

交换机一边在搬运网络数据,一边还需要有人查看状态、修改配置和保存设置。‘网管型’表示它提供相应管理能力,不是说它给所有经过的数据自动加密,也不是让业务必须先绕到管理电脑。可以把业务转发看成正常工作的车间,把管理入口看成维护控制台:两者有关联,却不做同一件事。理解这一区别,就能分清Console、Web、SSH和SNMP为什么适合不同任务。
Console适合首次配置与故障恢复
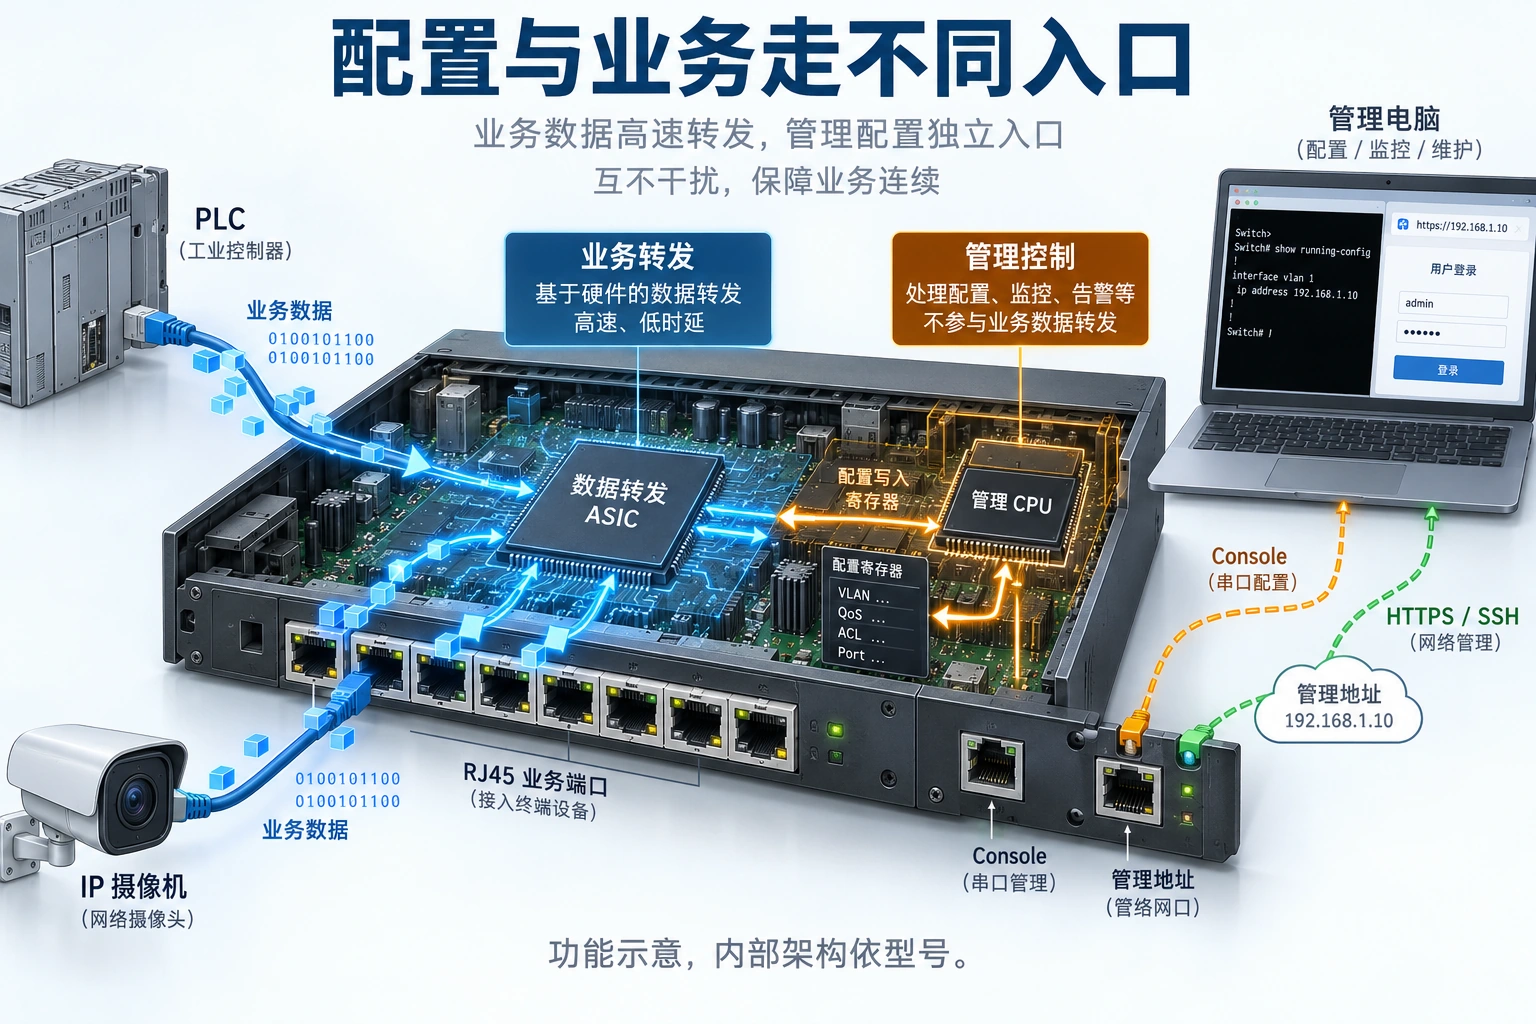
Console是靠近设备的本地入口,常在首次设置或网络配置出错时使用。小白容易把它与业务网口混淆,尤其两者都采用RJ45外形时。应查接口标识、专用线缆和串口参数,而不是拿一根普通网线到处试。连接终端软件后能看到字符,只说明本地管理通道通了;要继续建立账户、管理地址和适合的配置。这个入口不依赖业务网络先正常,是它在恢复工作中有价值的原因,不是它一定具有所有远程功能。
本地Console通常通过串行接口或特定USB方式连接,接头外形不保证兼容,针脚、线缆和串口参数应按说明书设置。它不依赖业务网络已正常工作,适合设置管理地址或恢复错误配置。Console口不是普通以太网口,也不因使用RJ45接头就支持网线远程访问。首次接入应修改默认凭据,记录设备身份与初始配置,不能把能进入命令行当作已完成安全设置。
Web管理仍需要可达的网络路径
图1把业务转发和管理控制分开画:终端发来的帧由交换功能按规则转发,管理员则通过控制入口修改规则和读状态。Web界面只是这些功能的一种展示方式,网页好用不表示底层机制不同。管理IP像访问控制台的地址;普通二层数据转发不一定要求每个经过的数据都以这个地址为目的。默认地址、DHCP和配置方式依型号不同,不能说所有交换机都必定有或没有同一默认IP。
Web界面便于查看端口和配置功能,但首先要有可达的管理地址、正确子网及允许的访问路径。默认地址、DHCP或初始配置方式各设备可能不同,不应宣称所有交换机默认都没有IP。优先使用设备支持的HTTPS,核对证书与浏览器兼容,限制谁可以访问。界面能保存某一项设置,不代表已写入重启后保留的配置,修改后须确认保存方式和持久化结果。
SSH命令行和旧协议要区分
SSH可以理解为在网络里建立一个受保护的命令行会话,HTTPS则保护相应网页通信;是否支持和怎样配置仍要按设备文档。加密会话主要保护管理过程,不等于所有业务帧都加密。用别的平台命令时,语法和默认行为可能不同,输入之前要看对应手册。设置访问限制前先保留本地恢复入口,避免一条看似提高安全的规则把管理员也挡在外面。更换默认凭据、控制来源和账户权限同样重要。
SSH为远程命令行提供受保护的会话,型号支持时应按规定启用并管理账户、密钥或密码。Telnet及明文HTTP不具备同样的保护,不能作为等价替代。命令集依平台和版本变化,不把别的设备命令直接粘贴到生产交换机。批量配置前先在测试设备验证,并准备本地Console或其他回退入口,避免访问控制变更把维护人员自己锁在网络之外。
SNMP负责平台采集与告警交互
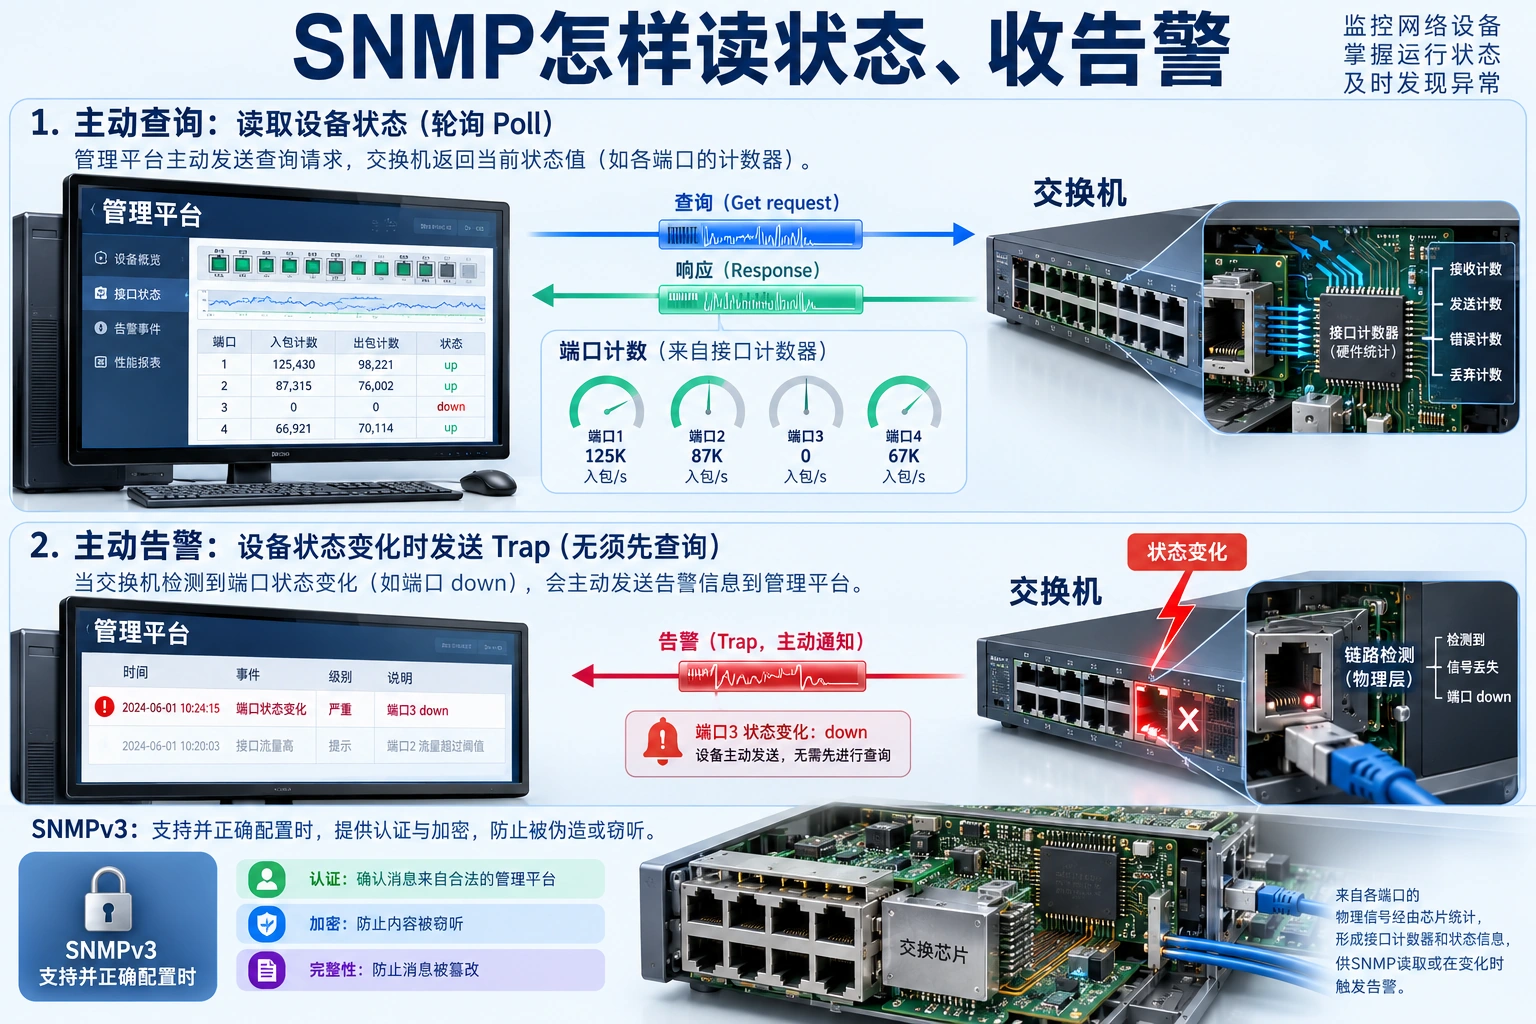
图2解释SNMP的两种常见交互。轮询时,平台主动问交换机某个状态或计数,交换机再回答;告警时,交换机发现事件,主动把通知送给平台。读到的接口字节数、错误计数或链路状态需要结合采集时间理解,不是一个数字就能判断根因。MIB可理解为平台认识这些对象的说明,厂家私有项目可能需要特定资料。SNMPv3的认证和加密也有具体配置条件,不是名字含v3就自动全部保护。
管理平台可通过SNMP读取接口状态、计数和相关设备信息,也可能接收Trap或Inform告警。支持SNMP不说明所有私有对象都统一,监控项需要合适的MIB和平台配置。SNMPv3可在支持的安全模式下提供认证和加密,应核对实际启用方式;旧版本共同体字符串不能当作强身份认证。监控权限与配置权限分开,限制来源并避免使用默认凭据。
带内带外与权限建立清楚边界
带内管理与业务使用相同或相关网络路径,就像维修人员与生产运输共走一条通道,拥堵或路径配置错误可能让两者都受影响。带外管理则安排另一条维护路径,但是否真正独立要查结构,不能把管理VLAN直接叫成独立硬件。只读监控和修改配置应给不同权限;日志时间统一,才容易把交换机告警与PLC或摄像机异常对应起来。配置文件还要有版本和备份,不能只保存几张网页截图。
带内管理与业务共用网络路径,业务环路或错误VLAN可能同时中断管理。带外管理使用另外的路径,但是否具有专用管理端口或真正独立控制通道要看架构。管理VLAN有助于分区,不自动等于带外或加密。按岗位分配只读与修改权限,统一时间、日志和配置版本。维护完成后核对保存文件及恢复步骤,不依赖某个人记住全部网页设置。
示例:车间交换机纳入集中监控
配置是否保存,是新手经常漏掉的一步。有些设备把当前运行设置与重启后加载的设置区分开,提交网页或执行命令后,还需按规定保存。验证时在允许的维护窗口重启,确认管理地址、VLAN和告警设置确实保留。平台显示离线而业务仍通时,可以沿管理地址、访问路径、协议和账户检查,不马上宣布全部交换机坏了。反过来,平台仍在线也不保证每条业务路径都正确,要同时测试真实终端。
先通过Console建立管理地址及独立账户,验证HTTPS或SSH仅从允许的维护网段可达。平台使用适当权限的SNMP采集端口错误和链路状态,测试一次链路告警并检查时间戳。修改VLAN前备份并保留本地入口;重启后核对配置仍在、平台重新上线。若业务正常但平台显示离线,应检查管理路径和凭据,不先认定交换机全部停止转发。
常见问题:没有网管软件,就不能用网管交换机吗?
通常不能这样一概而论,具体仍看型号。设备可能提供本地或网页配置,也可能支持其它入口;集中平台是批量监控和运维方式,不是所有转发业务的前提。使用者需要的是能掌握并验证的管理方案:谁可以进去、从哪里进去、配置怎么保存、故障怎样恢复。不会使用的复杂功能不一定带来好处,但把应有的维护入口和安全措施省掉也会增加风险。


