

使用交换机不是把网线插满就结束。先明确终端、业务和端口,再配置接入VLAN、上联与真正的三层网关,最后检查实际应用。链路灯亮只说明部分物理条件成立,能进入管理页面也不代表生产业务已经通了。
一、从设备和业务清单开始
交换机把接收到的以太网帧转发到合适端口。帧是带硬件地址的数据单元;设备通常根据源地址学习“哪个地址在哪个接口”,再结合目的地址和VLAN成员关系决定转发。VLAN是虚拟局域网,用来划分二层广播范围,不是给网线增加一条实际线路。
先记录电脑、PLC、摄像机、服务器的接口和通信对象。哪些设备需要直接发现彼此,哪些必须隔离,哪些只允许访问某台服务器,都应写清楚。不要把全网设备强行安排到同一网段:同一业务范围与跨网段访问是两种配置问题,应分别设计。
端口数量要给上联和维护留余量。速率规划还要考虑汇聚:多个终端分别使用千兆接口,不意味着共享一条千兆上联时各自都能持续得到千兆吞吐。估算实际业务、峰值和协议开销,结合缓存、转发能力与持续测试判断,不用孔数代替容量评估。
二、先把设备安全安装好
核对具体型号的供电范围、极性、接地端子和安装方式,按说明书由具备资质的人员操作。断电完成不允许带电处理的接线;不能把其它设备的端子位置、供电电压直接套过来。PoE供电也需核对受电设备标准和功率预算,不把普通电口当成所有终端都可用的供电口。
安装位置要满足温度、通风和维护空间要求。工业外壳不等于可以紧贴发热设备或堵住散热路径。网线与强电线路按现场规范布设,固定好接头和线缆,避免持续拉扯。光口要匹配速率、波长、光纤类型与收发方向;不可直视光口,也不能用“接头能插上”证明模块兼容。
三、接入口与上联口为什么不能照抄
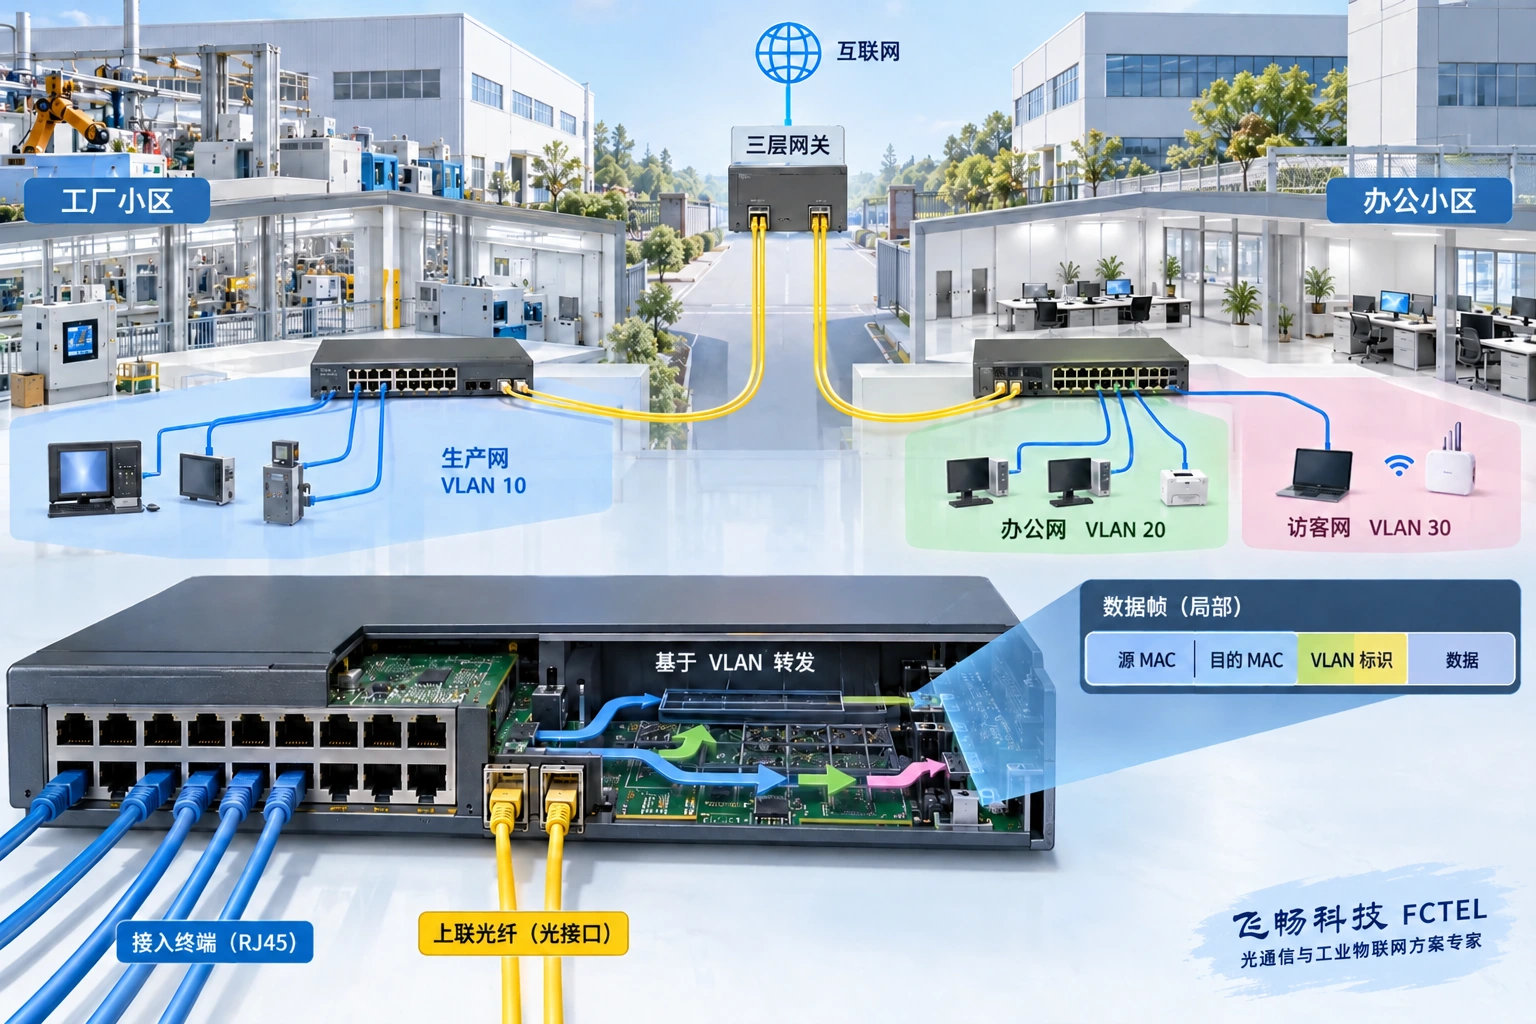
普通终端通常连接Access接入口,业务属于一个指定VLAN;终端一般发送未标记帧,交换机按端口规则确定它的归属。Trunk上联可承载多个VLAN,帧上的标签帮助对端区分业务。并不是每个上联帧都必然带标签:未标记流量、原生VLAN和端口默认VLAN的处理需要按双方设备规则核对。
配置时同时查看两端允许通过的VLAN、标记方式和未标记帧的归属。只在一端创建VLAN而另一端未放行,上联灯可能正常,但对应业务仍然失败。PVID常用于确定收到的未标记帧属于哪个VLAN,不应简单理解成“端口所有流量的唯一VLAN”。
例如生产终端属于VLAN10,办公终端属于VLAN20,一条上联需要同时传送两类业务,应在两端明确相应成员与标签规则。示例编号只用于解释,不是生产默认参数。先验证一个终端和一个业务范围,再逐步扩展,避免一次修改全部端口后无法定位错误。
四、跨网段要经过真正的网关
当终端判断目的地址不在本地网段时,通常把报文交给默认网关。网关查路由,再向下一段网络重新封装以太网帧;在没有地址转换的示例中,源、目的IP地址仍表示原通信双方,当前链路的源、目的硬件地址则会变化。这说明跨网段不是把两个VLAN编号改成一样。
网关可以是路由器,也可以是具备所需三层功能的交换机。普通二层交换机设置一个管理IP,只是便于管理员访问设备,不会自动获得为业务路由的能力。终端掩码、默认网关、路由、返回路径和访问策略都要正确,才能完成请求与回应。
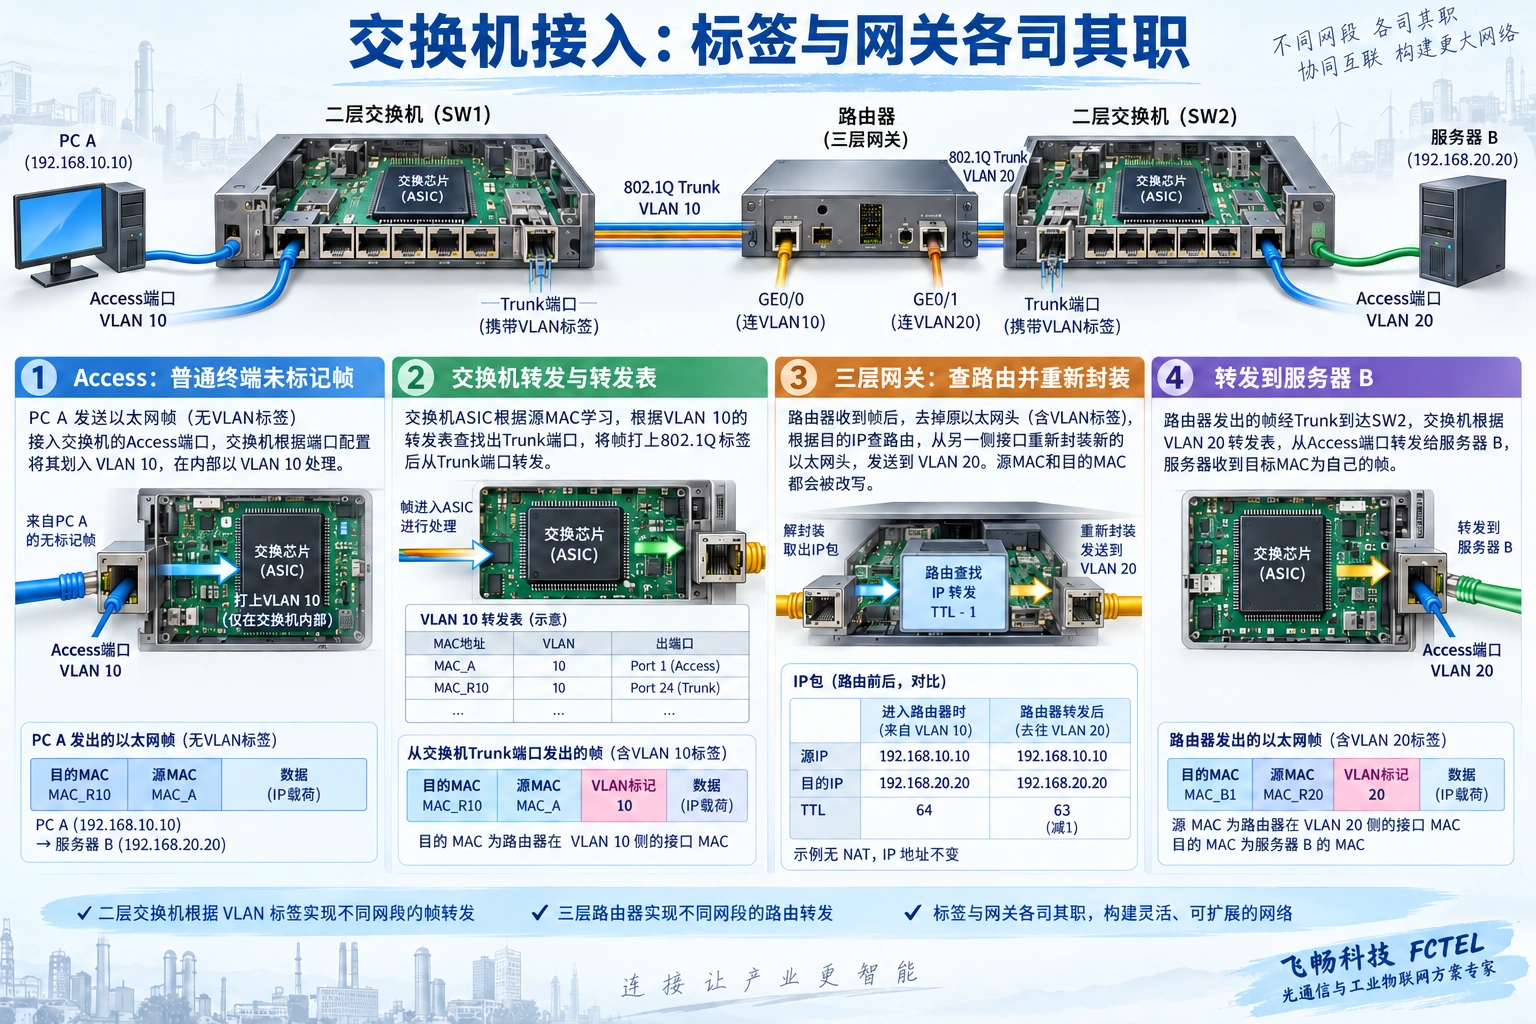
能访问网关却不能访问服务器时,检查目标网络和返回路由,以及服务器防火墙和业务端口。依赖二层广播发现的应用也不一定能直接跨三层工作,需要核对应用机制。不要为解决发现失败而随意撤销所有隔离,把本来有限的业务问题扩大为安全问题。
五、管理配置与冗余各有边界
首次管理可按设备提供的Console、Web或其它方式进行。确认管理地址不会与现网冲突,保留可恢复的本地入口,先备份配置再变更。限制管理访问来源,修改默认凭据,使用型号确实支持的安全管理方式;VLAN隔离不等于加密,敏感业务还需应用与安全设备共同保护。
VTP等机制用于特定环境的VLAN信息管理,不是交换机接入网络的必选步骤,也不会替代端口配置、路由与权限。版本、模式和同步关系不明时,不把旧教程命令直接输入现网。命令行语法、保存方法和恢复步骤均以本机固件手册为准。
并行线缆或闭环拓扑需要正确的生成树、环网或链路聚合设计。生成树可以限制某些业务转发路径,并不等于把物理光纤拔掉;聚合也不是“多插几根线”即可。各协议的角色与适用拓扑不同,必须确认两端支持及配置,不承诺故障后所有应用零中断。
六、把产品功能变成可核验的选择
飞畅官网对应工业轨式轻管理产品详情列出16路千兆电口、8路千兆SFP光口,以及VLAN、流量统计、端口镜像和环路相关管理功能。光电接口组合有利于连接现场终端与光纤上联,统计和镜像有利于分层诊断;这些是该产品页的依据,不能扩展成所有型号的统一能力。
实际选择仍需核对模块兼容、管理版本、冗余协议、安装供电和应用负载。该页的二层管理功能不能证明设备可以承担所有三层网关任务,更不能证明每种加密管理协议均受支持。采购前把必需功能列成确认项,要求对应型号资料和测试结果,不只看“工业级”名称。
七、按层验收并留下恢复方法
先看链路状态、协商速率和错误计数,再检查端口VLAN、上联放行与地址。随后测试网关和目标业务:控制请求是否得到正确回应、视频是否持续稳定、文件是否完整传输。Ping只是连通性线索,不能单独证明性能、安全策略和所有业务正确。
在允许的维护窗口验证启动、峰值与规定故障恢复,避免在生产网制造环路或盲目断开上联。交付端口表、拓扑、配置备份、变更记录和恢复步骤。定期检查供电、接头、散热和错误趋势;异常时一次验证一个假设,确认结果再继续,避免不断叠加配置把故障线索掩盖。
资料核验:飞畅对应产品详情;外部网关与VLAN上联机制;三层接口与网关说明;生成树排障边界。第三方资料仅核验通用机制,不证明飞畅全部实现相同。图片为通用原理示意,非产品实物或实测。


