

网络冗余是在链路、设备或电源失效后,仍有可用资源承接业务。常见做法包括生成树或工业环网保护、链路聚合、双设备与网关冗余,以及独立供电和物理路由。它们解决的故障不同,不能只用“多接一根线”代替设计;验收还应测业务中断时间,而不只看端口恢复。
从一条生产线的故障说起
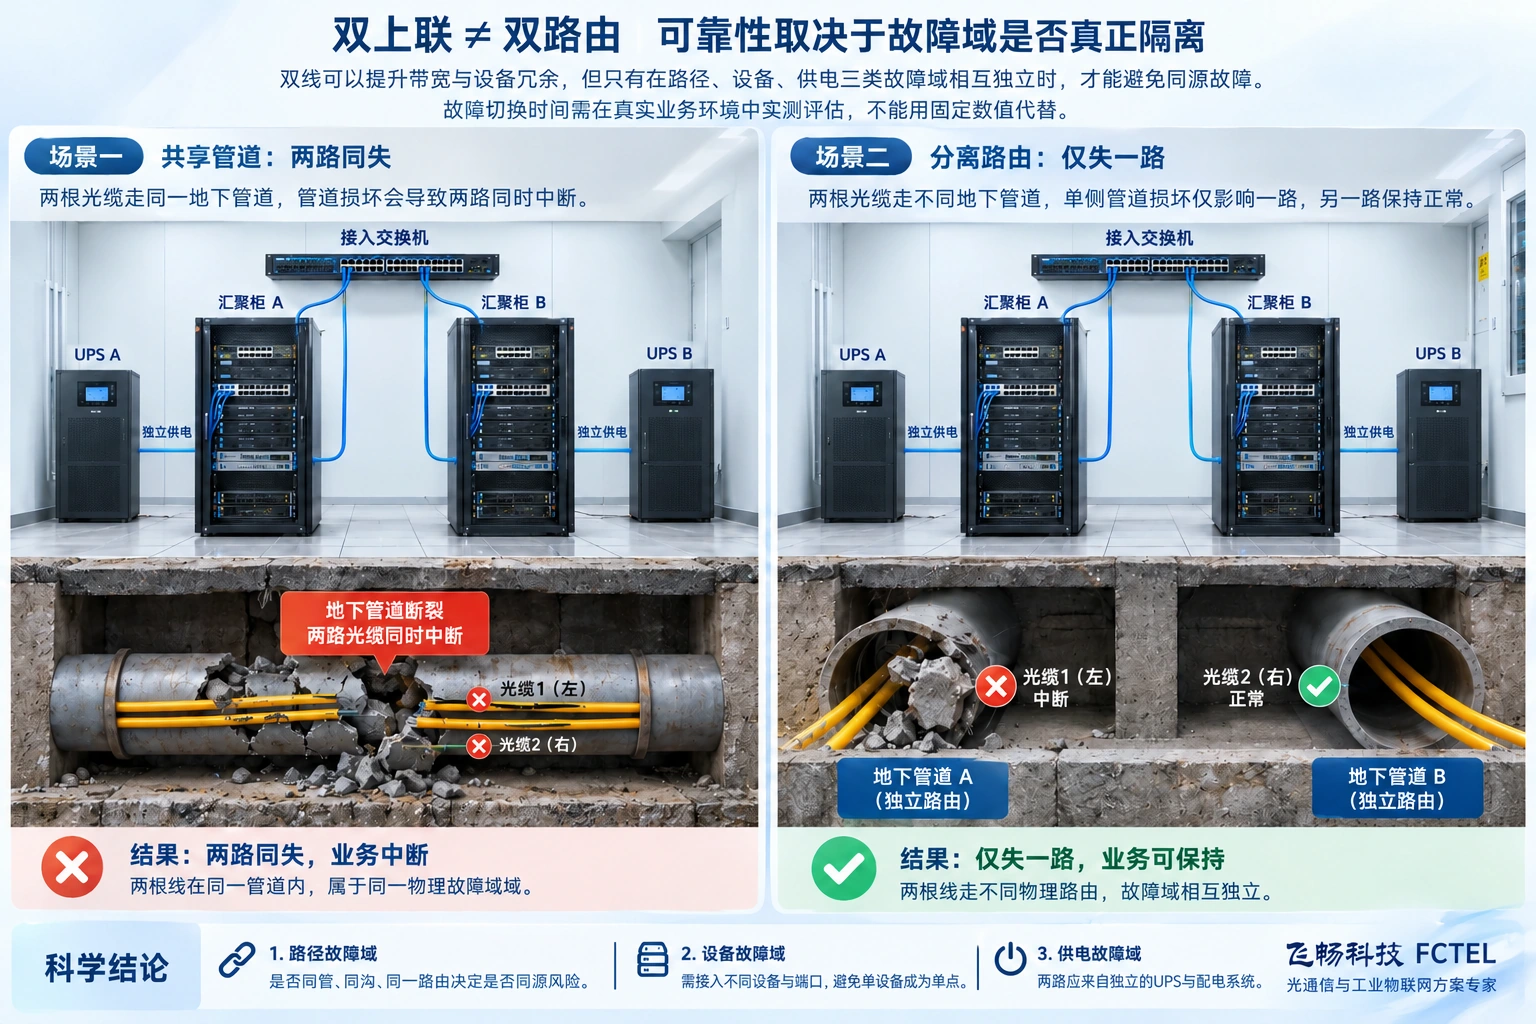
PLC通过接入交换机把状态送到监控服务器。如果唯一上联光缆被施工挖断,即使PLC、交换机和服务器都正常,数据仍到不了中心。再加一条上联可以降低断线风险,但若两根光缆同在一条管道,挖断时仍会一起失效;若都接到同一台汇聚交换机,汇聚掉电后也都无效。这就是共同故障域:表面上有两份资源,却共享一个会同时影响它们的薄弱点。
设计之前应先列出允许中断多久、哪些设备必须持续通信、哪些故障要覆盖。办公室文件传输和闭环控制的容忍度不同,同一个“网络恢复”数字不能直接代表两种业务的效果。
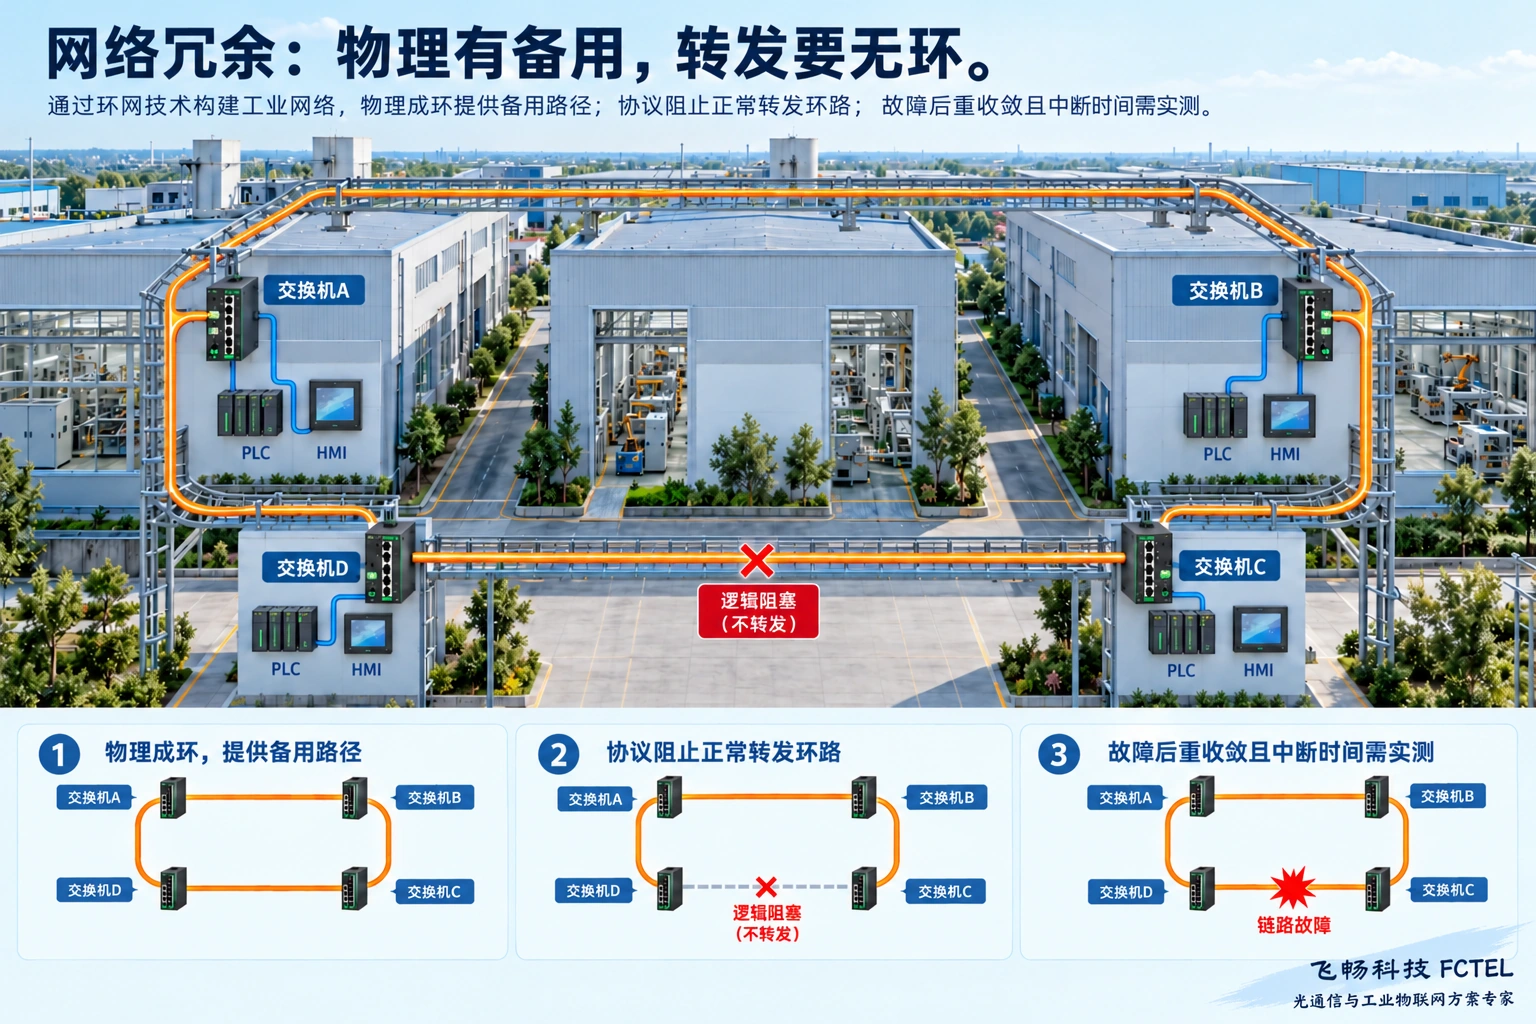
二层备用路径:先防环,再谈切换
普通以太网交换机之间随意接成环,会让广播和未知目的帧反复转发,形成广播风暴。生成树协议通过选根桥、计算端口角色,让冗余拓扑只保留无环转发路径。链路失效后,拓扑重新计算,部分备用端口进入转发。RSTP改善了收敛机制,但实际中断仍受拓扑、端口配置、设备实现和终端行为影响。
工业环网协议也围绕故障检测、阻止正常环路和恢复备用方向工作。选型要确认协议名称、版本、环节点限制、互通范围和保护条件,而不是认为所有“环网交换机”都能混接。宣传中的切换时间通常有特定测试条件,项目必须以实际负载和业务验证。
聚合、双机和网关各管什么
链路聚合把多条兼容成员链路组合为逻辑连接,成员失效后仍可用剩余链路。多流量可分散到不同成员,但单条流通常受哈希分配约束,不一定能获得所有成员带宽之和。全部成员接同一设备时,聚合不保护该设备自身故障;跨设备聚合需两端明确支持相应技术,不能把线分别插到两台普通交换机就算完成。
双设备提供另一台交换机或路由器承担工作,却需要配套的连接方式和状态处理。网关冗余让终端在一个网关失效时仍有可用的三层出口,但不自动保护远端服务器,也不能修复断开的接入网线。电源冗余则应检查输入是否来自独立电源路径,双电源端子共接一个适配器仍共享供电故障。
用故障注入证明方案有效
在批准的维护窗口,分别模拟一条上联断开、一台汇聚停止、一侧电源中断,记录控制端与终端的丢包、连接重建和应用报警。不要只持续Ping:TCP连接、视频流和PLC周期数据可能有不同恢复表现。恢复主路径后还要检查是否再次抖动、是否反复切换,以及剩余路径带宽是否能够承担峰值业务。
冗余增加端口、线缆、配置和维护成本。建议把故障场景与保护机制逐项对应,再选择必要的组合。真正有意义的指标是“约定故障发生时,哪些业务还能以什么质量运行”,不是设备上亮了多少条链路。
故障恢复还可能卡在网络之外
链路已经切到备用方向,应用却迟迟恢复,可能是终端仍在等待会话超时、地址表更新或设备重连。网络团队与控制团队应把观测点对齐:记录物理断开时刻、备用端口开始转发时刻、第一份有效业务数据到达时刻。这三个时间不能互相替代。
例如一组视频流在备用上联恢复后仍卡顿,应先比较备用链路承载量与摄像机总流量,并检查服务器接收、组播路径和缓存,而不是不断缩短环网检测周期。检测过于激进也可能把暂时干扰当作故障,造成频繁误切换,需要在灵敏度与稳定性之间按现场条件取舍。
还有一个常被遗漏的场景:备用路径平时没有业务,直到主路断开才发现光缆或配置早已异常。维护应定期验证备用资源健康状态,并保留告警;不能因为主路工作就忽略备用路。必要时在受控窗口轮换测试,而不是在生产高峰突然拔线。
拓扑图应同时画业务连接和物理路由,标记交换机机柜、配电来源、管道及主备端口。运维交接时说明根桥或环管理节点、正常阻塞位置、切换触发条件和回切策略。这样更换一台设备或修改端口时,维护人员才能知道哪些配置会影响整个保护域。
参考:Cisco:EtherChannel负载分担与冗余。具体环网与双机功能以项目设备手册为准。


