您好,欢迎访问飞畅科技官网!
服务热线:+086 0571-87007055/56/57 EN
工业交换机是如何确保数据传输安全性的?

光通信与工业互联方案专家

WE ONLY FOCUS ON TRANSMISSION AND ACCESS

联系我们CONTACT US

全国咨询热线

0571-87007055/56/57/75

传真:0571-87007140

手机:15306818230(微信)

QQ :2355416925

定制设计:18072828031(微信)

或给我们留言

在线留言

工业交换机怎样保障网络安全:端口准入、管理防护与恢复验证

工业交换机能参与安全防护,但不是接上就让数据自动加密。应分别控制谁能接入、谁能管理、哪些业务可以通信,以及故障后怎样恢复。VLAN、访问控制、加密和物理防护作用不同,具体支持能力必须查型号、固件及配置说明。

安全与可靠性不要混为一谈

金属外壳、宽温和冗余供电主要应对现场环境及运行可靠性,不直接证明抗入侵能力。网络安全关注未授权访问、错误配置、恶意流量和数据泄露;两者有关联,却不能互相代替。先列出控制器、摄像机、维护电脑和管理平台,标记哪些必须相互通信,哪些不应该连通。所有后续配置都围绕这些真实业务关系展开。

端口准入:先减少不必要的入口

关闭不使用的端口,限制接入位置,按设备能力配置端口认证或其他准入措施。MAC限制可以减少随意接入,但MAC地址不是不可伪造的身份凭证。采用802.1X还需要终端、认证服务器和交换机共同支持;不具备认证能力的工业终端需要明确的例外策略,不能假装启用了认证就覆盖全网。现场机柜、光纤配线和备用接口同样要管理。
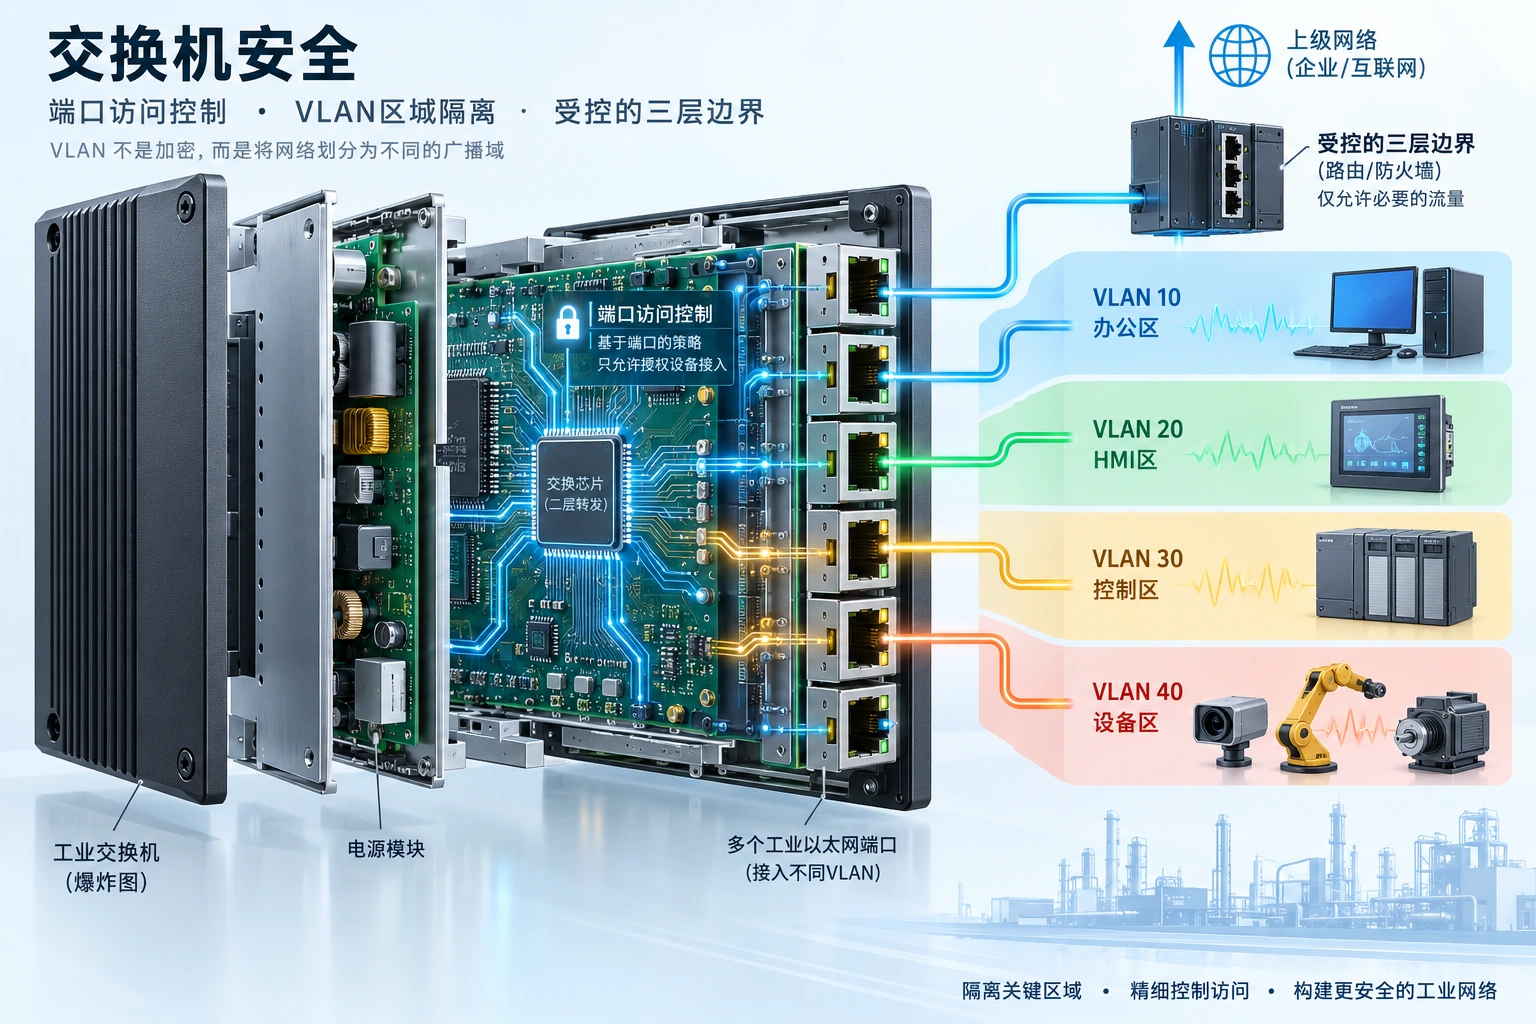
VLAN与访问控制限定通信路径,不意味着报文已经加密。

VLAN划分边界,ACL限定业务

VLAN让不同业务分开二层广播域,但数据没有因此自动加密;若通过路由互通,仍需明确访问规则。ACL按地址、协议或端口过滤流量,配置时只放行业务确实需要的路径,并测试允许及拒绝两种情况。工业控制协议可能使用多个端口或主动回连,不能只凭名称写一条规则。涉及关键控制网络时,应与防火墙、区域分隔及监测措施形成体系。

保护管理面,不把密码留在默认状态

管理面是修改设备配置的入口,应与普通业务流量区分,限制可访问的来源和人员。型号支持时优先使用受保护的管理协议,禁用不用的旧服务,建立独立账户和权限。密码更新、证书、时间同步、日志留存和固件来源核验也必须纳入维护。管理协议是否加密与业务报文是否加密是两回事,不能混淆。
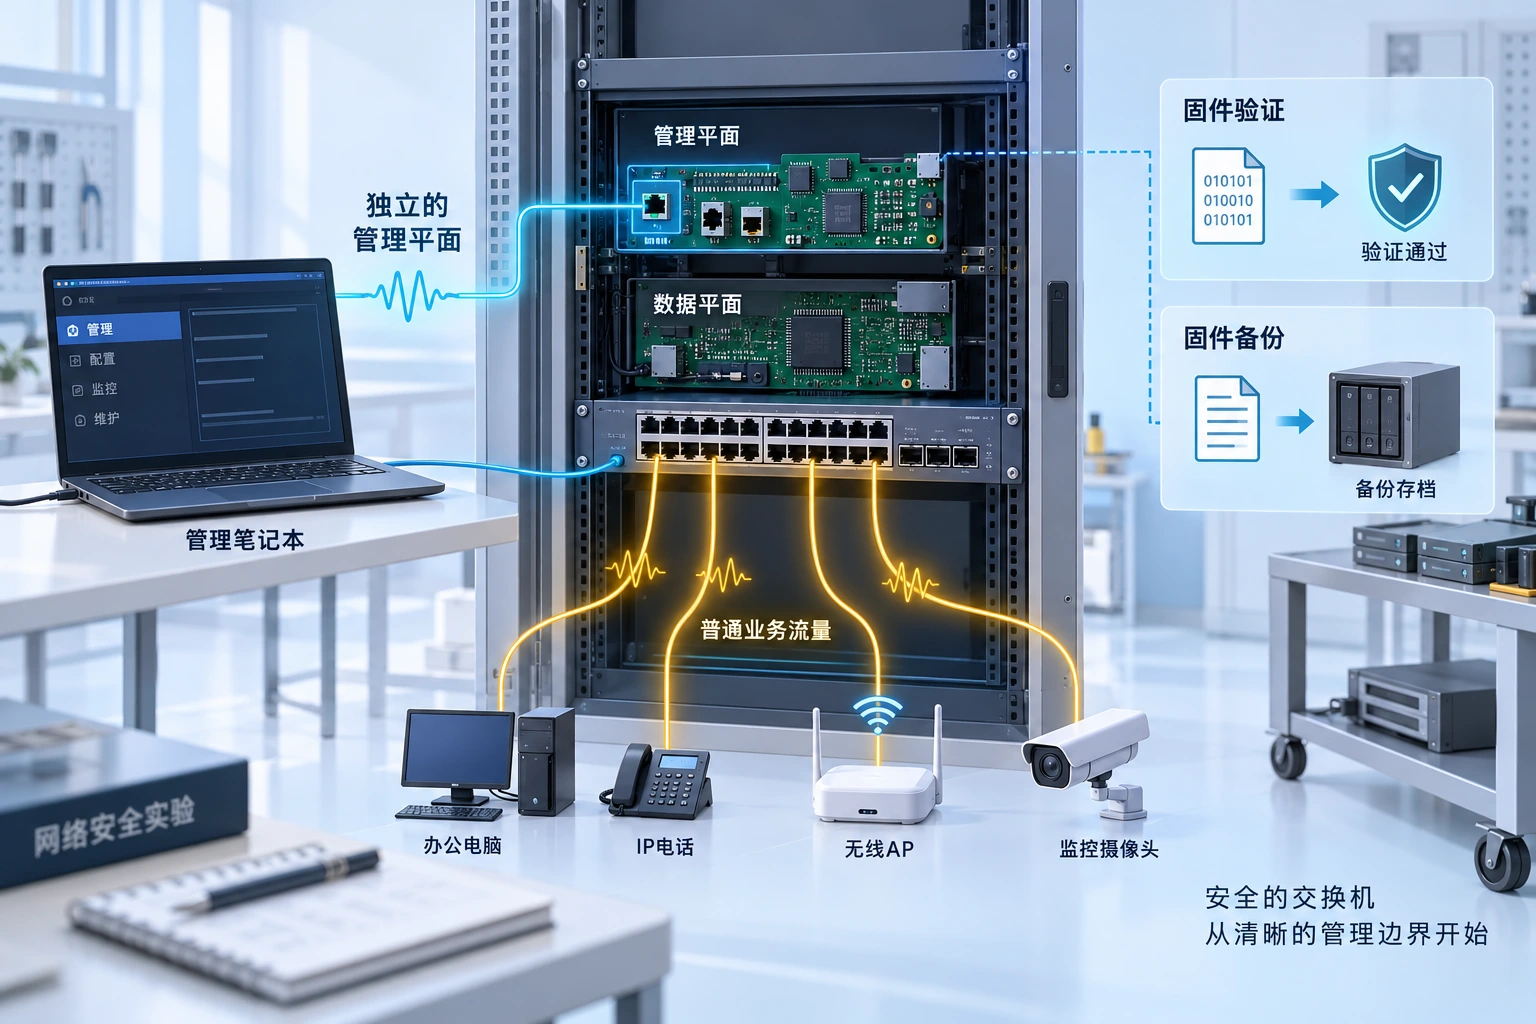
管理入口、配置备份与恢复验证构成维护边界,具体功能以设备支持能力为准。

防护必须接受实际验证

用允许的终端确认生产业务连续可用,再用受控测试设备确认禁止路径确实被阻断。测试广播风暴控制、配置备份、断电恢复和管理员权限,保存配置版本及操作记录。修改ACL或VLAN前准备回退方式,避免安全配置把维护通道一并切断。交换机不能替代终端补丁、应用鉴权或备份;真正可用的方案需要人员、设备和流程共同执行。

实例:维修电脑只访问被授权控制器

假设同一现场有生产控制器、视频终端和维修电脑。先划分需要互通的对象,再决定VLAN、路由边界及访问规则,不能简单把所有设备连上后期望端口认证自动判断业务。维修电脑只获准访问必要管理地址,视频终端不应因此获得修改控制配置的权限。验证时保存允许访问的证据,也保存禁止路径被拒绝的结果。远程维护由独立受控入口接入,不把交换机管理口直接暴露到公网;临时维护结束后撤销临时账户和规则,更新台账。

原理参考:官方技术资料。本文中的结构示意不代表具体产品规格,选型应核对型号说明书。

遇到异常流量,先区分风暴、拥塞与地址冒用

广播要在所属VLAN中送到多个端口;未知单播是目的MAC地址尚未出现在转发表中的报文,也可能在该VLAN内被泛洪。大量此类流量会占用链路和设备资源,但一次泛洪并不等于遭到攻击。排查应结合端口速率、广播计数、MAC地址变化和拓扑记录,先排除错误接线、设备故障与合法业务突发。风暴抑制针对指定流量类别,端口限速则控制相应方向的总流量,两者作用不同。

限速阈值应由正常业务基线决定,并核对单位、统计周期及超限动作。阈值过低可能误伤设备发现、组播业务或正常启动过程。只限制广播不能解决持续的普通单播拥塞,也不能修复产生风暴的二层环路。

MAC数量限制、端口绑定和ARP检查分别解决什么问题

交换机通过源MAC地址学习设备所在端口。大量变化的源地址可能消耗学习资源;MAC地址冒用还可能造成表项位置异常。按型号限制允许学习的地址数量,可以缩小接入范围,但不能把可伪造的MAC地址当作强身份认证。端口连接下级交换机、虚拟化主机或多终端时,地址数量可能合法地大于一;换机前也要安排旧绑定的清理与新设备登记。

ARP用于查询IPv4地址对应的MAC地址。错误或伪造的ARP信息可能让终端把流量交给错误对象。支持动态ARP检查的设备可依据可信绑定核验ARP报文;DHCP环境和使用静态地址的控制设备,需要分别准备合适的绑定来源或明确规则。端口MAC数量限制不能替代ARP检查,ARP检查也不等于业务数据加密。此类机制的支持范围、可信端口及失败动作必须查具体型号说明,不能把其它厂商的功能直接套到飞畅产品上。

端口违规与环路处理,要同时考虑恢复

端口安全违规后,设备可能丢弃违规流量、记录告警或关闭端口,支持的动作因型号而异。关口会同时影响该端口上的正常业务,不能未经评估就用于生产上联。地址老化、日志、人工解锁和自动恢复是不同设置,应先确认违规原因,再决定何时恢复;反复自动开关不能消除持续存在的异常。

二层环路可能让报文重复转发并引发风暴。生成树、工业环网和环路检测的适用拓扑与工作方式不同,不能统一理解为“发现环路就随意关闭一个端口”。变更前确认现有冗余协议,在隔离测试网验证阻断、故障切换和恢复,记录业务连续性。生产网络不要通过主动制造风暴或环路来试验防护能力。

安全验收应留下四类记录:正常流量基线、受控异常的拒绝或告警结果、受影响业务范围,以及回退与恢复步骤。没有这些证据,仅凭功能菜单上的“已启用”不能证明策略适合现场。

通用机制参考:动态ARP检查、端口安全。这些资料用于解释机制,不代表任何飞畅型号已经支持相同功能。