
工业以太网交换机/收发器 导轨式工业交换机 机架式工业交换机 三层网管交换机 特殊型工业交换机 工业级网管型收发器 M12接口 工业交换机 更多>>
光纤收发器/交换机 普通型光纤收发器 多光多电光纤收发器 网管型光纤收发器 特殊功能型光纤收发器 更多>>
串行接口/工业接口/现场总线 RS232/422/485串口光猫 模拟量(电流/电压量) USB/RS232/422/485转换器 RS485集线器/中继器 现场总线光端机 USB光端机 Profibus 光端机 Modbus 光端机 SSI编码器接口光端机 更多>>
开关量(报警量)接口系列 1-128路开关量光端机 开关量(报警量)转网络(IP) 更多>>
4G/LORA 无线传输设备 4G无线传输设备 LoRa传输设备 更多>>
高清视频/音频/专用光端机 数字音频光端机 SDI视频光端机 VGA光端机 DVI光端机 HDMI光端机 E1 视音频编解码器 专用光端机 更多>>
TDM Over IP E1/V.35/V.24 Over IP 电话/E&M音频/磁石 Over IP 模块化综合业务 Over IP 更多>>
电话光端机/E1 PCM复用 E1 PCM复用 RJ11电话光端机 纯电话光端机 综合业务电话光端机 64-960路电话光端机 模块化多业务电话光端机 环网型电话光端机 更多>>
PDH/SDH光端机 普通PDH光端机 E1+以太 PDH光端机 75+120双阻抗PDH光端机 带LCD显示PDH光端机 模块化综合复用PDH系列 SDH光端机 更多>>
协议转换器/接口转换器 以太网转E1协议转换器 E1转串行接口系列 E3协议转换器 V系列协议转换器 同向64K协议转换器系列 汇聚式协议转换器 更多>>
光纤猫(光纤Modem) E1光猫 E3光猫 V.35光猫 以太网光猫 RS530光猫 以太网+串口复用光猫 STM-1光电转换器 C37.94光猫 更多>>

EXPERT IN OPTICAL COMMUNICATION & INDUSTRIAL INTERNET SOLUTIONS
0571-87007055/56/57/75
传真:0571-87007140
手机:15306818230(微信)
QQ :2355416925
定制设计:18072828031(微信)
或给我们留言
传统串口门禁可以通过串口服务器接入网络,但能否继续使用原软件、断网后能否正常开门,取决于控制器、软件和通信方案,不能仅凭增加一个网口保证。改造目标应先说清:是远程收集刷卡记录、下发人员权限,还是发出实时开门命令?三种操作的风险和验收方法不同。
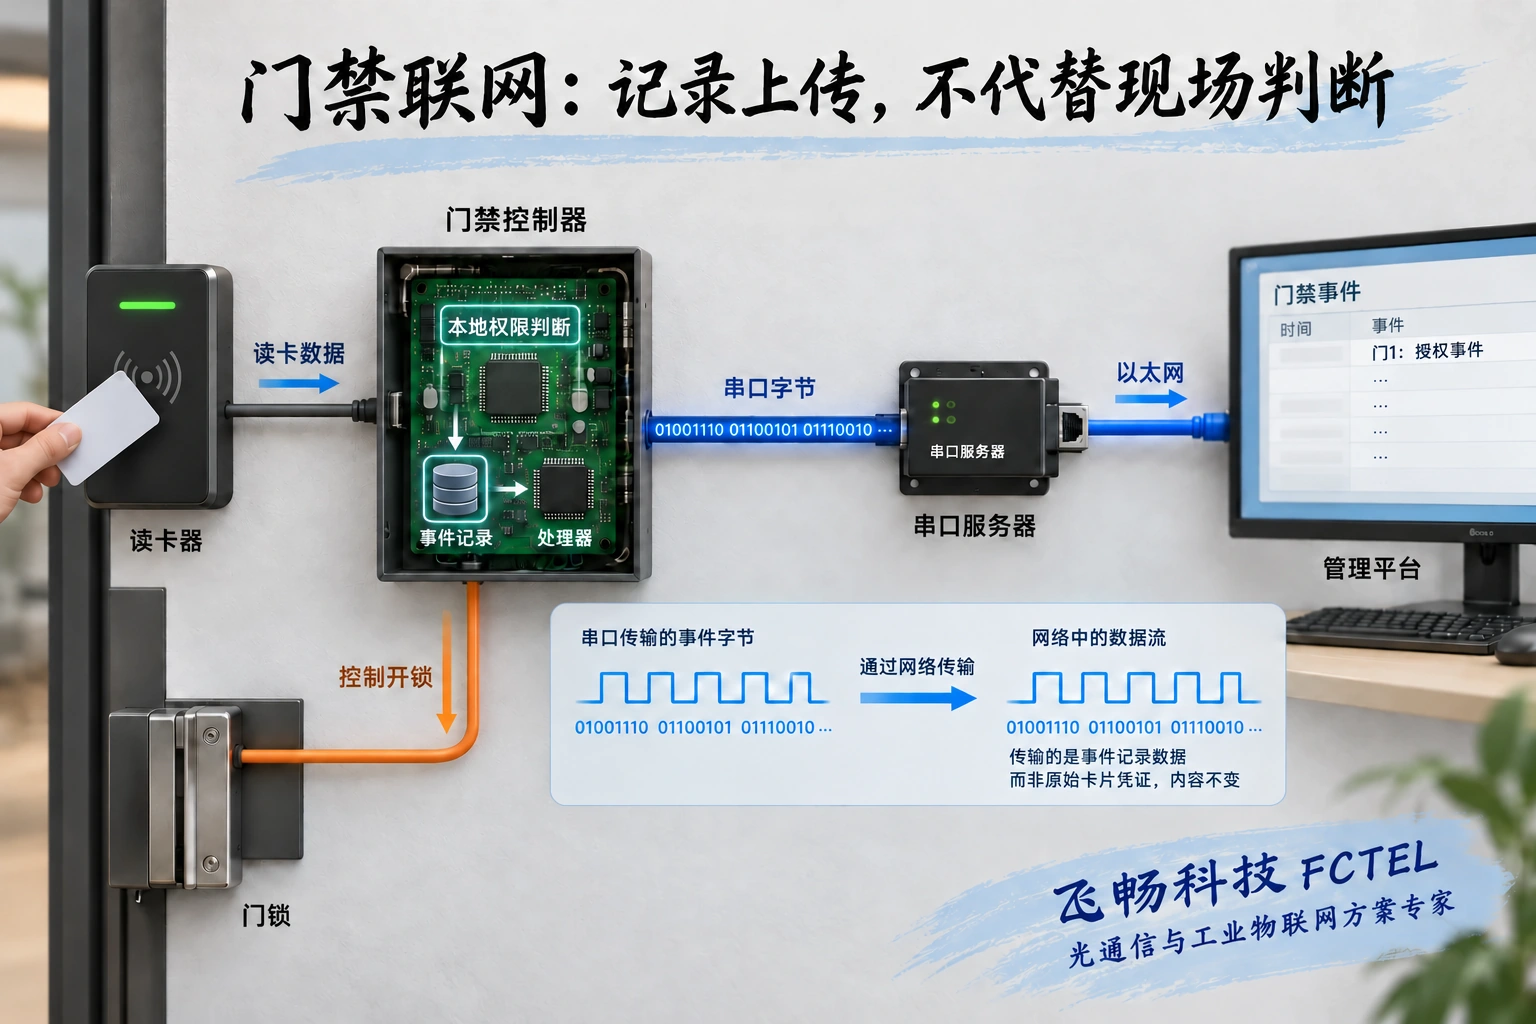
读卡器读取卡片或其他凭证,门禁控制器根据权限作出判断,锁具执行开闭,管理软件负责人员资料、权限和记录。实际产品可能把某些功能集成在一起,但分工仍要确认。串口服务器处在通信路径中,不会因为接入网络就获得判断人员是否合法的能力,也不应绕过控制器直接承担安全逻辑。
原文所说的“兼容传统门禁”,应理解为需要验证的改造目标,不是对所有型号的承诺。读卡器接口、控制器上联串口和锁具供电端子不是同一接口。接入前应查控制器的通信手册,明确可开放的管理接口,不能把看起来像两根线的端子一律接到RS485服务器。
假设控制器保存了一条“某凭证在某时刻通过某门”的记录。它按约定协议把内容组织成字节,再通过串口发出。服务器把这些字节送入网络连接,电脑软件接收后识别地址、事件类型和时间。网络只是承载路径,事件含义仍由控制器协议和管理软件解释。
因此,服务器能转发字节,不等于能把任意厂商协议自动翻译成门禁平台的数据格式。使用虚拟串口时,旧软件看到一个COM入口,驱动把操作送往远端;直接采用网络通信时,软件必须支持对应连接和报文。两种方式都要用真实软件验证,尤其是校时、批量下发和事件确认,而不是仅测试一条命令。
RS232、RS422和RS485采用不同电气方式。服务器订购版本必须与控制器接口匹配,连接器外形不能代替针脚说明。RS485总线应按现场要求设计主干、支线、终端及偏置,核对端子极性、参考连接和隔离条件。旧系统已正常运行时,先保存线序与配置,避免改造过程中丢失原来的验收基线。
波特率、数据位、校验和停止位决定字符怎样被接收。错误参数可能让字节在入口处已经损坏,后面的TCP传输再稳定也不能修复原业务。多台控制器共享总线时,还要确认地址不重复、轮询入口明确,以及是否允许主动上报。不能直接把常见仪表轮询规则当作所有门禁协议的规则。
原来电脑近距离直连,软件可能依赖特定驱动、控制线或很短的等待时间。加入服务器与网络后,响应增加了传输、缓存和会话恢复环节。软件能打开虚拟COM口,只证明入口可用;实际兼容还包括大批量权限下发、事件读取、异常断线以及驱动重新启动后的表现。
TCP是有序字节流,不把每次软件读取与一条门禁报文绑定。应用需要依据协议重新识别报文边界。打包等待时间影响何时送出字节,不应被用作替代报文解析的万能参数。出现偶发少字节、多条事件粘在一起等问题时,应比较完整数据及解析日志,而不是先认定网线坏了。
最重要的问题不是“断网能不能自动重连”,而是离线时现场控制器是否保留必要权限、怎样处理有效时段、是否保存事件,以及恢复后怎样同步。这些是控制器与平台的能力,不能假定串口服务器会替它们保存所有记录。先按具体系统明确离线策略,再做断网演练。
假设控制器具备本地权限判断,网络中断时仍可按本地规则处理正常通行,平台显示连接异常而不是虚构人员状态。恢复后软件获取尚未确认的记录,按事件编号或协议提供的标识去重。如果控制器没有这些能力,方案应明确限制及必要升级,不应通过营销描述掩盖风险。
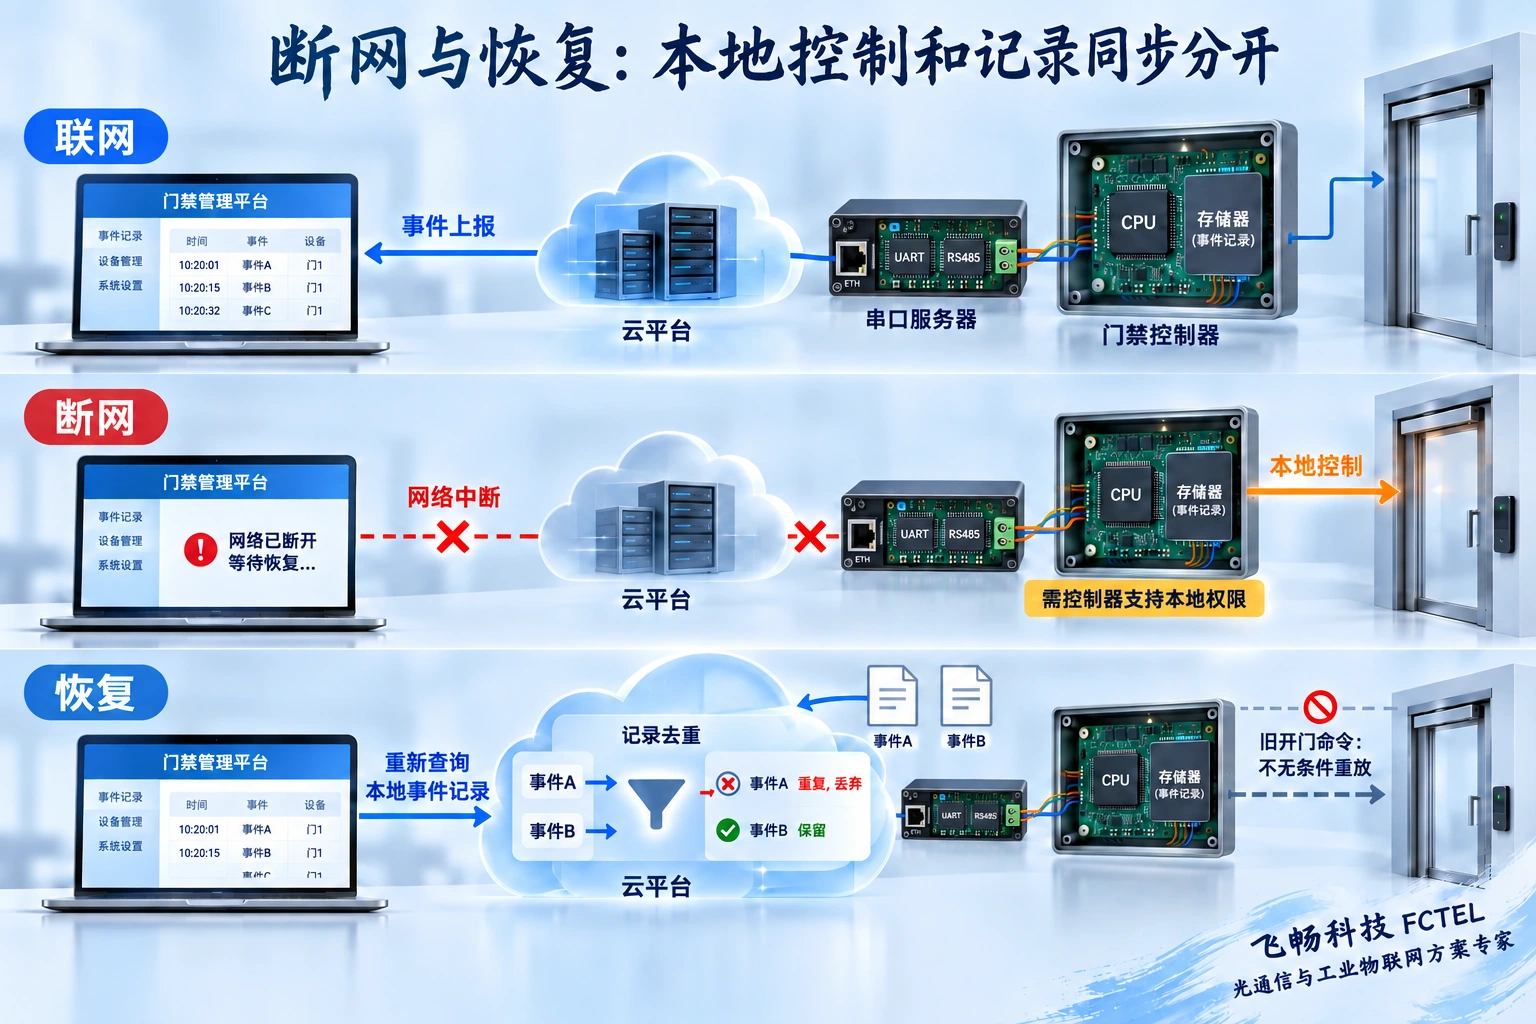
读取记录发生超时,可以按协议重试并处理重复记录。开门命令发生超时却有另一种可能:控制器已经执行,但回应未到达。软件再次发送,可能产生不必要的重复动作。应按协议的事务标识、执行状态或安全业务流程确认结果,不能把“超时就再发一次”用于所有控制操作。
消防联动、紧急疏散和安全联锁,应按项目要求由符合要求的现场系统实现,不能依赖一条普通远程透传链路作为唯一保障。电锁供电、应急解锁和通信数据属于不同责任边界。文章只解释通信改造,不替代门禁、消防或建筑安全设计,也不提供绕过授权开门的方法。
飞畅串口服务器产品分类提供不同串口数量与网络接口组合。FCT-1500-G4S8详情页列出多串口、网络管理及多种工作模式,可作为集中管理方案的选型参考。使用时仍应确认实际接口版本、固件和配套软件,不把某型号支持的网关或多会话功能推广为全部产品通用能力。
门禁改造优先关注协议兼容、驱动稳定、断线恢复和访问控制,而非单纯比较网口速率。管理口和串口服务不要直接开放到公网;限制访问来源、修改默认凭据,必要时采用经安全评估的隔离与远程接入方案。服务器没有明确加密支持时,不应宣称原门禁协议因此获得了加密。
先备份原配置,在可控时段选择一套控制器做试点,验证授权通行、拒绝通行、校时、权限修改和事件核对。再测试网络中断、平台重启和现场掉电后的行为,记录哪些结果由控制器保证、哪些依赖软件。扩展到多门之前,还要检查共享总线和批量任务的负载。
验收记录应包含型号、固件、协议、线序、字符参数、软件版本和回退步骤。合格标准是业务正确、异常可见、恢复可控,而不只是电脑能连接。这样才能保留原系统的价值,同时把新增网络路径带来的风险说清楚。
资料核验:TCP规范RFC 9293、飞畅串口服务器分类、FCT-1500-G4S8产品详情。配图为通用原理示意,不是具体门禁型号或实测案例。
取决于控制器和系统是否支持本地权限及离线策略,不由串口服务器保证。先确认有效时段、事件保存和恢复同步,再按授权测试;消防、疏散与必要联锁需符合项目要求的现场系统,不以普通透传链路替代。
不能盲重发,控制器可能已执行而回应丢失,重复发送可能再次触发动作。按协议核对事务或执行状态及安全流程;读取记录与执行控制的重试规则分开设计,本文不提供绕过授权的开门方法。
除连接外,还要测试获准的事件读取、校时、权限变更、断网与平台重启后的行为。确认完整报文和重复记录处理,保留软件、驱动与参数基线;虚拟端口能打开并不证明原协议全部兼容或服务器代存记录。
继续阅读:多串口服务器怎样工作:独立通道、网络会话与协议边界;交换机与路由器怎样安全管理:入口隔离、权限控制与加密边界;
Copyright © 2009-2025 杭州飞畅科技有限公司 www.futuretel.com.cn 浙公网安备 33010602002367号版权所有 All Rights Reserved
 浙ICP备13024519号-2浙ICP备13024519号-1网站地图sitemap地图
