

安全管理不是打开一个“安全”开关,而是把谁能到达管理入口、谁能登录、登录后能做什么,以及管理内容如何保护分别落实。VLAN不加密数据,ACL不是完整防火墙,管理连接加密也不自动保护全部业务。应按具体设备和固件确认能力,再在可恢复的维护流程中验证。
一、先分清业务转发与设备管理
交换机转发终端之间的以太网帧,路由器连接不同网络;管理入口则让管理员查看状态、更改配置、更新软件。它们可能共用部分硬件和线路,却不是同一个安全对象。别人不能访问某台业务终端,不等于不能访问交换机管理地址;反过来,管理入口受保护也不说明所有终端已安全。
可以把管理权限理解为机器控制台的钥匙,但这个类比不代表只有一把钥匙。网络到达条件、身份校验和操作权限是不同环节。设备出厂是否强制改密码、开放了哪些服务、是否存在初始账号,都必须核实;不能认定所有产品默认安全,或只要改了管理员密码就完成投运。
先做设备台账:型号、固件、管理地址、入口协议、维护人员与用途,标明业务网络和管理网络的关系。关闭不需要的服务前,确认它不是监测或恢复依赖。旧设备能力有限时,应如实记录缺口并采取外围隔离等措施,而不是在验收表中写成已经支持某项加密功能。
二、减少能到达管理入口的人和路径
优先让管理流量走规划好的管理网络,由获准的维护主机或跳板机进入,而不是把管理口直接暴露给任意公网来源。远程维护需要受控接入、认证与审批,具体方式由项目安全设计决定。改管理地址或访问规则前,准备现场或带外恢复通道,避免把自己和运维团队一起锁在外面。
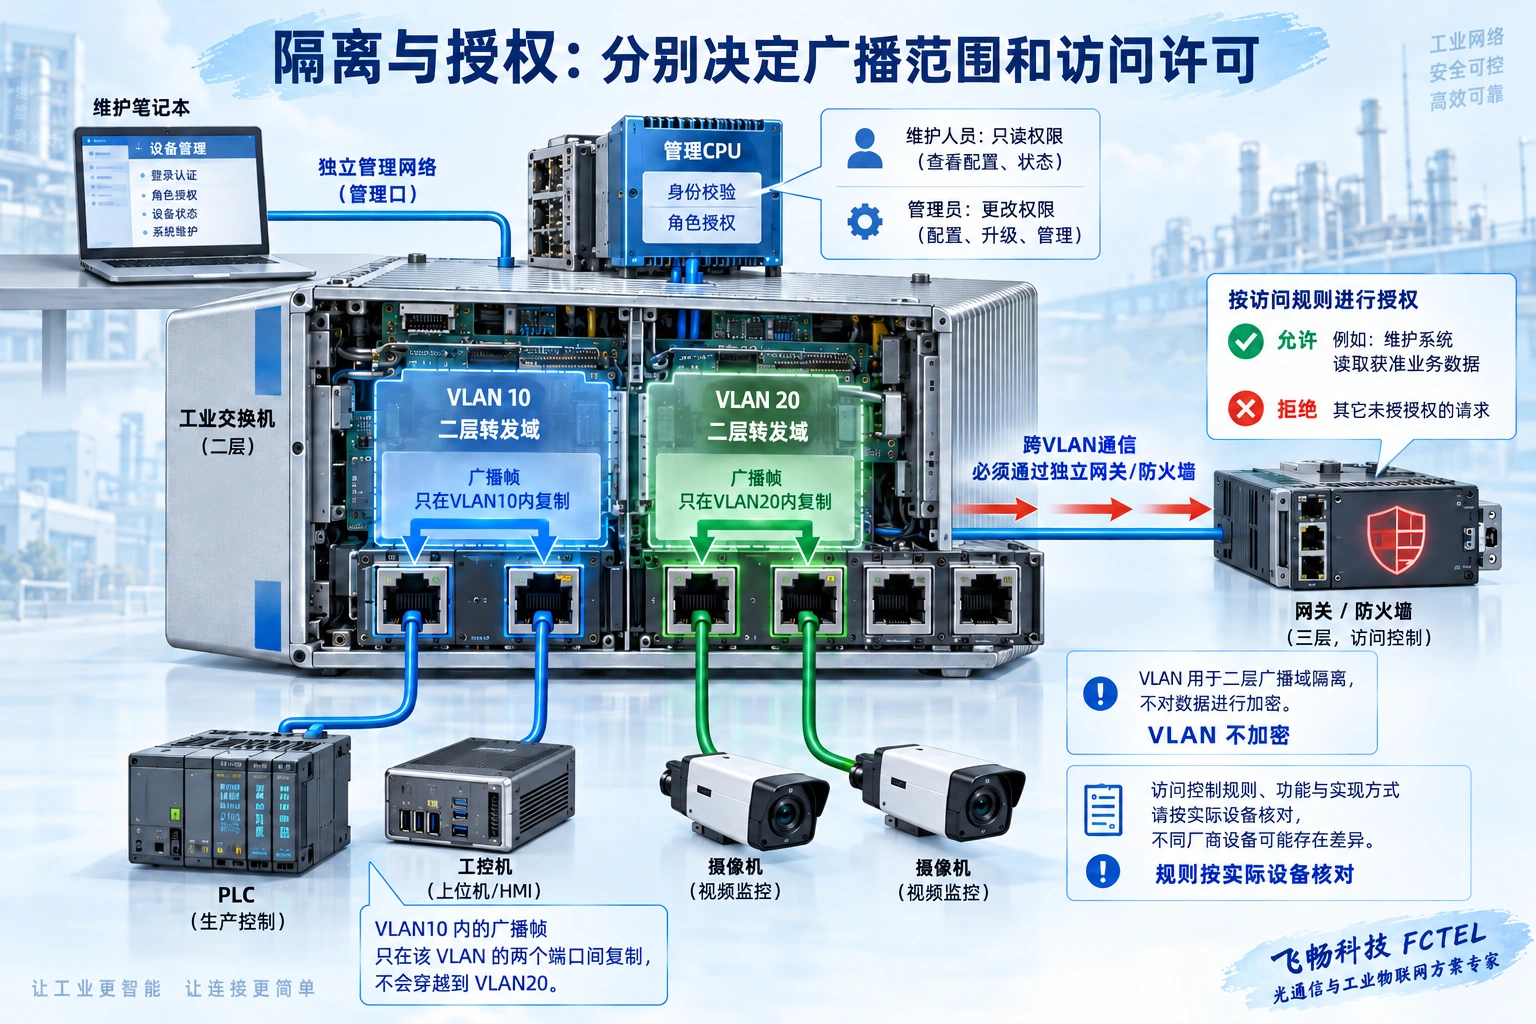
管理VLAN用于划分二层范围,不能单独证明入口不可达。若网关允许其它网段路由过来,访问仍可能到达管理地址。需要同时核对端口归属、上联标签、路由和访问规则,验证获准来源能使用必要服务、无关来源不能使用,而不是只看配置页面出现了一个VLAN编号。
访问控制列表ACL根据规则允许或拒绝匹配的流量,可以帮助限定来源和服务。它与身份认证不同,也不应直接等同具有状态跟踪、应用检查等能力的防火墙。规则在什么位置生效、处理哪些协议、顺序如何解释,由设备实现决定;只在某个接口写了规则,不代表其它入口也受相同保护。
三、身份与操作权限要分开安排
给维护人员建立可追溯的账号,减少长期共用最高权限账号。按职责分配查看与修改权限,离岗或临时维护结束后处理相应访问资格。设备是否支持角色、集中认证和账号期限,要查具体资料,不能因为其它品牌有这些功能就默认当前设备也有。
例如,日常巡检只需要读端口统计;修改生产VLAN则应经过变更批准,使用相应权限并留下记录。一个账号通过密码校验,只说明身份环节通过,不说明它应当拥有全部操作权。登录限制也应结合现场维护方式评估,过严的锁定策略可能妨碍紧急恢复,不能脱离可用性要求机械照搬。
四、加密保护什么,必须说清楚
设备支持时,使用合适的安全管理协议,例如SSH命令行或HTTPS网页管理,并核对服务器身份、证书或主机密钥。它们保护的是相应管理会话的传输内容。加密连接并不修复弱密码、过大权限或管理程序漏洞,也不会自动把经过交换机的摄像机和控制业务全部变成密文。
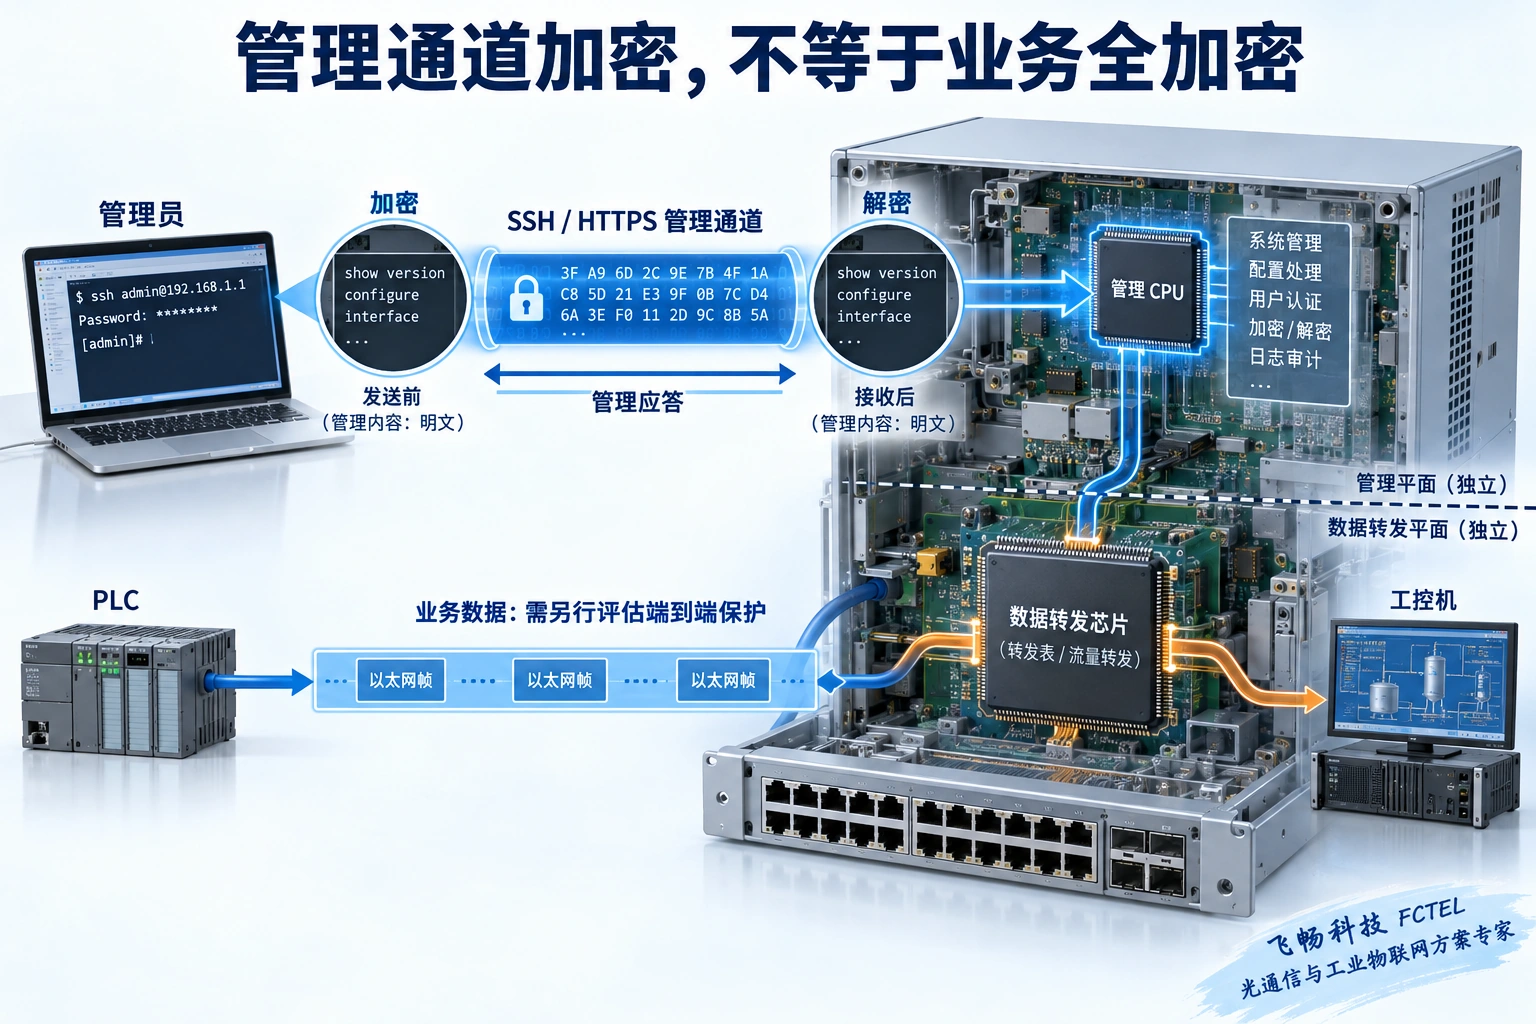
SNMP用于网络监测和管理。不能只凭版本号写着SNMPv3,就宣称数据已经加密;还要核对使用的安全级别、认证与隐私保护设置及受支持算法。只需要读取状态的监测任务,不应顺便取得任意写入权限。旧版本不得简单靠更换团体字符串就宣称具备同样的机密性。
若当前固件没有合适的加密管理服务,先限制网络到达范围,按设计使用受控的外部维护路径,并记录仍存在的风险。不要把外部通道的保护写成设备自身支持HTTPS或SSH。业务需要加密时,要另外评估业务端点和相应协议,不用一个锁形图标代替实际保护范围。
五、隔离、授权与观察不能互相替代
VLAN把不同二层转发范围分开,跨范围业务仍需要网关与访问策略;数据在自己的范围内是否加密是另一件事。端口镜像可以提供观察副本,却不是自动拦截机制。风暴抑制可以限制某类流量,不能承诺识别所有攻击。这些功能分别处理不同风险,不能把功能名称叠在一起就当成完整安全方案。
飞畅官网“工业轨式全国产轻管理型16路千兆电加8路千兆SFP光口交换机”列出VLAN、ACL以及WEB、CLI、SNMP管理。这些能力可用于规划分区、访问规则和运维入口,但网页概述没有确认全部安全协议版本、加密算法或角色细节。本次不把这些未知项写成该产品承诺,采购前应获得对应固件手册并验收实际功能。
六、按可恢复的顺序实施和验收
先备份配置并确认恢复方法,再分阶段调整管理来源、账号权限和协议。每一步都验证正常业务、维护路径和监测仍可工作,保留时间与变更记录。在隔离测试环境验证规则,不对生产设备进行未经批准的漏洞扫描或攻击测试。软件更新使用确认来源的文件,按供应方说明安排维护,不直接套用其它设备命令。
验收至少包括获准入口可用、非授权来源受限、低权限账号不能修改、所选会话身份与保护状态正确、重启后配置仍按预期。日志与可信时间源有助于关联事件,但不能因此宣称日志永不丢失或攻击立即阻断。配置备份也可能包含秘密,要控制读取、传输和存储权限。
最终交接应该说明已实现的措施、未支持的能力和恢复联系人。安全不是永久不变的状态;人员、业务和固件变化后,要重新核对入口和权限。把保护范围讲清楚,比把所有设备都标成“完全安全”更有助于长期运维。
核验资料:飞畅对应产品详情;管理平面安全原则;SNMP安全级别与限制。第三方能力不代表飞畅型号。图片为通用机制示意,非产品实物或实测,也不代表安全认证。


