

工业交换机的网管入口用于查看状态、修改规则和保存配置,与PLC、摄像机之间的业务转发不是同一项工作。网页打不开,不一定意味着交换机不再转发;业务仍通,也不证明管理配置和安全措施正常。先分清管理路径,再查地址、服务与账户,才能避免把恢复出厂当作排障第一步。
一、业务转发与管理控制怎样配合
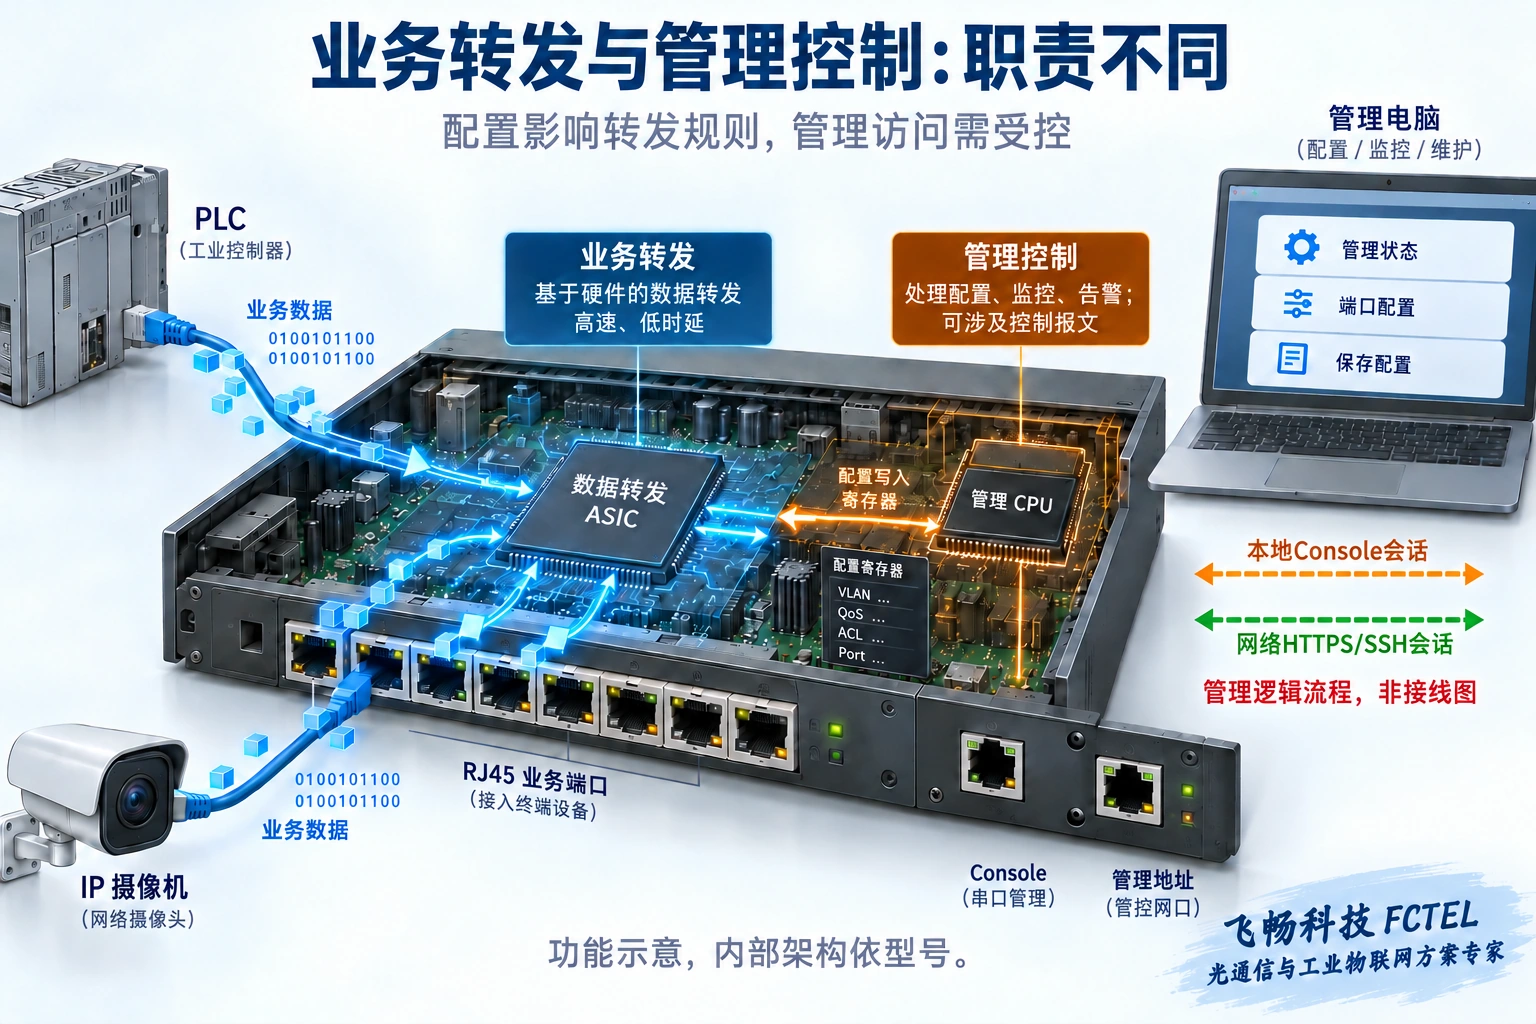
终端发来的以太网帧进入端口后,交换功能按照MAC地址、虚拟局域网VLAN及相关规则选择出口。管理员则通过管理接口读计数、查看告警和改变规则。可以把前者理解为搬运业务,后者理解为调整搬运规则;但两者并非完全互不影响,错误配置、资源压力或异常网络都可能影响运行。
管理IP通常是访问设备控制功能的地址,不要求所有经过交换机的业务帧都以它为目的。设备内部可能由专用转发电路和处理器协作,也可能采用其他架构;部分控制报文或特殊转发会涉及处理器。不能把一幅ASIC和CPU示意图当作每台产品的芯片结构,更不能承诺管理和业务永远互不干扰。
二、Console是本地入口,不是普通业务网口
首次配置或管理网络设置错误时,本地Console可以提供恢复入口。有些设备采用串行接口,有些提供特定USB形式;即使插孔外形类似RJ45,也不证明可以用普通以太网线连接。应按接口标识和手册确认线缆、针脚及终端参数,不把外形相似当作兼容证据。
终端出现字符只是本地会话建立的迹象,还需核对设备身份、账户和权限。若不知道管理地址,可以在获授权的本地入口查看有效配置,或查配置备份和地址分配记录。不同型号不一定都支持Console;没有该接口时,应使用该型号规定的发现或恢复方法,而不是照抄其他品牌的默认IP和操作步骤。
三、网页打不开,按五个层次检查
第一步确认确实有Web管理能力,以及当前配置是否启用对应服务。非网管设备通常没有这类配置入口,但产品命名不能替代资料核对。第二步确认维护电脑到交换机的链路、入口VLAN和管理路径;管理网段、掩码与跨网返回路径要一致,不能只有请求方向可达。
第三步确认访问的是当前管理地址。它可能由手工设置或地址分配机制得到,并非所有型号共享同一默认地址。地址重复可能使访问落到另一台设备;应结合地址记录、邻居信息和本地查看判断,不能仅凭页面长得像就认定设备正确。必要的隔离测试在维护窗口进行,不随意拔掉生产上联。
第四步区分网络可达与网页服务可用。ping使用的测试机制不同于HTTPS,能ping通不能保证网页端口开放;不响应ping也不一定证明全部业务中断。核对协议、服务端口、来源限制、浏览器兼容与证书。证书提示应核实设备身份和证书配置,不养成长期忽略安全告警的习惯。
第五步核对账户、权限及会话状态。认证失败与网络超时应分别记录。清理浏览器状态可能解决特定兼容问题,但不会修好错误VLAN、路由或关闭的服务。不要为试通而同时关闭全部访问限制;每次只改变一个已知条件,保留操作前后结果。
四、SSH保护管理会话,不自动加密全部业务
型号支持时,SSH可以提供受保护的远程命令行会话,HTTPS保护相应网页通信。Telnet和明文HTTP不能作为同等安全替代。它们的启用方式、账户和命令集依平台及版本而变化,第三方资料用于理解机制,不证明飞畅设备可以直接执行同样命令。
远程修改管理地址或访问规则前,先备份配置并准备本地恢复入口,避免把维护人员自己挡在外面。日常监控与修改配置应使用不同授权范围;默认凭据、共享账户和开放到所有来源的管理服务,都应纳入维护检查。管理会话加密不意味着PLC业务、摄像机视频等所有转发内容也被加密。
五、SNMP怎样读取状态和发送告警
简单网络管理协议SNMP使平台与设备的管理代理交换信息。轮询时,平台提出查询,设备返回指定对象的状态或计数;通知时,设备把事件主动发送给平台。Trap不需要事先查询,Inform在相应机制下还涉及确认。平台需要适当的管理信息库MIB描述,才能理解所读对象,私有项目也可能需要厂家资料。
累计接收包数、错误计数和即时速率不是同一个量。要从累计计数估计一段时间内的速率,需要比较两次读数及时间间隔,并处理计数复位或回绕等情况。平台读不到计数可能是路径、权限或对象支持问题;错误计数上升也要结合链路、业务和采集时段判断,不能凭一个仪表确定根因。
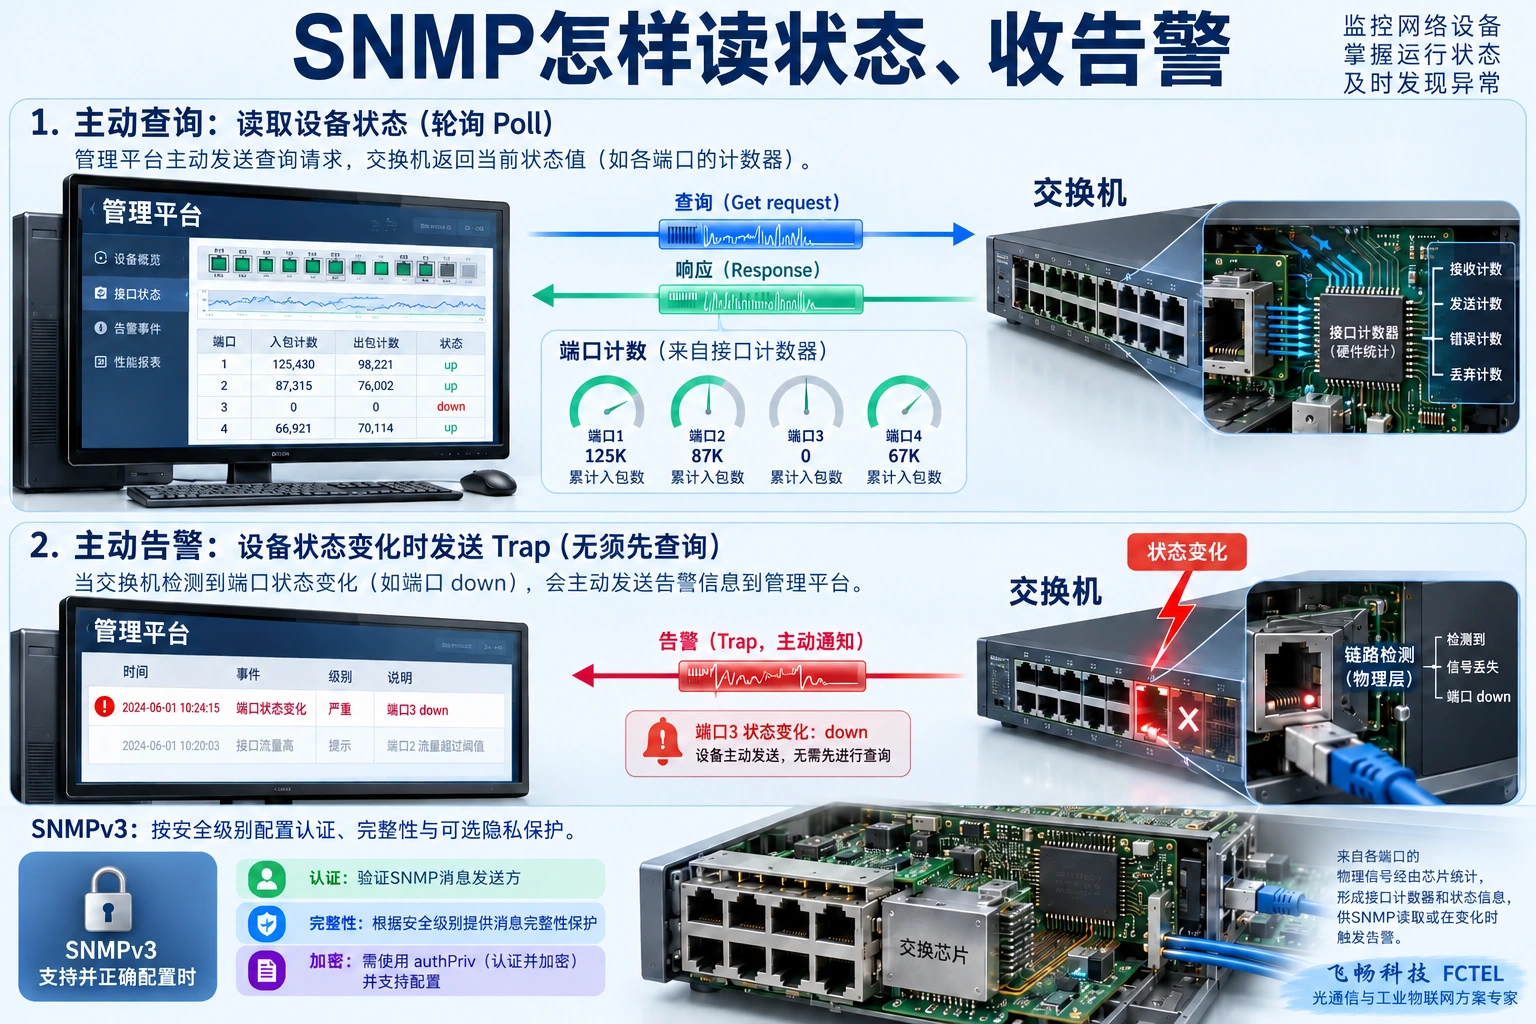
SNMPv3并不是一个自动开启全部保护的开关,应核对支持的安全模型和级别。在相应安全级别下可使用认证、完整性与隐私保护;是否加密、采用哪些算法和怎样配置均需确认。监控只读权限与配置写入权限分开,限制来源并妥善管理凭据,不能把旧版本共同体字符串当作强身份认证。
六、带内、带外与配置保存
带内管理使用业务相关网络路径;链路拥塞、环路或错误分组可能同时影响管理。带外管理另设维护路径,但是否真正独立取决于设备结构与连接。管理VLAN有助于分区,不会自动变成独立硬件或加密通道。按项目要求规划管理入口,并统一时间与日志,便于对应告警和终端异常。
提交网页设置或执行命令后,还要核对是否写入重启后保留的配置。不同设备的当前运行设置与持久保存方式可能不同,不能只保存网页截图作为配置备份。必要的重启与恢复验证在获准维护窗口进行,检查管理地址、VLAN、权限和告警设置仍在,不影响正在运行的生产业务。
七、结合飞畅产品做一次可复核的验收
飞畅产品中心的管理型导轨交换机详情列出了电光接口、VLAN和RSTP等功能,可作为核对具体接入能力的入口。管理型不证明每种管理协议、算法、专用带外口或第三方命令都存在,实际入口与固件能力仍须查对应说明书。产品功能证据与上述通用机制应分别记录。
教学验收可按本地识别设备、维护路径访问、只读采集、受控变更和配置恢复的顺序进行。分别测试应允许的维护来源与应拒绝的来源;同时测试真实业务和监控状态。平台显示离线但业务仍通时先查管理路径,不马上宣布设备损坏;平台在线也不代表所有终端业务已通过。记录地址、端口、版本、时间和结果,才能交给下一位维护人员复核。
资料与图示说明
参考RFC 3416协议操作、RFC 3414用户安全模型及飞畅管理型导轨交换机详情。标准用于核对通用机制,不是具体型号支持声明;安全算法需按当前产品要求核对,不把早期规范中的算法清单当作部署建议。图片为通用原理示意,不代表认证、实拍或测量证据。
初次配置按连接、身份、地址、业务的顺序进行
首次部署先在隔离的测试环境建立管理连接,核对所用Console线、串口参数或管理网口。确认设备身份后再更换初始凭据,记录管理地址、掩码、网关及允许访问的路径,随后配置所需VLAN、端口和保护协议。每完成一项就验证仍能从授权维护终端访问,再保存配置并验证重启后是否保留。不要同时改变管理地址与全部端口划分而失去回退路径。
不同厂家的命令名称、默认地址和账号可能不同,不能直接把interface vlan、write memory一类示例当作通用操作。使用对应型号和固件的手册,必要时先导出当前配置。最后用真实业务检查转发,同时确认不允许的管理访问确实被限制;管理页面能打开,只能说明管理路径可达,不能证明业务网络已配置正确。
原理图为通用机制示意,非产品实测或型号剖面照片。接口、协议、保护与供电能力须按实际型号核对。


