

FIBERIOT / 工业通信
一项工业通信安全规范获得认证,是否意味着使用它的每台设备都已经拿到同样证书,现场接上网线就安全了?不能这样理解。ODVA近期公布的CIP Security认证消息,值得工业网络工程人员关注,但更需要把规范能力、具体产品和现场部署的证据逐层对应。
01先核实被认证的对象,而不是只记住等级
原文明确提到CIP Security规范与IEC 62443-4-2适用要求,不能在转述时省去对象和范围,只剩一个“工业网络获得三级认证”的标题。本次新闻署名日期和消息中的事件日期都是10月22日,本文10月28日解读,处在七天资料窗口内。
IEC 62443-4-2涉及工业自动化和控制系统组件的技术网络安全要求。本文只引用公告所述适用要求与等级能力,不逐条解释标准,也没有把新闻当成完整证书及评估报告。真正用于采购判断时,仍需取得对应对象、版本与范围的正式材料。
此前有关ODVA会议的行业消息侧重接入、互操作和安全讨论。本篇关注这份独立认证公告及其证据链,不把同场会议内容当成新的产品功能发布。下文为飞畅独立工程解读,不代表ODVA或认证机构认可,也不暗示飞畅参与认证。
02安全通信解决什么问题,要沿消息路径理解
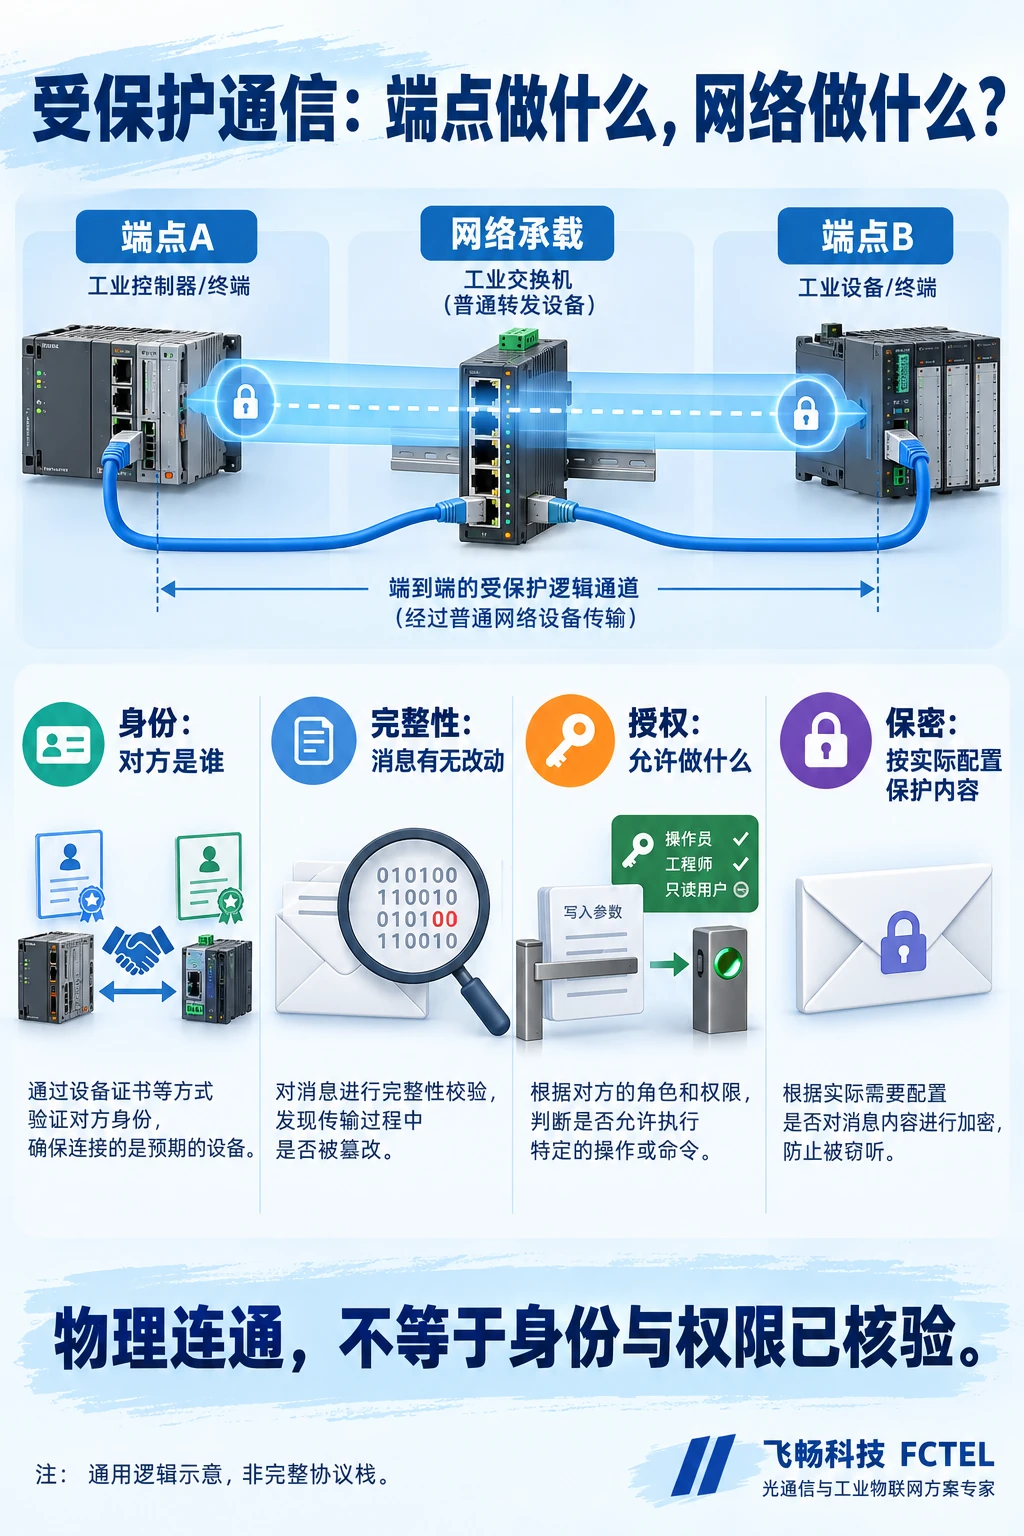
工业设备交换控制或状态消息时,工程上至少会问:对方是谁,消息有没有被改,允许做什么,以及内容是否需要保密。这些问题分别涉及身份、完整性、授权和保密,不能仅凭一张网线或一个连通指示灯回答。
ODVA把CIP Security描述为EtherNet/IP的安全扩展,并介绍TLS、DTLS等安全传输机制。可以把它理解为在合适的端点之间建立受保护的通信,而不是把普通交换机的每个端口都自动变成认证设备;具体配置文件与产品实现仍需对应资料。
加密保护的是相应通信内容的可读性,完整性校验帮助发现被改动的数据,身份验证与授权则关乎谁能建立信任、谁能执行某项操作。把这些作用分开画在数据路径上,才容易看出需要哪些端点支持,哪些中间设备只是承载流量。
03规范、产品实现、项目部署是三层不同证据
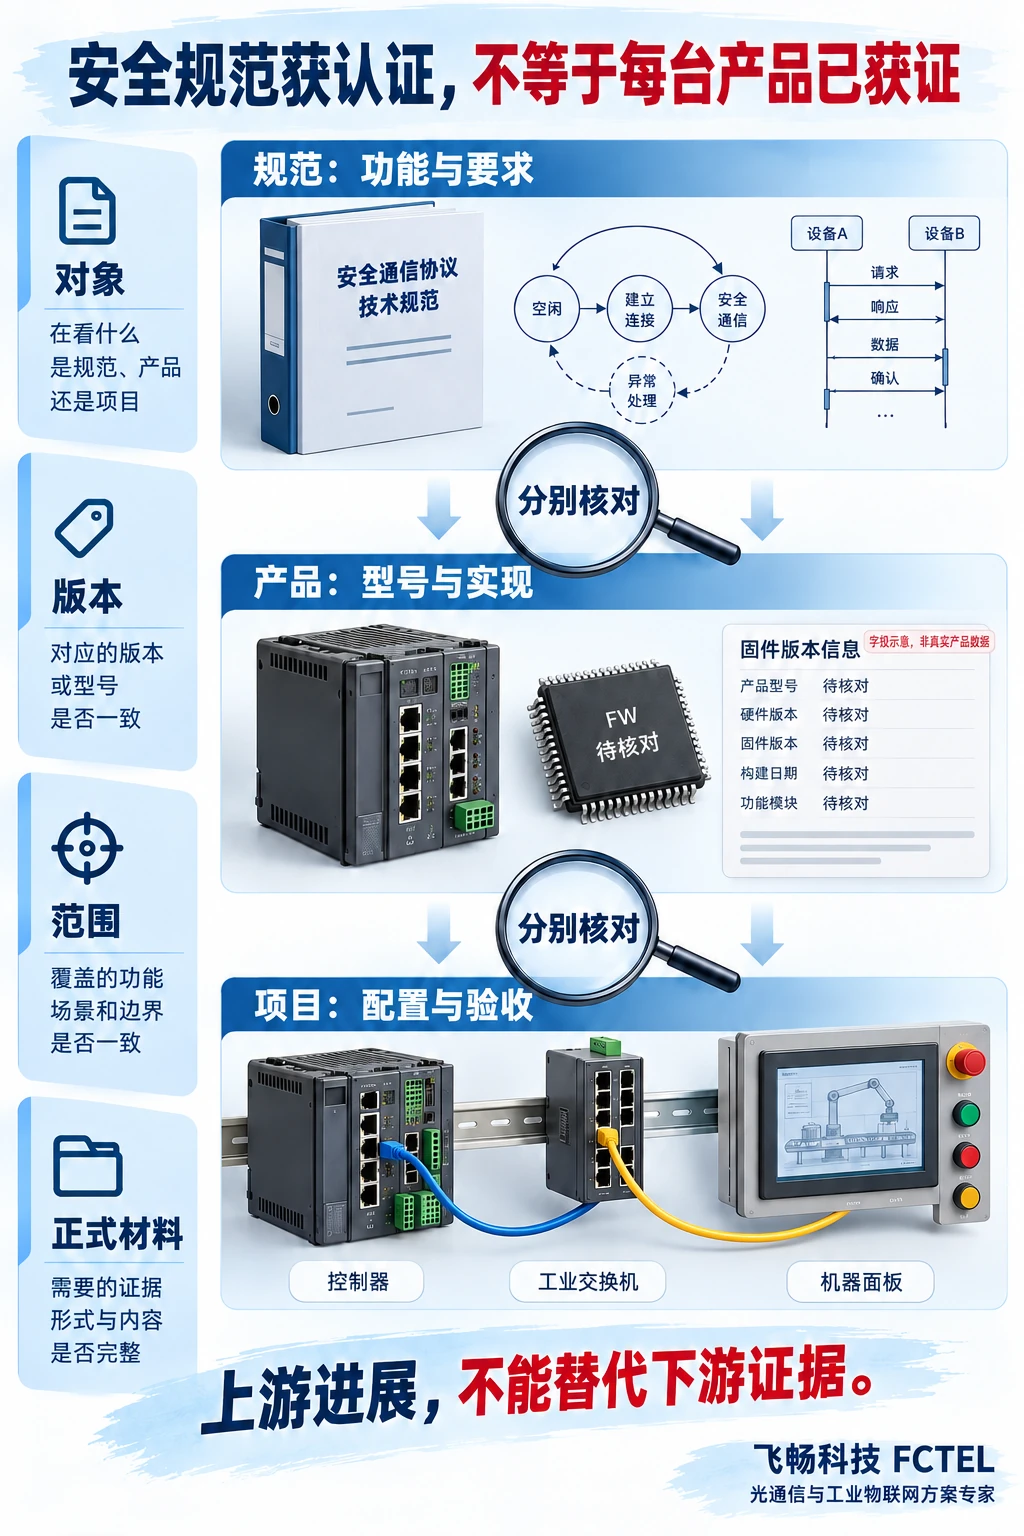
规范可以定义功能和要求;产品把这些功能实现为固件、接口、证书管理和用户操作;项目再把多个产品连成网络,并配置实际信任关系。上游能力有进展,为下游提供了基础,但不能省略后两层的核实。
采购资料若写着“采用某安全协议”,应继续确认对应型号、固件、启用功能及可提供的认证材料。技术支持声明、协议一致性测试和正式安全认证,可能回答不同问题;不要把它们简单替换成同一个勾选。
现场还存在遗留设备、不同厂商和不同版本。某一端能够建立受保护连接,不代表所有业务连接都按同一策略运行。应把哪些链路受保护、哪些需要其他措施、哪些仍待确认写明,而不是用一个总开关掩盖混合系统的实际状态。
04证书与身份需要维护,不是导入后就永久完成
在采用证书的设备身份方案中,需要确认谁签发、谁信任、证书属于哪个设备及有效期如何管理。这与设备的功能证书不是同一种“证书”:前者参与通信身份,后者可能是对某项要求的评估材料,名称相同但用途不同。
设备替换、恢复备份、时钟异常或证书到期,都可能改变原来能够建立的信任关系。工程记录应包含配置责任、更新方式和恢复步骤,并按具体设备说明处理。不能为了赶快连通,就把身份核验一概关闭。
这里提出的是通用运维关注点,不是宣称公告中的技术发生了某种故障,也不把某个厂家的界面菜单当成所有设备的标准步骤。评估时应在允许的环境里核对正常连接和异常提示,并保存对应版本与配置依据。
05交换机与光纤链路仍有自己的任务
受保护通信仍要经过实际网络,供电、链路、带宽、拥塞和路径可用性并不会因为启用安全扩展而自动满足。网络设备应完成自己被设计和配置的承载任务;安全端点则完成对应的身份与消息保护,两者需要配合。
同样,VLAN隔离或光纤传输不能自动替代端点身份验证。分区限制可达范围,光纤提供相应传输介质,这些作用与对方身份、权限或加密内容不同。合理的设计应说明每一道措施负责什么,避免把多个名词堆起来当作验收结果。
飞畅相关工业通信设备的选择,应依据正式型号资料核对接口和功能。本文没有证明任何飞畅型号实现CIP Security,也没有将其他机构的认证移用于飞畅品牌。通用设备配图只是帮助解释逻辑路径,不是认证标志、厂商原图或实测案例。
06把采购问题改写成能回答的核验项
比起只问“有没有安全等级”,更有用的是问:认证对象是什么,版本是什么,范围是什么,产品采用哪些功能,需要什么配置,能提供什么正式证据。每一个答案都应能回到一份资料,而不是靠宣传页上相邻的几个标识推断。
联调时还应分别记录通信建立、身份核验、权限执行和实际业务结果。测试通过哪些条件、哪些条件未覆盖,也要写清。协议能握手,不一定代表应用数据语义正确;业务能运行,也不等于所有身份与权限策略都已启用。
对生产网络的更新,应按现场责任和维护窗口实施,并保留配置与恢复依据。本文不要求仅凭新闻立刻更换全部设备,也不提供绕过认证或主动攻击的方法;它提出的是把公开进展转成具体核对问题的工程思路。
核验表还应区分“资料已收到”和“现场已验证”。收到一份范围明确的文件,并不表示系统中的每个端点都运行了文件覆盖的版本;一次连接成功,也不能反过来补齐缺失的产品资料。把两类状态分别记录,交接时才知道下一步应找供应商补证据,还是在测试环境补验证。
07这条进展的价值,在于让证据更容易衔接
从规范能力到产品实现,再到现场配置,每一层都有自己的工作。ODVA这份消息提供了一个可查证的安全技术进展,但最终项目仍需要明确对象、条件和责任。把证据串起来,比直接把上游认证写成整条网络的保证更准确。
资料归档时可同时保存原始公告、对应产品文件、版本清单、配置摘要和验收记录。后续升级或更换设备后,再判断哪些结论可以保留,哪些应重新核对。这样才能让一次采购判断在长期运维中继续有上下文。
本文新闻事实归原始来源,飞畅原创范围限于独立工程解读与AI辅助制作的示意图。本文不提供法规合规结论,也不承诺某种配置必然获得认证;有关认证的最终范围,应以正式证书和相关机构材料为准。
新闻来源与日期
来源:ODVA:CIP Security Earns IEC 62443-4-2 Certification, Strengthening and Streamlining Cybersecurity for EtherNet/IP Products,署名及消息事件日期2026年10月22日,页面另显示10月23日更新。技术背景:ODVA CIP Security技术介绍。本文独立解读日期10月28日,不等同于正式证书或认证评估报告。


