

FIBERIOT / 工业通信
看到一个软件组件出现漏洞,是否意味着所有带网页管理的工业设备都必须立即停机?不能这样判断。Moxa近期发布的PHP漏洞影响评估,提醒工程团队先核实厂商、产品、版本和实际组件,再决定公告与自己的设备有什么关系。
01先读清公告回答了哪一个问题
公告编号、版本和发布日期,是定位这份厂商判断的入口。本次消息的发布日期为10月22日,本文解读日期为10月27日,引用的是七天范围内的官方原始资料。没有把后续转载日期写成漏洞披露或产品修复日期,也不把一份影响评估改写成新补丁上市公告。
原文讨论两项指定的PHP漏洞,随后给出Moxa产品不受影响的评估结论。本文不追加未经核实的受影响型号、补丁版本、攻击案例或客户损失,也不根据其他网站的标题替厂商补充没有写出的原因。
以下是飞畅独立工程解读,讨论工业通信项目怎样判定组件风险与设备范围。它不是公告逐段翻译,不代表Moxa认可本文观点,也不暗示飞畅参加评估、合作测试或因此获得任何认证。
02组件有漏洞,与整机受影响之间还隔着证据
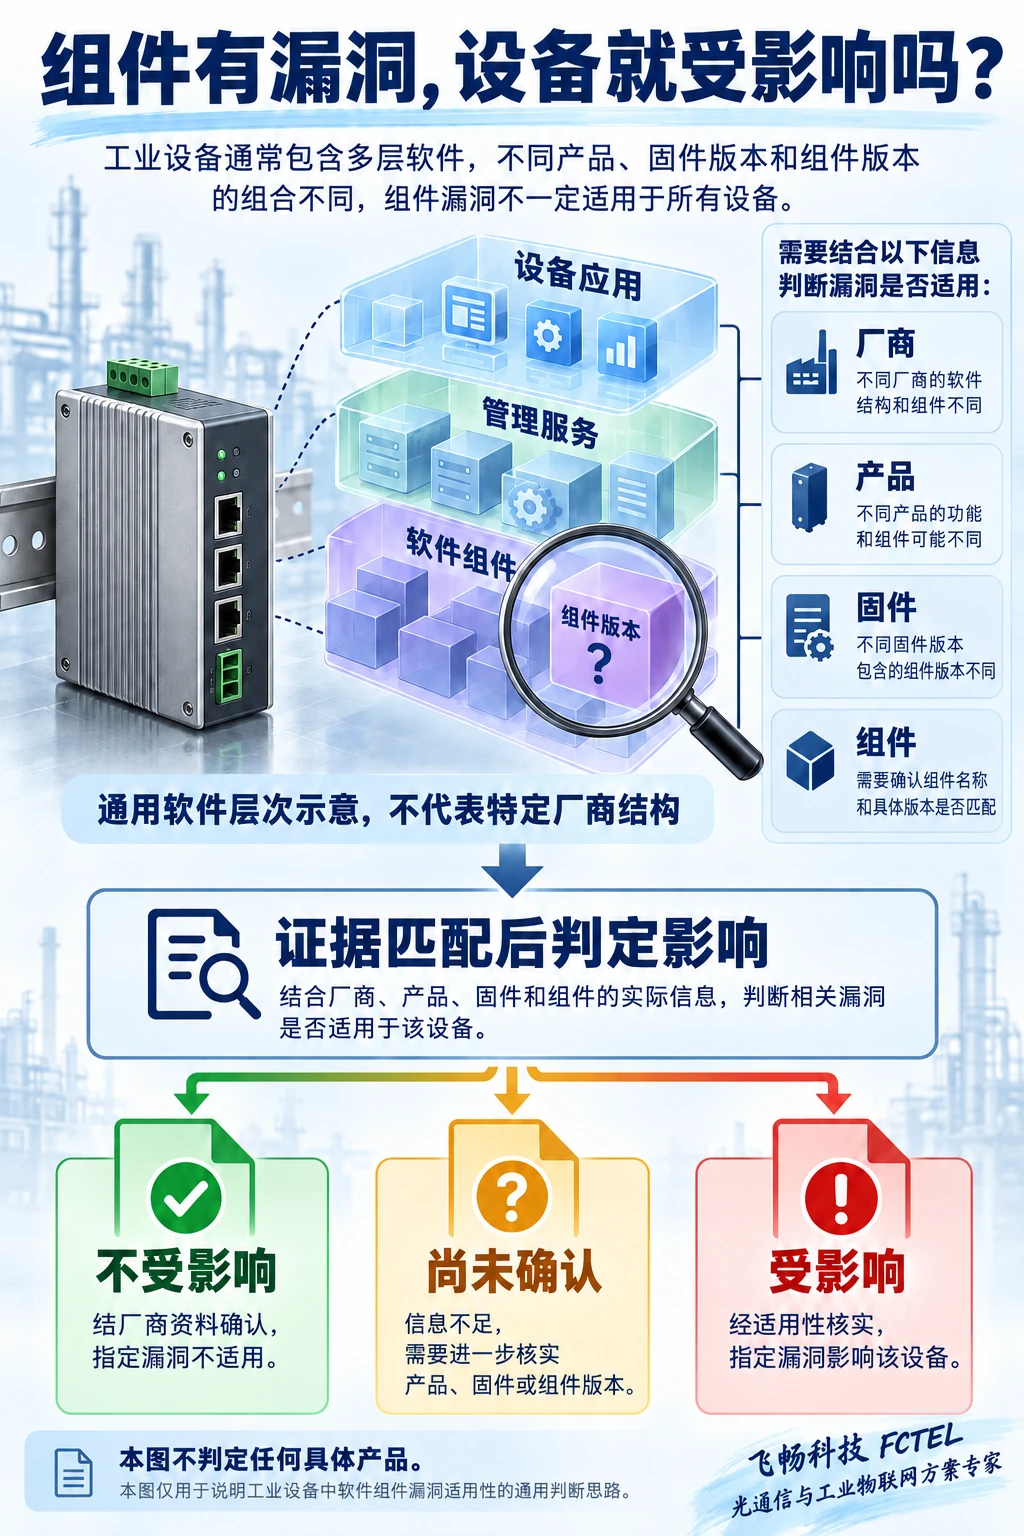
工业设备的软件通常由应用、服务和多个组件共同组成。一个组件名称出现在漏洞新闻里,并不足以证明它存在于某台设备;即使清单里有同名组件,还要核对实际版本、厂商修补状态与使用方式。不能只凭网页长得相似,就认定背后运行了同一种软件。
可以把组件清单理解成设备软件的“材料目录”,但这个类比有边界:真实软件可能经过修改、裁剪或厂商回补,版本字符串也未必独自表达完整修补情况。因此,自动扫描结果通常需要与厂商资料、构建信息和适用性说明交叉核对。
反过来,手里暂时没有清单,也不能直接断言设备不存在相关组件。正确的记录应是证据不足、等待厂商确认,或某项检查尚未完成。把未知明确留下,比为了填满表格而写出一个没有依据的安全结论更可靠。
03“带网页管理”不是一种组件身份证
交换机、串口服务器和网关的网页管理入口,提供的是用户能看见的功能。实现这个入口,可以采用不同平台、框架和服务。一个登录页、一个HTTP响应头或某种页面风格,都不能单独证明全部后端组件及其状态。
因此,调查时应从具体资产出发:记录型号、固件版本、硬件或软件分支、管理方式,以及资料对应的发布日期。若厂商提供安全公告或组件说明,再核对自己的版本是否在其结论覆盖范围内。不要把其他产品线的回答直接套给当前设备。
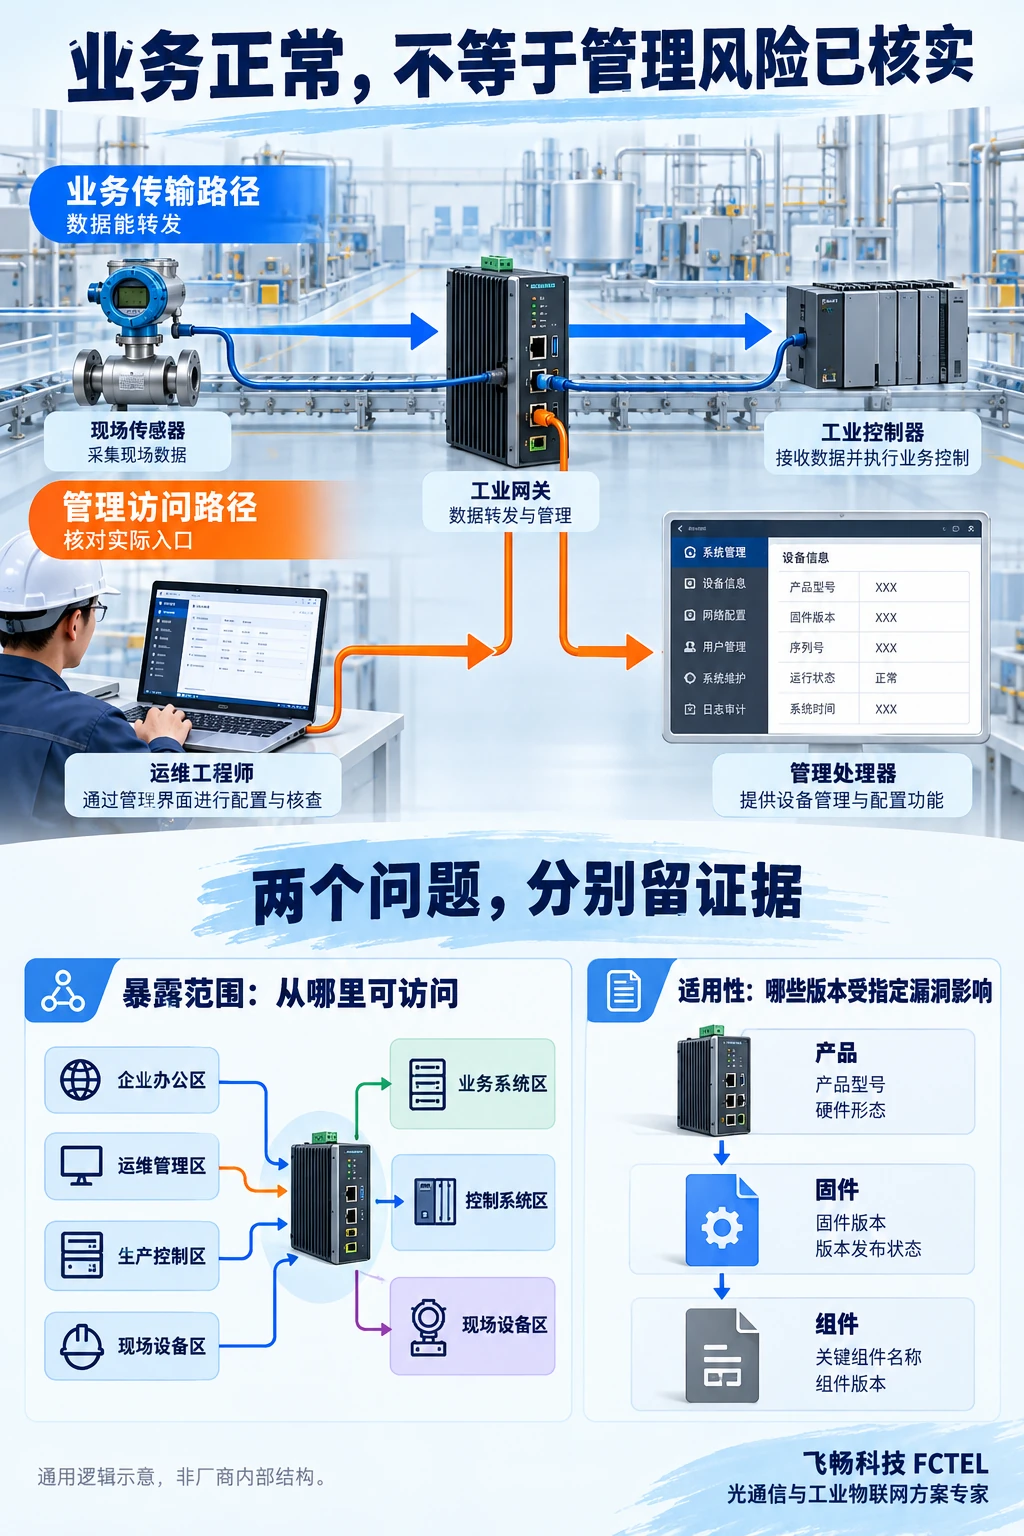
设备的业务传输路径和管理路径也可能不同。它能够正常转发现场数据,并不证明管理服务没有风险;管理页面访问受限,也不等于所有相关处理逻辑都不存在。需要把实际入口、功能与组件位置画清楚,避免只观察其中一个面。
04不受影响的结论,也需要保留范围
本次公告给出的“不受影响”,应与它明确列出的两项漏洞一起保存。不能据此取消对其他漏洞、其他组件或后续公告的跟踪,也不能扩大到同一项目中的其他厂商设备。产品安全是持续核对的过程,不是一句话永久替代所有检查。
如果资产资料与厂商公告能够对应,工程团队可以把它作为适用性判断的依据,并记录采用的公告版本与核对日期。若后来固件升级、组件替换或厂商更新结论,则应重新评估原来的记录是否仍然适用。
还要区分“厂商已经评估不受影响”和“我们只是在现场没有看见异常”。前者是有明确来源和范围的说明,后者只是观察结果;没有告警或业务仍正常,不能单独代替软件适用性分析,更不能据此宣布没有任何风险。
05暴露范围与受影响状态,分别记录更有用
一个服务能从哪里被访问,是暴露范围问题;某版本在什么条件下受指定漏洞影响,是适用性问题。两者有关联,却不能合并成同一个勾选框。系统分区、访问限制和维护入口的安排,是工程设计的一部分,不会自动改变组件本身的版本事实。
评估材料可以分别写明业务网络、管理网络、允许的维护来源,以及证据来自配置、拓扑还是受控测试。图中两条路径只是帮助区分观察对象,并不表示某厂商产品一定采用两个独立物理端口或某种内部结构。
对于运行中的工业网络,不应为了验证一篇新闻观点就临时开启外部访问、进行攻击尝试或随意停机。调查与变更都应遵循现场责任、批准窗口和设备资料。本篇只提出核对方法,不提供针对具体漏洞的利用步骤。
06真需要更新时,验收不能只看版本号变了
若其他适用公告要求更新,团队应按对应厂商指导确认包来源、目标型号、前置条件与回退安排。这里说的是通用工程流程,不是本次Moxa公告已经给出了一份必须安装的补丁,也不替任何其他设备指定固件。
更新完成后,除了记录版本,还应核对管理访问、必要的通信、配置保留和实际业务是否正常。工业设备既承担管理服务,也承担生产或监测任务;一个页面能打开,不能代表所有链路和控制内容均已验证。
在没有必要变更时,也值得完善资产与文档。把公告编号、版本范围、判断依据、责任人和待确认项留下来,可以减少下一次类似新闻到来时的重复排查,避免每次都从一张没有上下文的设备照片重新猜起。
核对版本时,应保存相应固件包的正式说明、获取日期与适用产品分支。厂商有时会把修复回移到维护版本,单看一个通用组件版本字符串,未必能替代厂商对该构建的说明。遇到信息不一致,应记录疑问并查对应产品资料,不能自己猜测已经修好或必然受影响。
07把公开进展转化为有边界的工程记录
这份公告值得关注的,是厂商针对具体组件漏洞给出了明确的产品影响评估。对工业通信使用者,更实用的行动是把自己的资产与原始公告逐项对应,让“受影响”“不受影响”和“尚未确认”各有证据。
资产清单也需要带上时间。设备当前运行的软件可能与最初采购资料不同;实验室备份包也可能不是现场正在使用的包。把型号、实际固件、组件依据和核对日期连起来保存,才知道一份结论对应的是哪次运行状态。以后升级或更换设备时,应重新检查适用范围,而不是沿用没有上下文的旧勾选。
飞畅设备的选型与维护同样应依据具体型号及正式资料,本文不借其他厂商公告宣称飞畅产品受到或免于这两项漏洞影响。文中图片为AI辅助制作的飞畅原创通用工程示意,不是Moxa产品剖视、测试数据或真实项目案例;新闻事实与原始材料归相应权利人。
原始公告与日期
来源:Moxa’s Response Regarding CVE-2026-109618 and CVE-2026-109619 in PHP,MPSA-260001,V1.0,首次发布于2026年10月22日。本文独立解读日期为10月27日。公告中的产品影响结论只适用于其指定讨论范围,本文不复现第三方图片或漏洞利用方法。


