

一光多电设备通常把多个电口接入同一交换结构,再通过光口上联。是否能划分VLAN、限制端口互通或提供真正独立的数据通道,要看内部结构和功能。逻辑隔离依赖配置,物理分离依赖实际硬件边界,不能因为用了光纤就宣称两个网络已经物理隔离。
多个电口可能共享同一交换芯片
常见一光多电设备承担二层交换,不是给每个电口提供一条独立光线路。多个终端共享上联带宽及设备资源,因此要确认各端口速率、上联容量和转发能力。若要求电口彼此不通,需明确端口隔离功能;若要求不同业务分组,需要明确VLAN支持。普通非网管设备未必具备这些配置,不能从端口数量推断。
光纤的电气隔离不等于网络隔离
光纤不通过导体连接两端,可减少地电位差和某些电气干扰的影响,但仍在传送数据。两端以太网设备可以正常通信,恶意或错误报文也可能沿这条链路到达。电气隔离、数据访问控制和网络物理分离属于不同问题。一个名称中包含隔离的产品,应说明隔离的是电源、接口电气、端口转发还是完整业务通道。
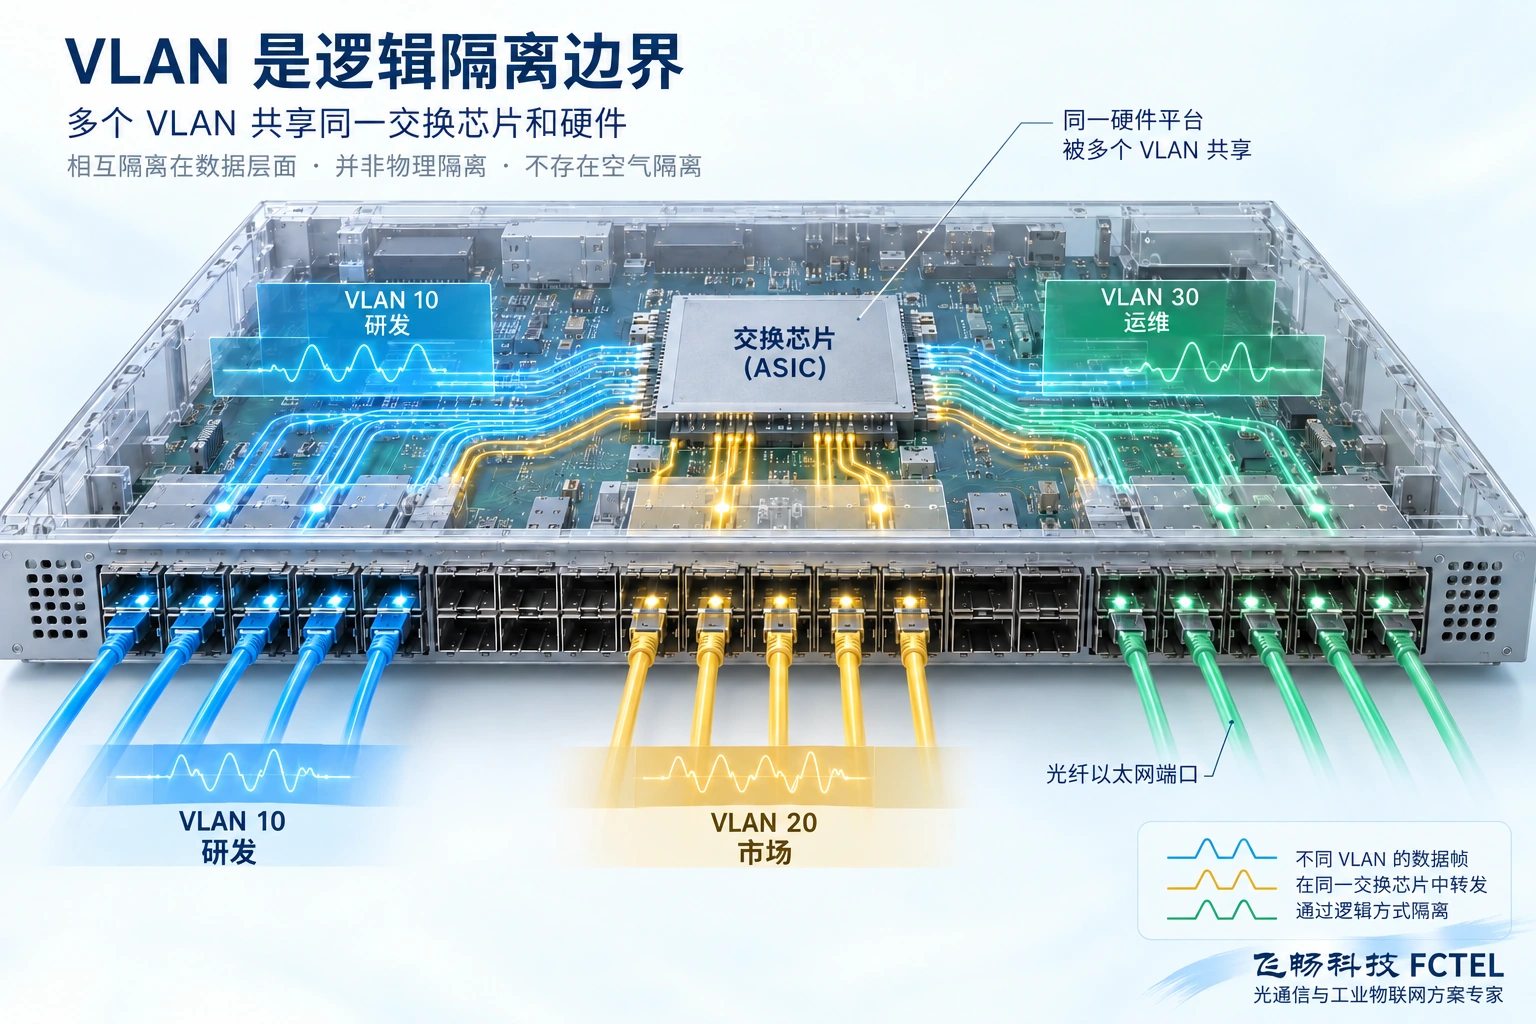
VLAN划分逻辑边界,但资源仍可共享
VLAN将二层网络分组,正确配置时不同组不直接二层互通;经过路由或其他通道后,仍可能按规则相互访问。共用设备的处理器、电源、固件和管理入口并未分离,配置错误或设备故障可能影响多个组。因此VLAN适合明确的逻辑分区需求,不能当作不存在共享资源的硬件隔离证明,也不能当作加密机制。
物理分离要沿完整路径审查
若要求两套网络在物理层面分开,应检查终端、交换设备、线路、管理连接和上联是否真正独立,不能只看一段线。独立端口或独立纤芯也可能最终汇聚到共同交换设备。共享机箱但内部通道独立的产品,需要明确架构、测试及适用边界。涉及特定安全规范时应依据正式要求与验证材料,不做概念性替代。
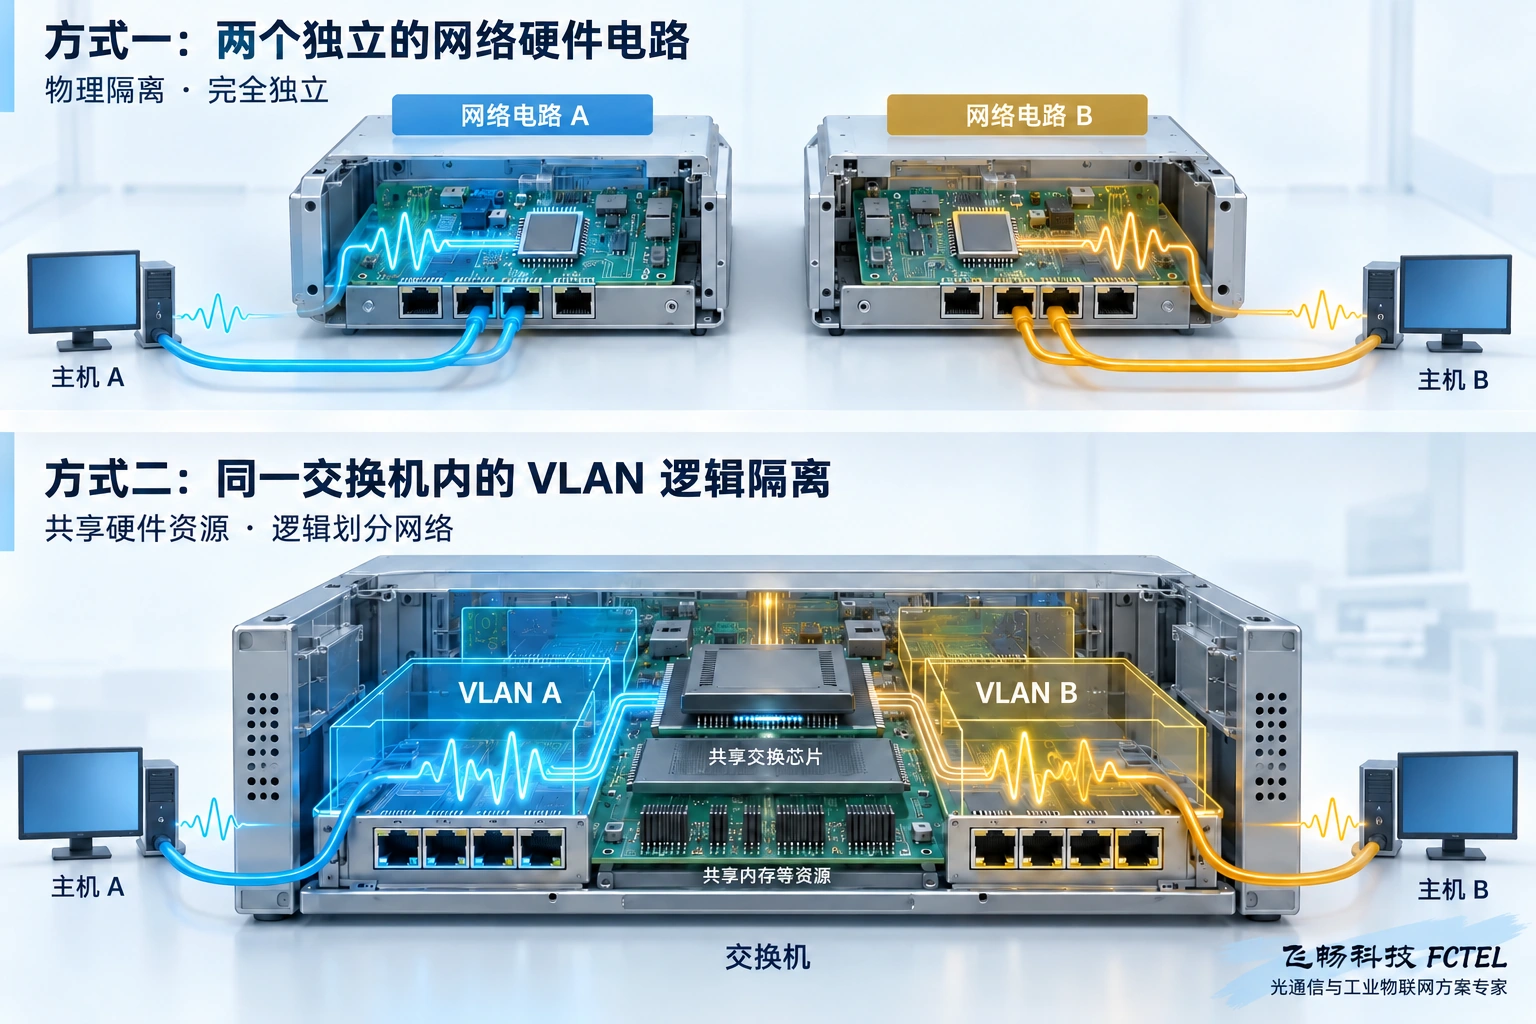
把隔离要求写成可测试条件
例如明确哪些终端允许互通、哪些禁止、管理由谁进入、故障是否允许共同影响,再选择设备结构与配置。验收既要确认允许路径正常,也要尝试被禁止的路径,并检查断电、恢复和配置重置后的行为。保存拓扑、端口表和配置备份。术语争论不如一份可以执行的测试清单,但测试结果也不能替代要求中的正式认证。
实例:生产网与维护网共用一台设备
如果项目允许逻辑隔离,可以按明确的端口与VLAN配置建立两组,再验证非授权访问及管理边界。但应如实说明两组共用电源、交换芯片或管理系统,不能在交付文件中写成完全独立硬件。若要求故障互不影响或正式物理分离,则需要重新评估共享结构,可能采用独立设备与线路。即使使用两根纤芯,后端共同上联也可能重新汇合;从终端到上联的完整路径必须与隔离要求一致。


