
工业以太网交换机/收发器 导轨式工业交换机 机架式工业交换机 三层网管交换机 特殊型工业交换机 工业级网管型收发器 M12接口 工业交换机 更多>>
光纤收发器/交换机 普通型光纤收发器 多光多电光纤收发器 网管型光纤收发器 特殊功能型光纤收发器 更多>>
串行接口/工业接口/现场总线 RS232/422/485串口光猫 模拟量(电流/电压量) USB/RS232/422/485转换器 RS485集线器/中继器 现场总线光端机 USB光端机 Profibus 光端机 Modbus 光端机 SSI编码器接口光端机 更多>>
开关量(报警量)接口系列 1-128路开关量光端机 开关量(报警量)转网络(IP) 更多>>
4G/LORA 无线传输设备 4G无线传输设备 LoRa传输设备 更多>>
高清视频/音频/专用光端机 数字音频光端机 SDI视频光端机 VGA光端机 DVI光端机 HDMI光端机 E1 视音频编解码器 专用光端机 更多>>
TDM Over IP E1/V.35/V.24 Over IP 电话/E&M音频/磁石 Over IP 模块化综合业务 Over IP 更多>>
电话光端机/E1 PCM复用 E1 PCM复用 RJ11电话光端机 纯电话光端机 综合业务电话光端机 64-960路电话光端机 模块化多业务电话光端机 环网型电话光端机 更多>>
PDH/SDH光端机 普通PDH光端机 E1+以太 PDH光端机 75+120双阻抗PDH光端机 带LCD显示PDH光端机 模块化综合复用PDH系列 SDH光端机 更多>>
协议转换器/接口转换器 以太网转E1协议转换器 E1转串行接口系列 E3协议转换器 V系列协议转换器 同向64K协议转换器系列 汇聚式协议转换器 更多>>
光纤猫(光纤Modem) E1光猫 E3光猫 V.35光猫 以太网光猫 RS530光猫 以太网+串口复用光猫 STM-1光电转换器 C37.94光猫 更多>>

EXPERT IN OPTICAL COMMUNICATION & INDUSTRIAL INTERNET SOLUTIONS
0571-87007055/56/57/75
传真:0571-87007140
手机:15306818230(微信)
QQ :2355416925
定制设计:18072828031(微信)
或给我们留言
把生产控制、视频监控和维护电脑接在同一台工业交换机上,并不意味着它们必须处于同一个二层网络。虚拟局域网VLAN通过逻辑分组划分广播域:设备仍共享交换机和部分上联,但交换机按组别决定帧可以从哪些端口转发。要配置正确,关键不是记住几条命令,而是看清“入口怎样归类、链路怎样携带组别、出口怎样交付”。
广播帧通常会在所属VLAN内按转发规则复制,不直接跨到另一个VLAN。这样可以把控制设备与摄像机的二层广播范围分开,帮助管理地址、变更和故障影响。未知单播与组播也受VLAN及相关转发策略约束,不能理解为任何帧都能在一个广播域中畅行无阻。
VLAN不会使设备停止产生广播,也不会增加上联带宽。共享出口仍可能拥塞,错误的闭合二层环路仍可能导致风暴;业务分组需配合容量规划与防环机制。它是逻辑隔离,不是物理分网,更不等于加密或防火墙。不同组之间如果设置了路由,就可能互通,是否允许应由访问策略明确约束。
常规可分配的VLAN标识符VID一般为1至4094,设备能同时支持多少组、哪些编号受保留规则限制,要查型号资料。VID为0用于优先级标记语义,并不是可以照常创建的普通VLAN;4095为保留值。不能把旧型号的特殊保留范围、默认VLAN行为或厂商协议限制当作所有设备的统一规则。
IEEE 802.1Q标签在以太网帧源MAC字段后增加4字节信息。其中包含标签协议识别字段TPID和标签控制信息TCI;TCI中有优先级、丢弃资格及VID等部分。标签表达该帧在带标签链路上的逻辑归属,不是另一个IP地址,也不是加密封装。交换机内部可以维护VLAN元数据,不要求在所有内部处理阶段都实际附加外部线缆格式的标签。
端口VLAN标识PVID主要用于按配置把接收到的无标签帧归入某个VLAN。收到带标签帧时,需要核对所带VID及入口接收、成员和过滤规则。出口是否带标签,是另一组规则决定的;PVID等于某VLAN,不足以证明该VLAN在该出口必定去标签。入口归类和出口标记应分别记录,避免两端默认规则不一致。
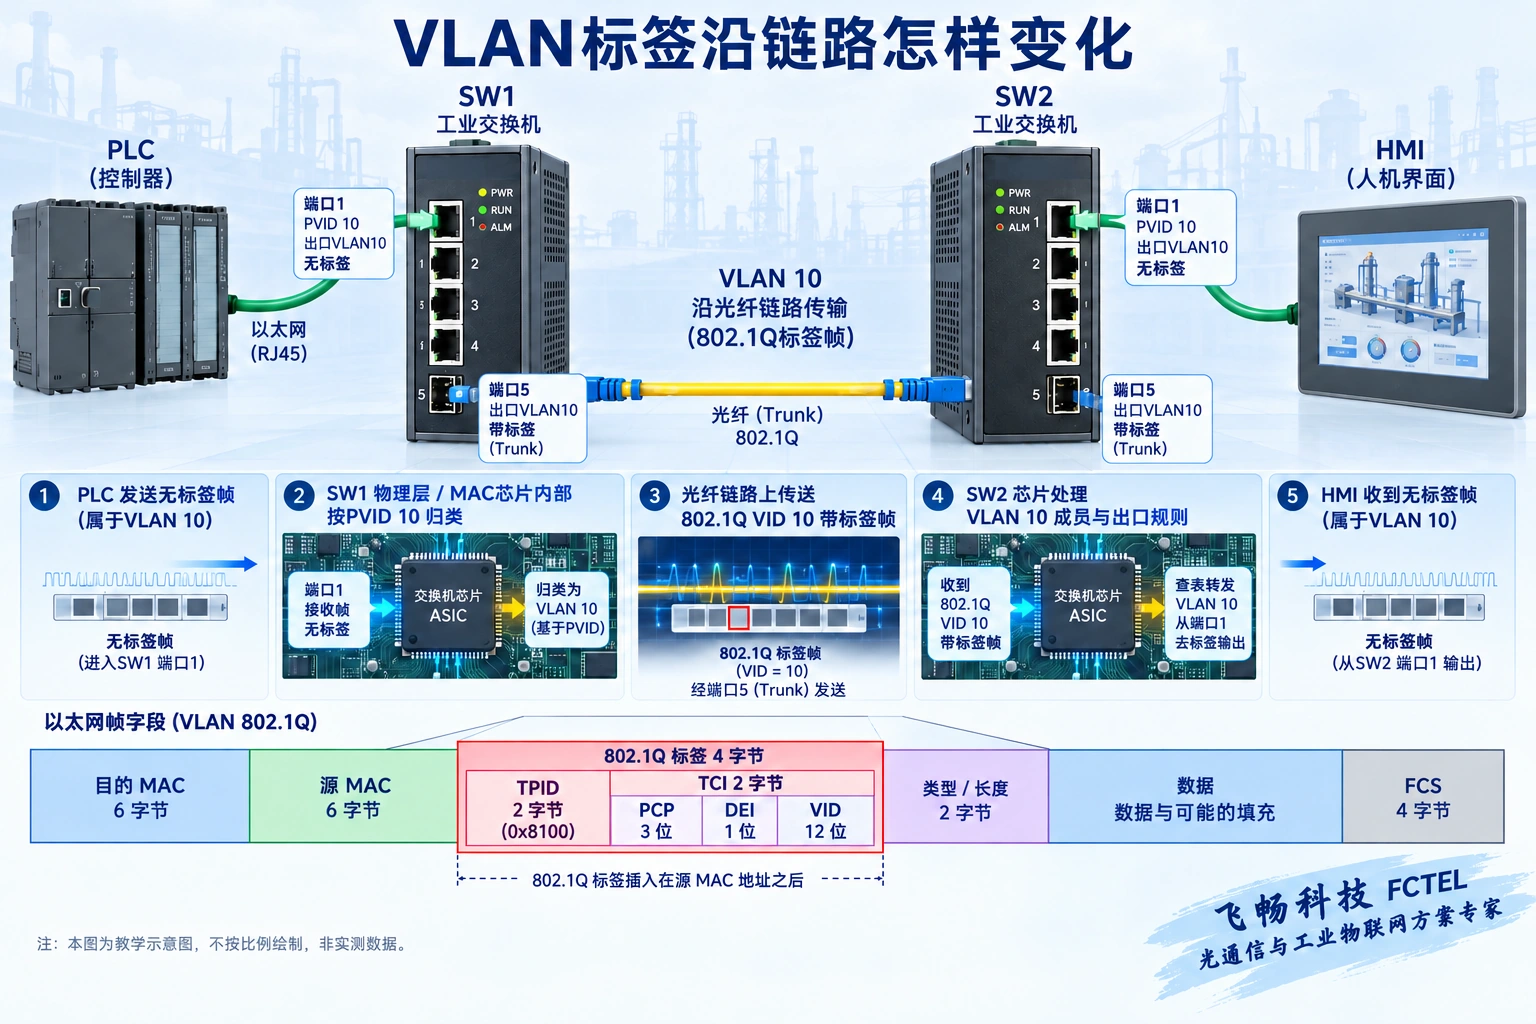
连接不识别标签的PLC或普通终端时,常用接入端口Access,把无标签入帧归到指定VLAN,并对该业务以无标签方式交付。连接交换机、支持标签的服务器或路由器时,常用Trunk承载多个VLAN。对端需理解相应标签,并在链路两端允许所需组别。
一些设备使用Hybrid或General等模式,可以分别设置不同VLAN的出口带标签状态。各厂商模式、默认值和接收限制并不完全一致:有的上联允许一个无标签业务,有的可以要求只接收带标签帧。因而不能仅写“端口是Trunk”就认为配置已经明确。应把允许的VID、无标签入口归属和逐VLAN出口标记写出来,并核对两端。
同一个VLAN可以沿正确配置的上联跨越多台交换机,不需要因为跨了机箱就做IP路由。但路径上的每个转发节点及上联都必须具备该VLAN的成员和标记配置。若本机两个端口可以通信,而跨交换机不通,常见检查方向是上联允许列表、VID、出口标记及对端分类,不应先随意修改终端地址。
不同VLAN之间通常需要三层交换机、路由器或安全网关完成IP转发。一般规划中,一个VLAN配一个IP子网便于管理;这是一种常用设计,不应变成所有特殊设计的绝对定律。只改IP子网不能替代二层VLAN分组,而只创建VLAN也不能自动生成网关、路由或访问许可。
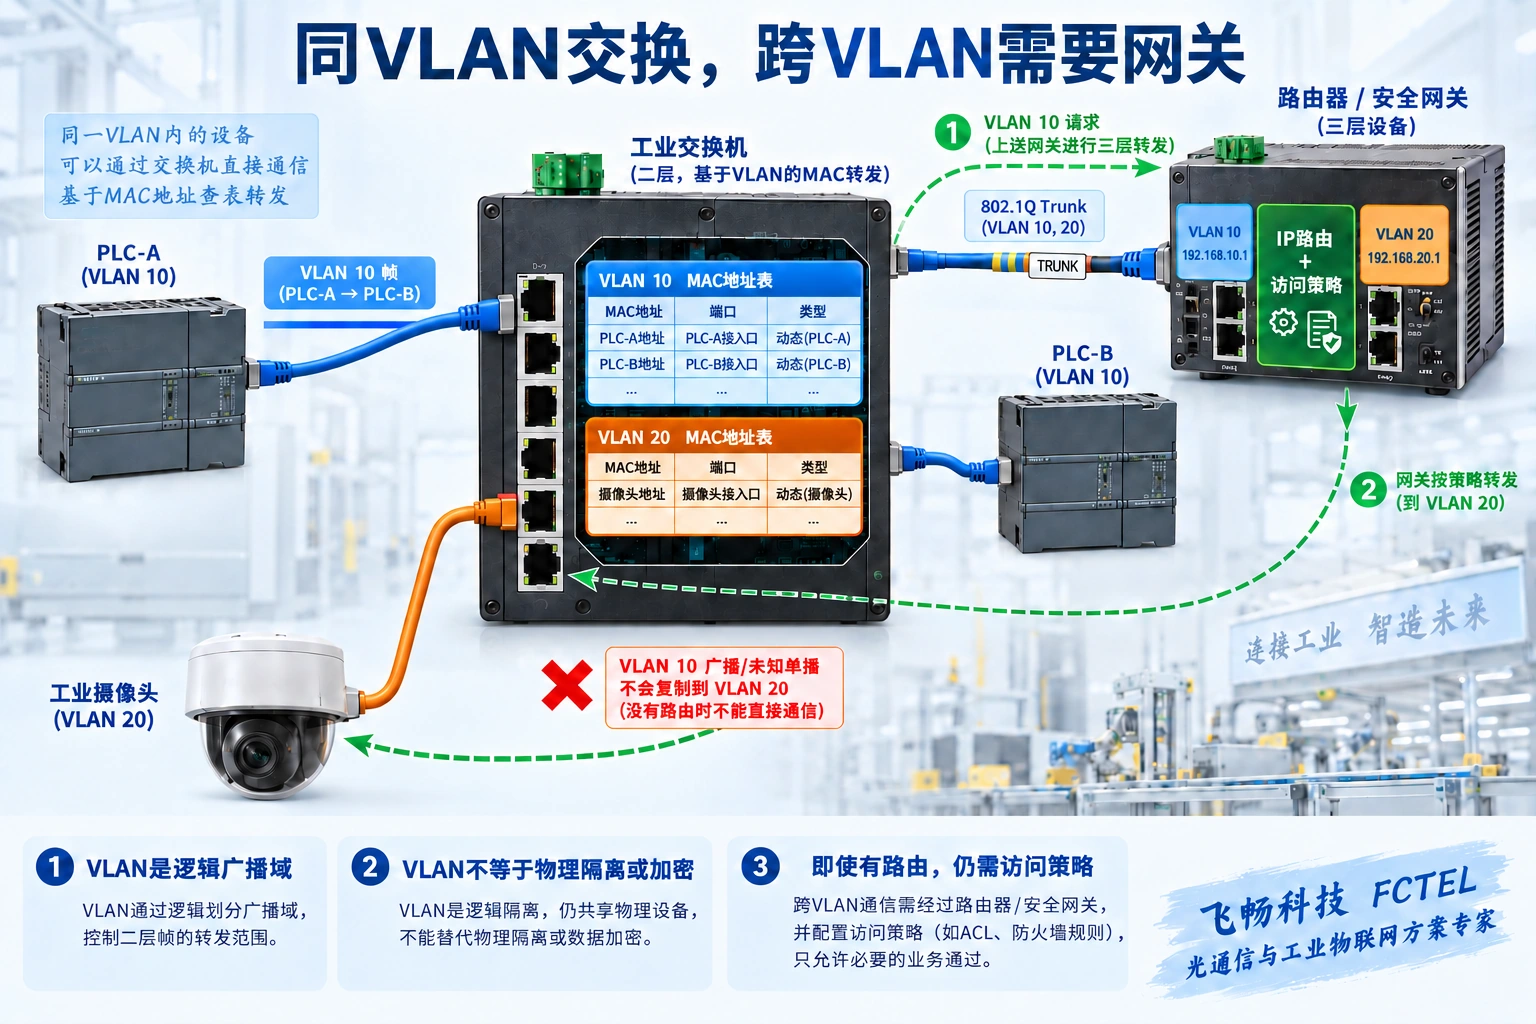
以下是教学规划,不是客户案例:PLC与HMI使用VLAN10,摄像机使用VLAN20,设备管理使用单独规划的VLAN100。两台交换机各自的终端端口按业务分类;交换机之间的一条上联仅放行所需VLAN,并明确其中是否存在无标签业务。示例编号不是必需编号,更不意味着任何设备默认支持这些配置。
先完成一组控制设备的同VLAN通信,再测试跨交换机路径,随后验证摄像机与管理访问。业务需要跨组时,再由网关配置明确的路径和访问策略,例如只允许指定维护端点访问指定管理服务。不要为了让所有测试通过而临时放通全部组别;验收应同时验证应当通的业务和应当被阻止的访问。
飞畅产品中心的一款管理型导轨交换机详情列出了IEEE 802.1Q VLAN功能以及电、光接口配置,可作为核对实际产品的入口。支持VLAN不证明一定具有任意厂商命令、三层路由、动态认证或安全特性。具体订货版本与固件应以对应手册为准。本文不把旧文中的第三方命令标成飞畅通用配置,也不提供未经核验的命令照抄模板。
部分设备能够根据MAC地址、协议或认证结果将接入设备分到不同VLAN。这些属于具体实现或配套系统能力,不能从“网管交换机”自然推导。按MAC分类不是可靠身份认证的替代;动态分配还要核对策略来源、异常处理和设备移动后的行为。IP组播组也不等于一个VLAN,组播成员管理与二层广播域划分是不同机制。
把一个VLAN延伸到很远的多个接入点可以满足特定需求,但同时扩展了故障域和维护范围;局部划分也不是必须限定在一个机架内。应根据业务流向、网关位置、冗余设计和运维责任选择边界,而不是用“本地一定好、端到端一定坏”的口号代替规划。
变更前备份配置、端口表和管理接入方式,准备本地维护或恢复路径,并安排维护窗口。先在测试链路确认规则,避免一改管理VLAN就失去远程连接。保存配置后,按手册检查持久化状态;必要的重启验证在维护窗口完成,不影响正在运行的生产业务。
不通时依次检查:链路与端口状态、无标签入口归属、VID和成员、出口是否带标签、上联允许范围,以及生成树或其他防环状态。再核对MAC是否学到预期端口、IP与网关是否正确、路由和访问策略是否放行。不要为排障直接关闭防环或删除安全规则。能ping通只说明一种测试路径通过,还应验证真实业务、预期隔离和错误计数。
资料依据包括IEEE 802.1Q桥接网络与VLAN说明、Cisco接口VLAN规则说明及飞畅管理型导轨交换机详情。第三方资料用于核对通用机制,不证明飞畅的命令或功能支持。原理图为教学示意,实际端口规则、规格及验收以型号说明和项目要求为准。
Copyright © 2009-2025 杭州飞畅科技有限公司 www.futuretel.com.cn 浙公网安备 33010602002367号版权所有 All Rights Reserved
 浙ICP备13024519号-2浙ICP备13024519号-1网站地图sitemap地图
