
工业以太网交换机/收发器 导轨式工业交换机 机架式工业交换机 三层网管交换机 特殊型工业交换机 工业级网管型收发器 M12接口 工业交换机 更多>>
光纤收发器/交换机 普通型光纤收发器 多光多电光纤收发器 网管型光纤收发器 特殊功能型光纤收发器 更多>>
串行接口/工业接口/现场总线 RS232/422/485串口光猫 模拟量(电流/电压量) USB/RS232/422/485转换器 RS485集线器/中继器 现场总线光端机 USB光端机 Profibus 光端机 Modbus 光端机 SSI编码器接口光端机 更多>>
开关量(报警量)接口系列 1-128路开关量光端机 开关量(报警量)转网络(IP) 更多>>
4G/LORA 无线传输设备 4G无线传输设备 LoRa传输设备 更多>>
高清视频/音频/专用光端机 数字音频光端机 SDI视频光端机 VGA光端机 DVI光端机 HDMI光端机 E1 视音频编解码器 专用光端机 更多>>
TDM Over IP E1/V.35/V.24 Over IP 电话/E&M音频/磁石 Over IP 模块化综合业务 Over IP 更多>>
电话光端机/E1 PCM复用 E1 PCM复用 RJ11电话光端机 纯电话光端机 综合业务电话光端机 64-960路电话光端机 模块化多业务电话光端机 环网型电话光端机 更多>>
PDH/SDH光端机 普通PDH光端机 E1+以太 PDH光端机 75+120双阻抗PDH光端机 带LCD显示PDH光端机 模块化综合复用PDH系列 SDH光端机 更多>>
协议转换器/接口转换器 以太网转E1协议转换器 E1转串行接口系列 E3协议转换器 V系列协议转换器 同向64K协议转换器系列 汇聚式协议转换器 更多>>
光纤猫(光纤Modem) E1光猫 E3光猫 V.35光猫 以太网光猫 RS530光猫 以太网+串口复用光猫 STM-1光电转换器 C37.94光猫 更多>>

EXPERT IN OPTICAL COMMUNICATION & INDUSTRIAL INTERNET SOLUTIONS
0571-87007055/56/57/75
传真:0571-87007140
手机:15306818230(微信)
QQ :2355416925
定制设计:18072828031(微信)
或给我们留言
先说结论:物理隔离与逻辑隔离,都要回答“不同网络的数据能不能跨到另一边”,但实现方式不同。前者强调硬件和通道边界,后者依靠共享设备中的分组与访问策略。光纤只是传输介质:用了光纤,不代表网络自动隔离;几个业务共用光纤,也不能仅凭这一点认定它们能够互访。判断网络光端机或光纤收发器,要看端口之间怎样转发、带宽怎样分配,以及管理和故障状态下边界是否仍然成立。
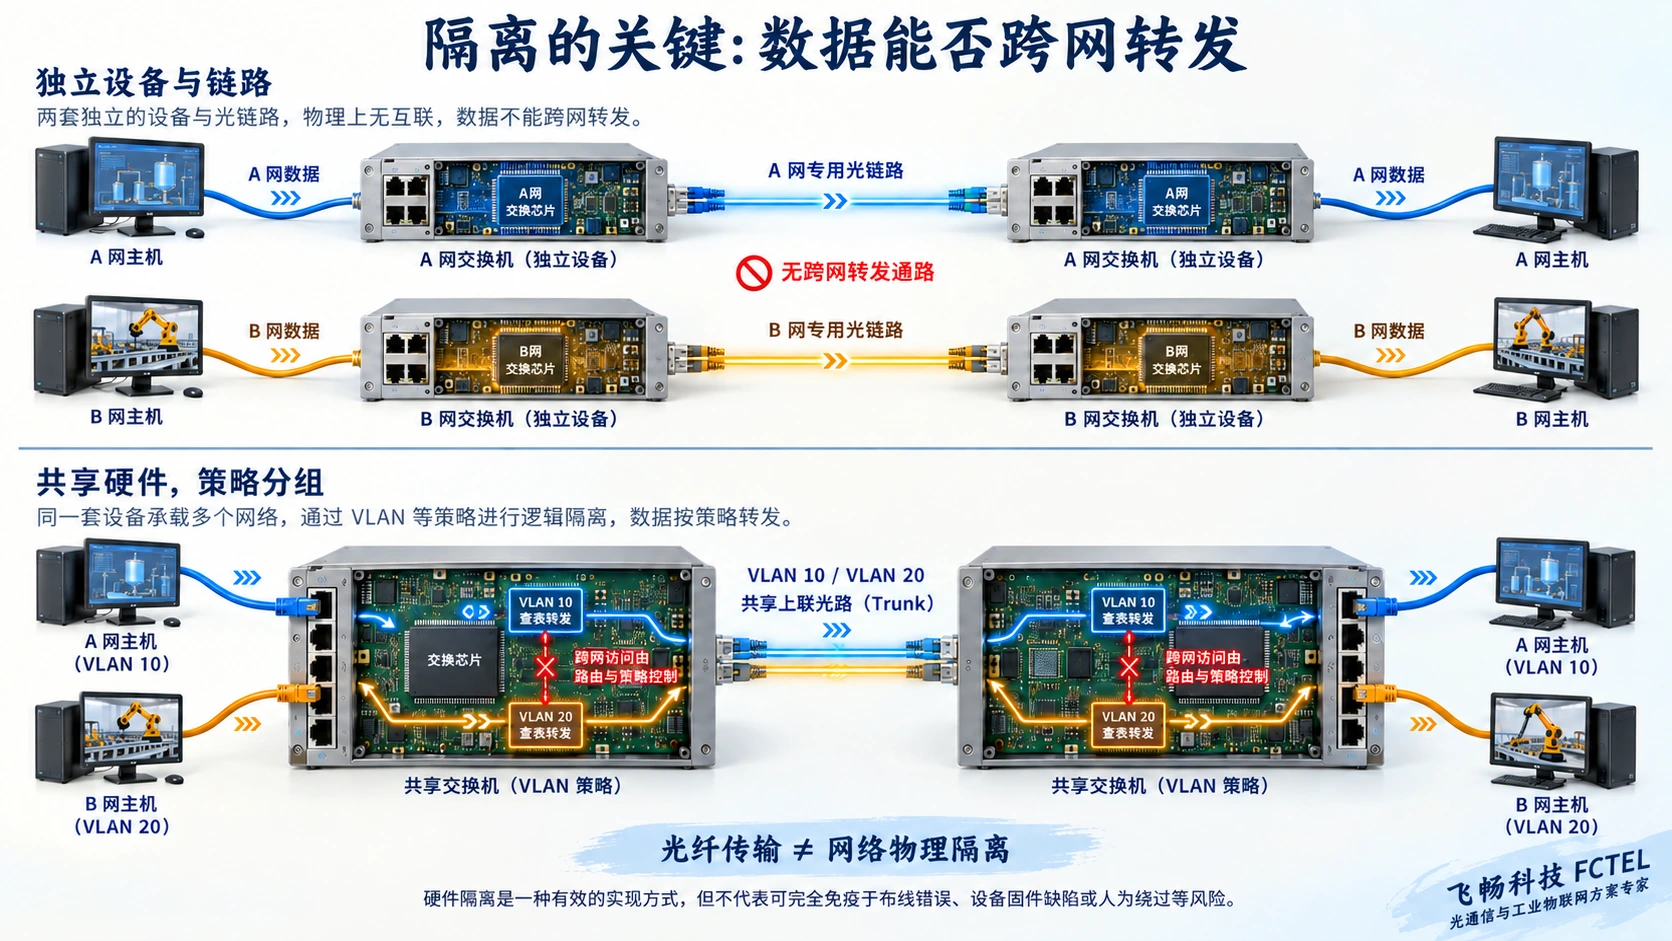
读图时先跟着蓝色与橙色数据走:图1比较两种架构,图2解释独立通道如何共用光传输,图3把隔离、带宽和故障验证分开。本文围绕多路以太网接入,重点说明如何理解与核对产品能力。
光纤通过光信号传输,链路两端不需要靠金属导线传递数据,这有助于减少地电位差和电磁干扰带来的问题。但两端设备仍在交换数据,所以电气隔离不等于网络之间没有通信通路。一台普通光纤收发器通常只是把以太网信号在电口与光口之间转换,并不会自动成为防火墙。
逻辑隔离常见于共享交换机中的VLAN。VLAN是虚拟局域网,可以理解为在同一台设备中划出不同的二层广播域:属于VLAN 10的广播帧,不会按普通二层转发规则直接送到VLAN 20的端口。数据帧可以在同一条上联光路中交替传输,再按标签送到对应网络。共用上联不等于分组失效;如果另有路由器、三层交换或错误的桥接配置,两个网络仍可能通信,还需要访问控制策略限制。
物理分开的设备和链路,是比较直观的一种隔离架构。但还要检查有没有额外网线、无线接口、管理设备或其他旁路把两边接起来。不能把“有两颗芯片”“没有路由功能”单独当作完整结论,更不能承诺配置、接线和运维出错也绝不会跨网。
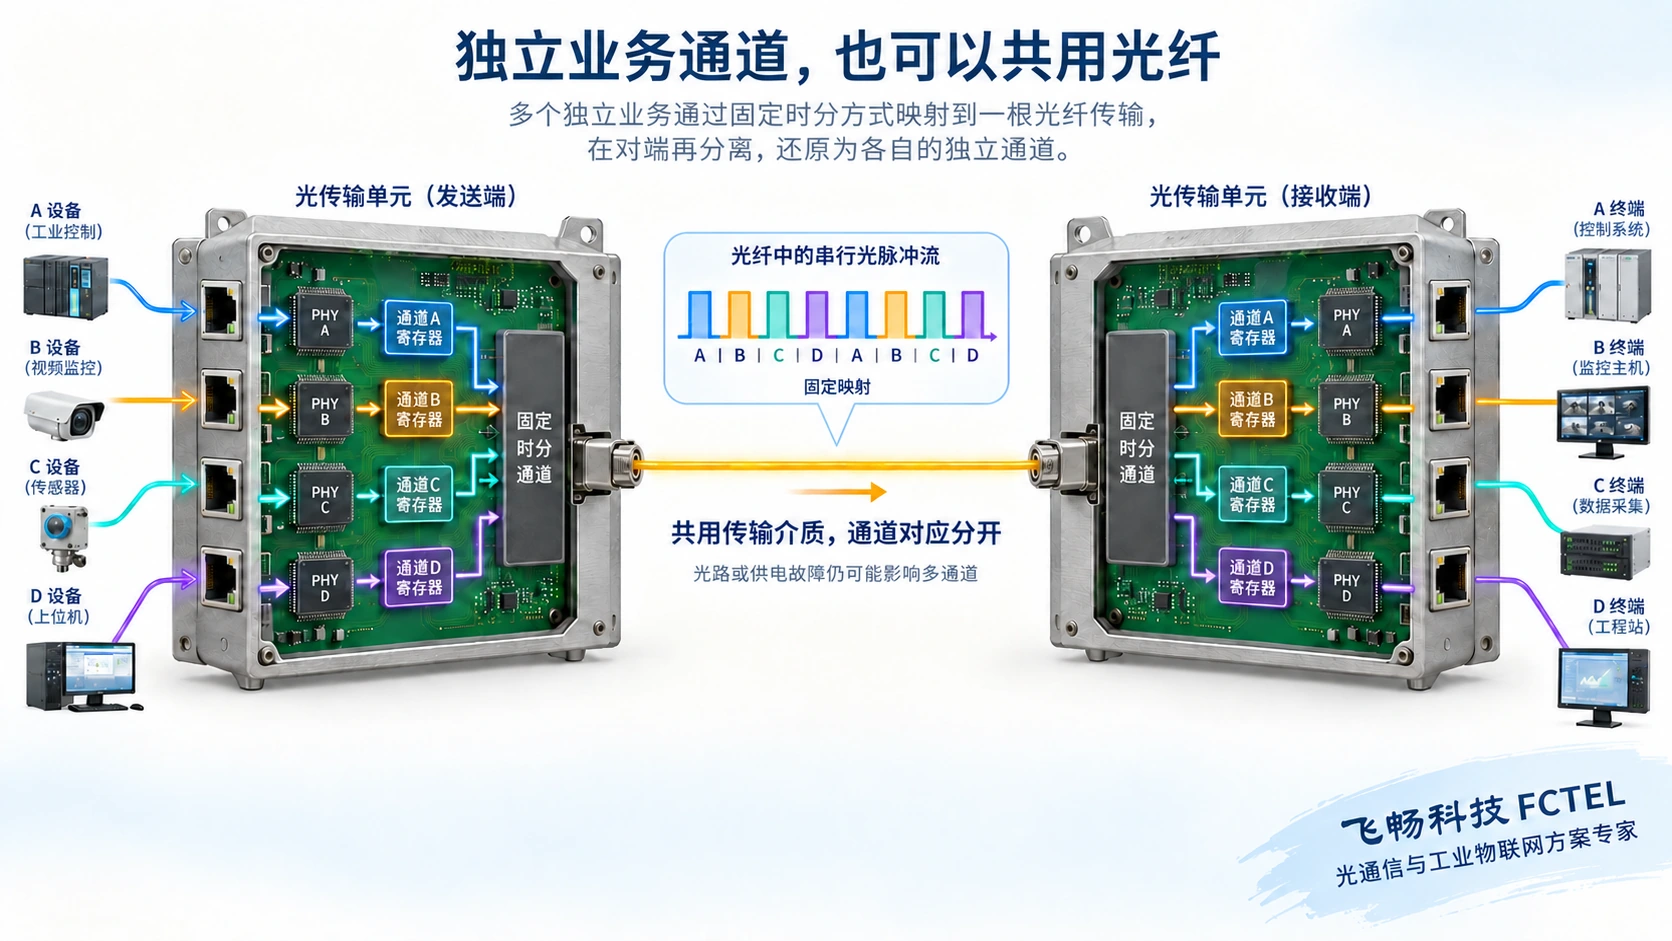
另一类产品,是多路以太网采用独立业务通道的网络光端机或光纤收发器。它并不一定为每个电口铺一根专用光纤,而是先把各路业务分别处理,再按固定对应关系装入光传输通道,在对端还原到各自端口。共用的是传输介质,业务之间是否存在可转发路径,要看内部架构。
飞畅1–4路百兆以太网物理隔离光纤收发器的公开资料,说明了独立FE接口和专用时分通道,以及四路各自对应传输的设计。时分可以理解为按预定位置依次装入各路数据,在接收端按相同规则分离;这与以太网交换机在共享上联中按数据帧进行统计复用,是不同的业务组织方式。图2只说明这个差别,不代表某型号真实芯片布局、时隙长度或私有协议细节。
道路类比仍然有帮助:共享上联像几路车流进入同一条路,独立通道像给各路保留各自的通行份额。但光纤中没有四条肉眼可见的“车道”,类比也不能用来证明安全性。独立接口芯片是架构的一部分,还需要核对端口映射、内部转发能力和管理边界。
以四路百兆共享一个百兆上联为例,这种情况下并发流量确实可能争用上联容量;但不是所有VLAN设备的上联都只有100M。反过来,四路各100M的独立业务能力,也不能直接推导物理光线路速率恰好等于400M,传输还可能包含编码与协议开销。选型应比较具体设备的业务容量,而不是只比较“物理”或“逻辑”两个名称。
先列出通信关系。例如A只能到远端A,B只能到远端B;若某些业务允许跨域,写清允许的方向、协议和端口。再确认两端电口编号、对应通道、速率、双工、光口规格和管理接入方式。官网产品资料给出的独立通道能力,需要落实到实际订购型号和交付配置,不能泛化成飞畅所有收发器都具备相同功能。
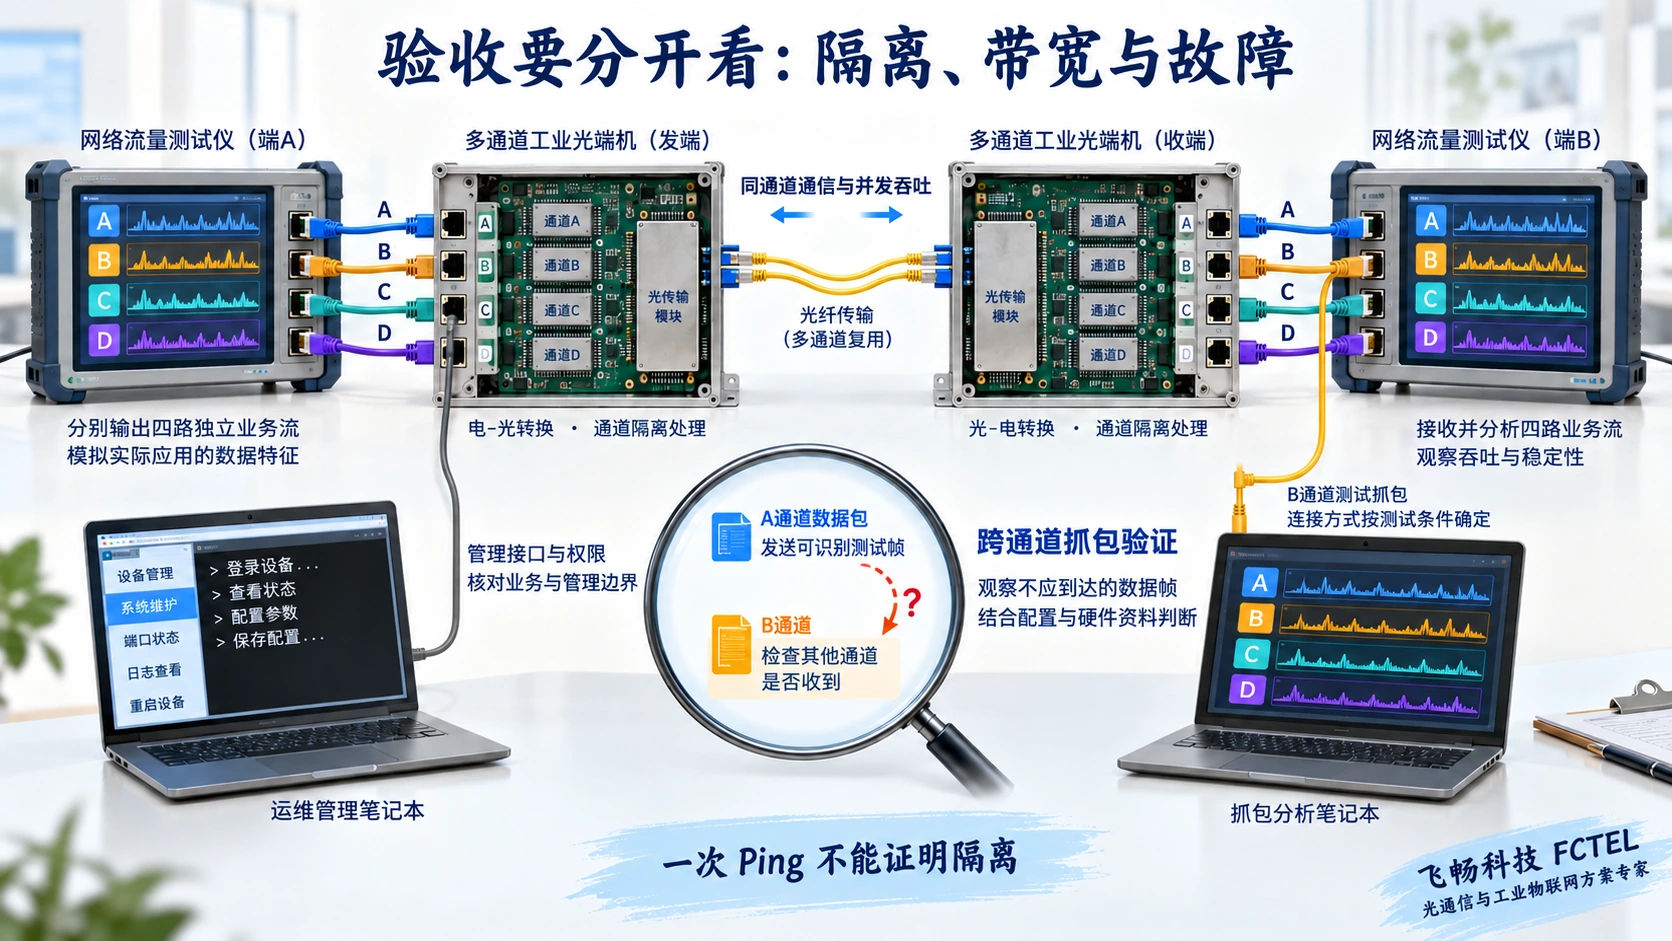
第一步,验证对应通道。在独立测试环境中逐路接入测试设备,确认A到A、B到B等通信关系。然后从一条通道发送可识别的测试流量,在其他通道检查是否出现不应到达的数据帧。既要看实际业务方向,也要核对广播和不同目标地址的处理;一个地址Ping不通,可能只是防火墙、地址或接线原因,并不能单独证明隔离。
第二步,验证并发带宽。单路测完,再让各路同时工作,记录每路吞吐、丢包和时延变化。测试口径应包含帧长、方向、负载和测试时长。端口显示100M协商速率,或者一次Ping时延没变,都不等于该通道在并发负载下保有独立的业务容量。双向能力也要按两个方向分别核对。
第三步,检查管理与故障。核对管理账号、允许访问管理接口的网络、配置权限,以及重启、光路中断和恢复后的端口映射。不同业务不互相转发,并不表示共同光纤断开或整机掉电只影响一路。需要更高可用性时,应另外评估光路备份、电源和设备故障,不能用“独立带宽”代替冗余设计。
端口回接观察,最多只能辅助发现某些交换行为,不能作为隔离判定的充分证据。不要在运行中的业务网把两个端口用网线直接连成环路;如需特殊故障测试,应依据设备手册,在独立实验环境中准备限流、记录和恢复措施。
不是。VLAN可以划分二层广播域,配合正确的路由和访问控制,可以实现明确的逻辑边界。它与独立硬件通道的依赖条件不同,应根据项目要求选型,不能简单说共享光纤中的数据“混在一起就完全没有隔离”。
不是。业务通道可以分别保有容量,机箱、电源、光路或管理设施仍可能共用。业务隔离、容量保障和故障隔离需要分别核对。
普通收发器主要转换传输介质,不会自动提供访问过滤或内容检查。项目若明确要求特定安全边界,应核对完整架构、产品实现和适用要求,不能只凭“物理隔离”名称决定。
独立业务通道限制的是不同业务之间的内部转发关系,并不自动给正常传输的数据加密。光纤能减少跨站导电路径,却不能检查发送者身份、阻止授权终端发出错误指令,也不能代替报文认证。CRC是用于发现传输错误的校验,不能作为防篡改或访问授权的依据。这几项功能需要在完整架构中明确由哪台设备承担。
双向光端机仍允许对应端口双向交换数据,不能因名称含有物理隔离,就把它称为单向传输装置、空气隔离或已经获得某项安全认证。若项目要求严格的安全边界,应核对具体产品实现、管理入口、外部桥接和适用要求。NIST的OT安全指南强调分区及受控通信,需要结合现场风险、允许业务和维护方式设计。
电气隔离可以帮助处理地电位差;独立业务通道可以帮助保持各路映射;共用机箱和光缆仍可能同时故障。验收报告应把这些结论分开,记录测试方向、负载、版本、抓包和恢复行为。一次Ping不通、端口灯正常或没有广播风暴,都不能独立证明系统完全隔离。
资料说明:前三幅为AI辅助制作的通用原理示意,非具体型号实物、内部电路或实测数据。图中容量、通道与芯片布局不代表全系列产品规格,具体能力以所选型号交付资料为准。核验资料:飞畅物理隔离型收发器分类、1–4路百兆产品资料、Cisco VLAN间路由说明、NIST OT安全指南。
Copyright © 2009-2025 杭州飞畅科技有限公司 www.futuretel.com.cn 浙公网安备 33010602002367号版权所有 All Rights Reserved
 浙ICP备13024519号-2浙ICP备13024519号-1网站地图sitemap地图
