

FIBERIOT / 工业通信
工业设备远程维护既要让授权人员找到目标,也要控制访问范围和持续时间。ISA于2026年10月1日宣布Agilicus加入ISA全球网络安全联盟ISAGCA。本文明确保留这一原始日期,并从工业通信路径出发讨论维护访问的工程边界,不把联盟成员身份解读为任何飞畅产品的认证。
01新闻事实摘要:日期与结论保持原有边界
本次来源为ISA官方新闻页面,页面发布日期为2026年10月1日。部分媒体的转述日期可能更晚,不能把转述日期当作事件首次公布日期。本稿因近期筛选未找到更合适且已核实的新公告,将范围放宽至最近七天;这不是10月8日发生的新入会事件。
已核实事实仅限公告中的入会与合作方向。联盟成员身份不等于某款设备通过认证,也不等于其所有部署满足标准。以下内容属于飞畅独立工程分析和应用建议,不是新闻原文对设备性能的承诺;飞畅未被该公告列为事件参与方。
原理图可点击查看原图;手机端可横向滑动查看清晰标注。
02飞畅独立工程解读:身份与路径是两次判断
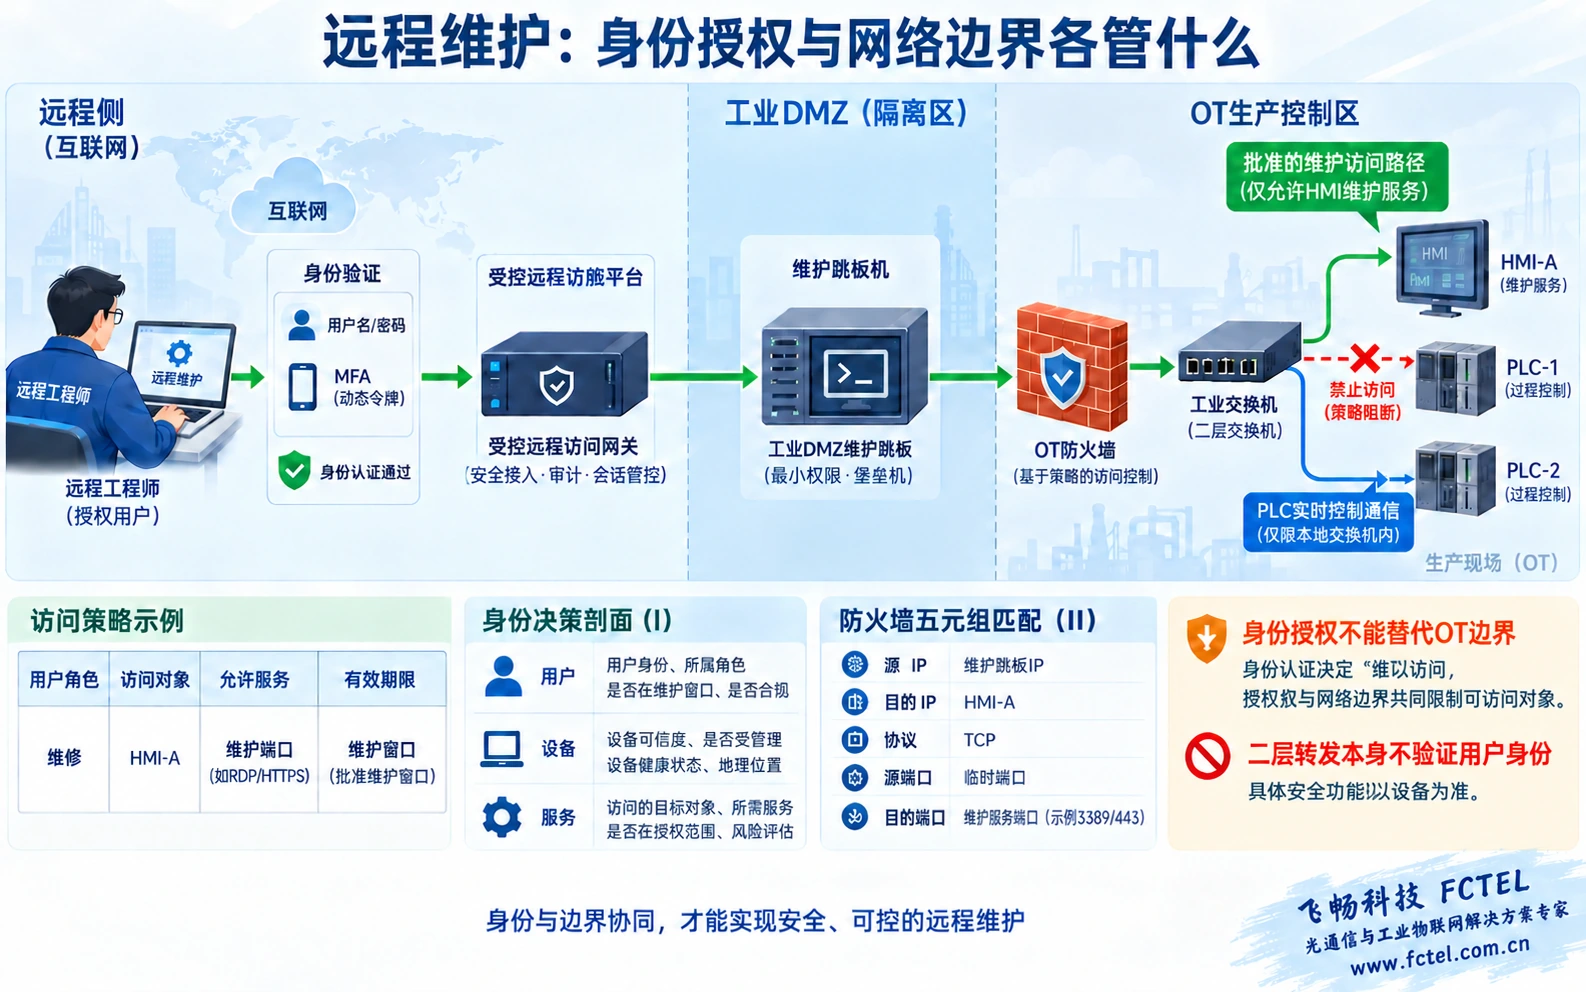
远程维护先回答谁在访问,再回答这个身份能通过哪条路径接触哪个服务。身份认证确认登录者,授权决定允许的对象和动作;工业网络边界则限制报文从哪里到哪里。二层交换机负责本地以太网转发,不会因为某用户登录成功就自动把该用户的角色应用到所有PLC端口。
可以把允许的维护行为写成用户、目标、服务、时间四项。例如批准维修人员在限定窗口访问HMI-A维护服务,不代表批准其访问整个产线网段,更不代表允许下载PLC程序。身份系统与网关应传递足够信息,把策略落实到实际会话;只在流程表上写最小权限而没有通信约束,无法验证访问范围。
防火墙常根据源和目的地址、协议及端口匹配通信规则,身份系统则需要识别用户、设备或应用。两类判断在部署中应协调,但不能假定地址自动等于身份:共享跳板、地址转换和多用户终端都可能让多个用户出现为同一IP。审计应关联身份记录、会话标识和目标日志,以免只有一条源IP记录却无法确认实际操作者。
示意拓扑可以包括受控远程入口、维护跳板或工业DMZ、OT边界和目标服务。DMZ是为受限交换设置的中间区域,其作用取决于访问规则和管理方式,不是给一台主机贴上DMZ字样就安全。产线实时控制路径应尽量保持本地闭环,远程链路不应成为正常控制通信的必经节点。
原理图可点击查看原图;手机端可横向滑动查看清晰标注。
03飞畅独立工程解读:撤销规则不一定结束存量连接
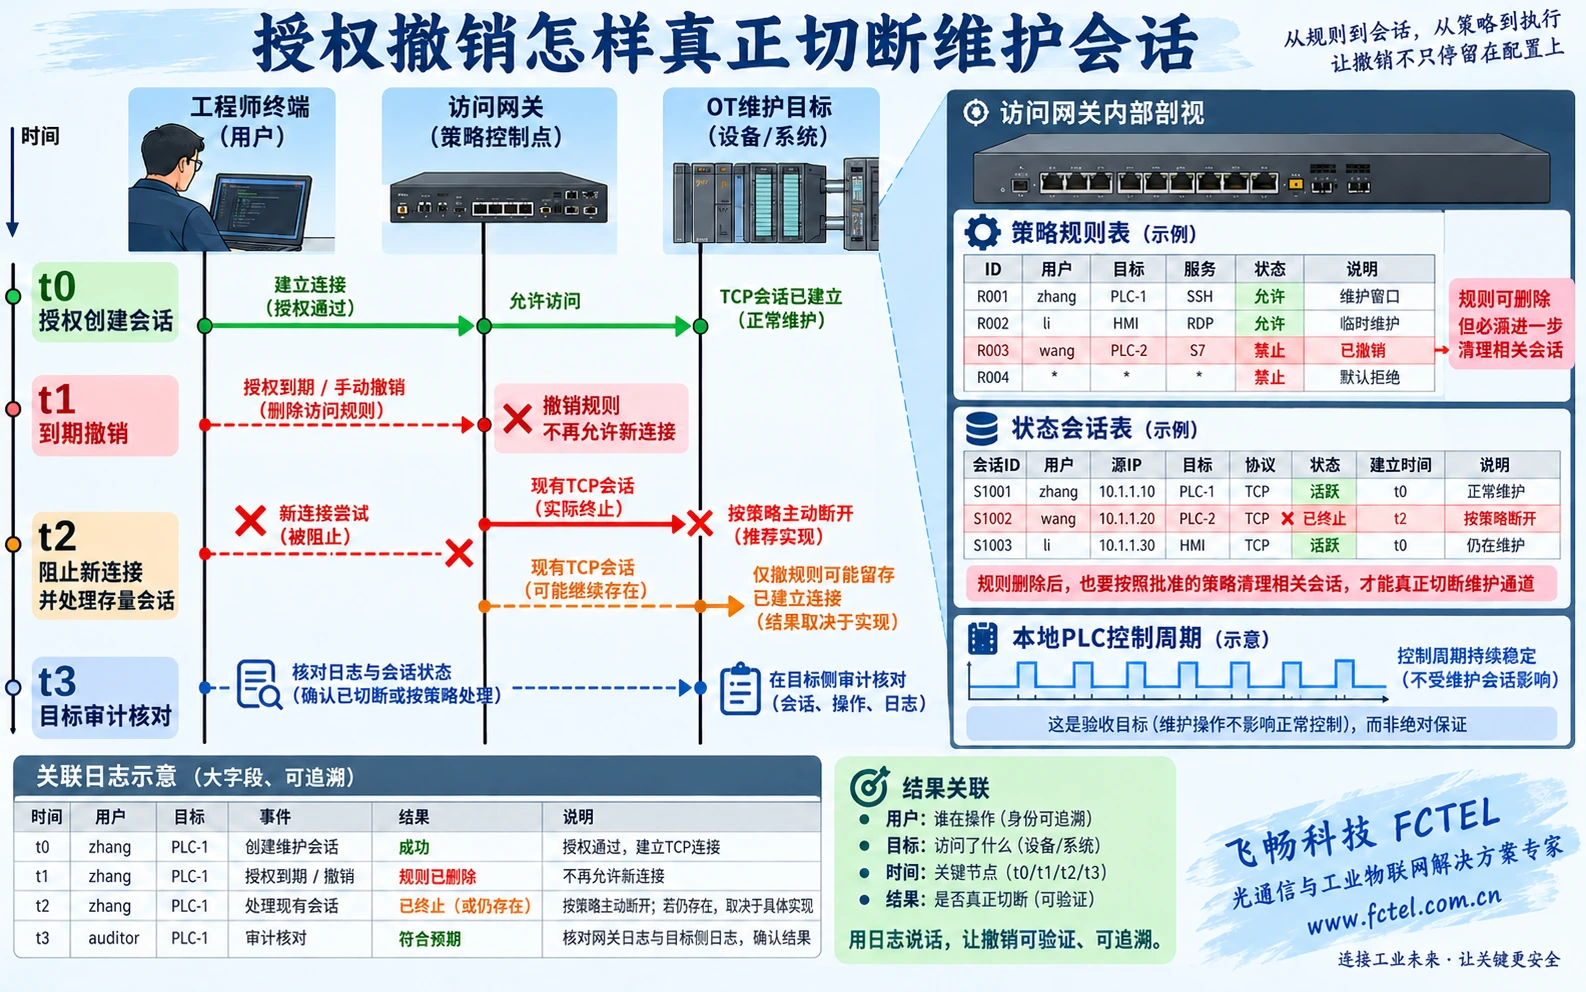
工业维护会话具有持续时间,安全策略也需要处理持续状态。若授权在某时刻到期,仅禁止新的连接可能仍留下此前已建立的会话;状态防火墙、访问代理和目标应用各有自己的连接状态。是否立即断开、是否允许完成当前任务,应由批准的策略和系统实现决定,而不能只看规则列表中某项已被删除。
TCP连接经过建立后可以反复传输数据。维护代理可能持有独立登录态,目标应用也可能有自己的会话令牌,因此应检查撤销动作是否传递到实际控制点,以及目标是否还接受后续命令。测试应区分新连接失败、存量连接终止和目标权限失效,三个结果不能用一句已撤权替代。
若维护涉及程序下载或参数写入,粗暴中断可能形成新的运行风险。应在维护方案中预先界定允许完成的操作、结束条件和应急接管方式,先在隔离测试环境验证。需要即时撤销的高风险会话,应确认实现确实可终止;需要受控退出的任务,则记录退出期间仍保留哪些权限。
图中的本地控制周期稳定只是验收目标,不能解释成某个远程访问产品保证零影响。应观察通信超时、控制告警和恢复状态;没有测量就不填延迟数字,没有对应设备验证就不承诺兼容所有工业协议。
04行业应用建议:把访问清单变成可复现的验收
实施前列出资产、网络区、允许服务、维护人员角色和责任人。先选风险可控的目标做试点,并保留现有连接配置、恢复方法和变更窗口。不要为了远程方便而对整个OT网络开放通用管理权限;文件传输、远程桌面、诊断读取和程序修改应分别说明需求。
验收至少覆盖授权用户访问正确目标、错误目标被拒绝、非维护时段被拒绝、到期后新连接被拒绝、存量连接按策略退出,以及日志能关联操作者和结果。每个项目同时保存策略配置与实际观察,避免用管理界面上的绿色状态代替目标侧验证。安全扫描和负载测试要经过批准,不能在运行产线随意执行。
工业交换机的VLAN、端口镜像和统计功能可以协助划分二层范围及观察维护流量,但VLAN自身不完成身份认证,也不能替代边界访问控制。飞畅对应网管交换机官网列有这些管理功能,工程使用仍须结合具体型号、固件和网络设计;本稿不声称该设备具备公告厂商的远程访问能力。
出现远程断线时,本地操作人员应能按方案确认设备状态并继续授权的本地操作。网络侧恢复后不能自动恢复所有旧权限;重新授权、重新核对目标和记录变更有助于减少错误继承。通信设备替换也应检查管理地址、用户账户和规则备份,不仅恢复网线。
05结语:把安全边界落实到可观察的通信行为
本次新闻说明工业远程访问与标准推广仍受到产业关注。对工程现场更直接的问题是:授权最终约束到哪台设备的哪项服务,到期后哪些连接会结束,故障后如何恢复。把这些问题写进试点和验收,才能让身份管理、网络分区和本地控制形成可检查的协作关系。
来源名称、公告日期和原文链接见文末。新闻事实归原始发布机构;本文的通信路径解释、验收建议及配图为飞畅独立整理。图示不代表某厂商产品内部实现,也不构成对具体系统达到某安全等级的声明。


