

GVRP是交换机之间动态传播VLAN成员信息的一套机制。它解决的是“某个VLAN需要跨多台交换机出现时,怎样减少逐台手工登记”的问题。GVRP负责注册、维护和撤销VLAN信息,不等于数据转发本身,也不替代端口VLAN、Trunk允许列表或访问控制。
一、VLAN为什么需要注册
一台交换机可以把端口划进不同VLAN。若两台交换机之间用Trunk连接,某个VLAN要跨越这条链路,双方必须知道它允许通过。静态配置就是管理员在两端分别建立VLAN并写入允许列表;GVRP则让支持该机制的交换机通过控制报文通告VLAN成员关系。
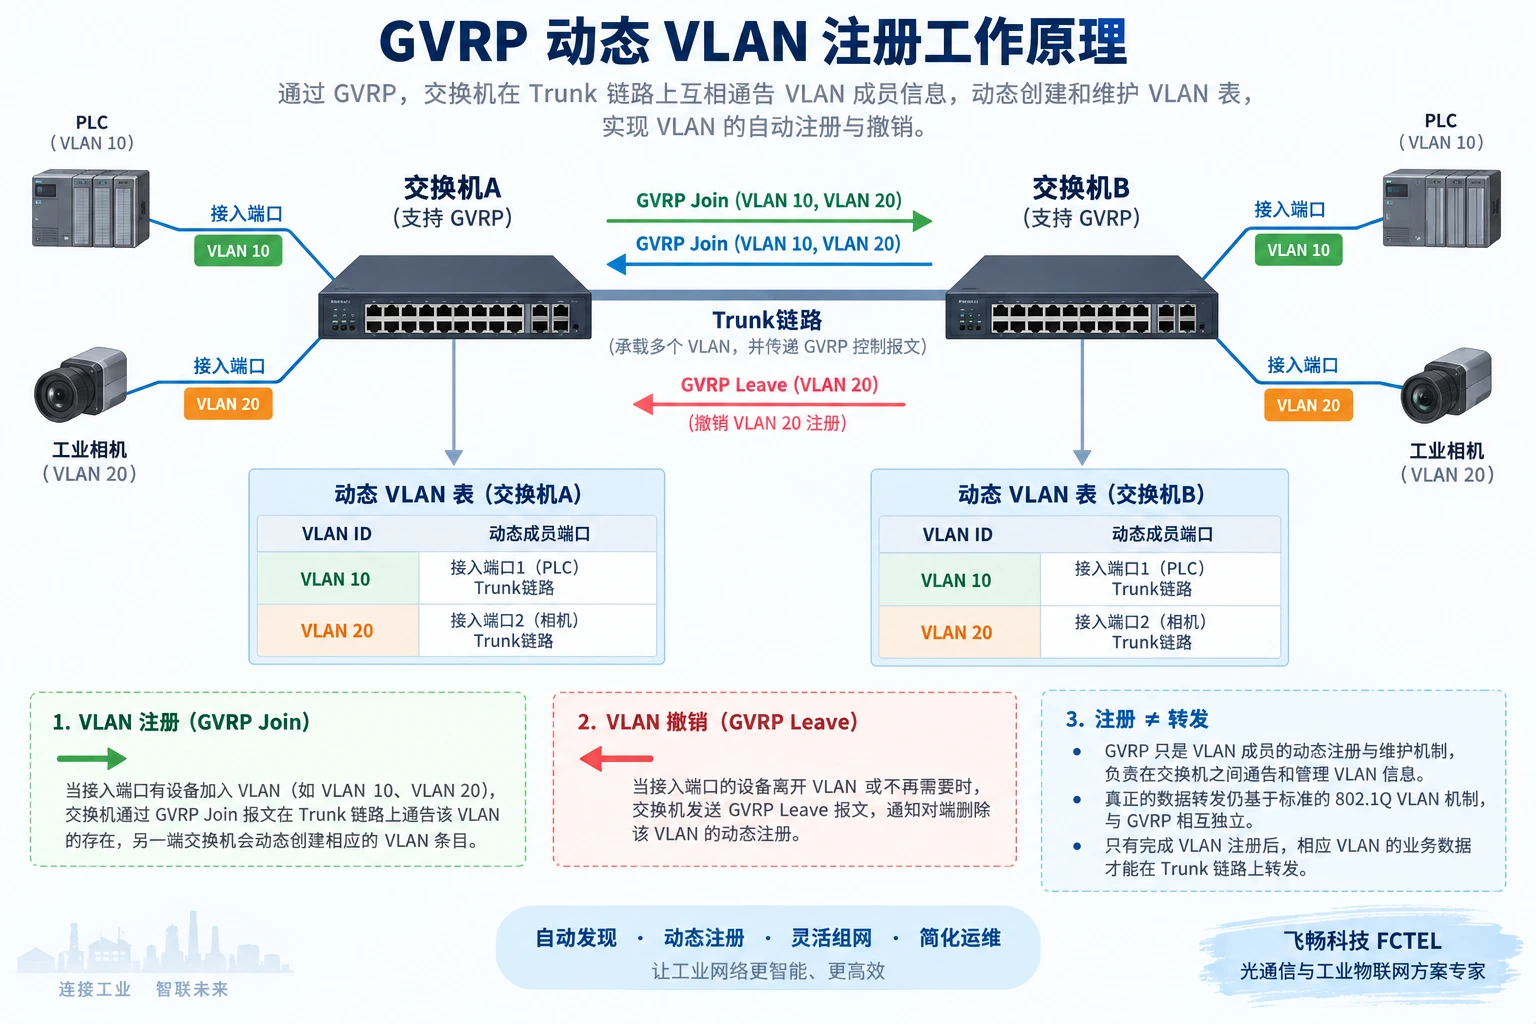
当接入口需要VLAN 10或VLAN 20时,交换机可以在Trunk上发送Join信息,对端收到后把对应VLAN写入动态注册表。设备离开或撤销成员时,Leave信息用于移除关系。Hold、Join、Leave等计时参数影响状态保持,具体默认值和命令必须按型号手册核对。
二、注册成功不代表业务一定能通
GVRP报文需要经过正确的Trunk链路。若一端没有启用GVRP、Trunk被配置成接入口、控制报文被中间设备过滤,远端就学不到VLAN。即使动态表中已经出现VLAN,端口VLAN、Trunk允许列表、STP状态或其它二层策略仍可能阻止数据。
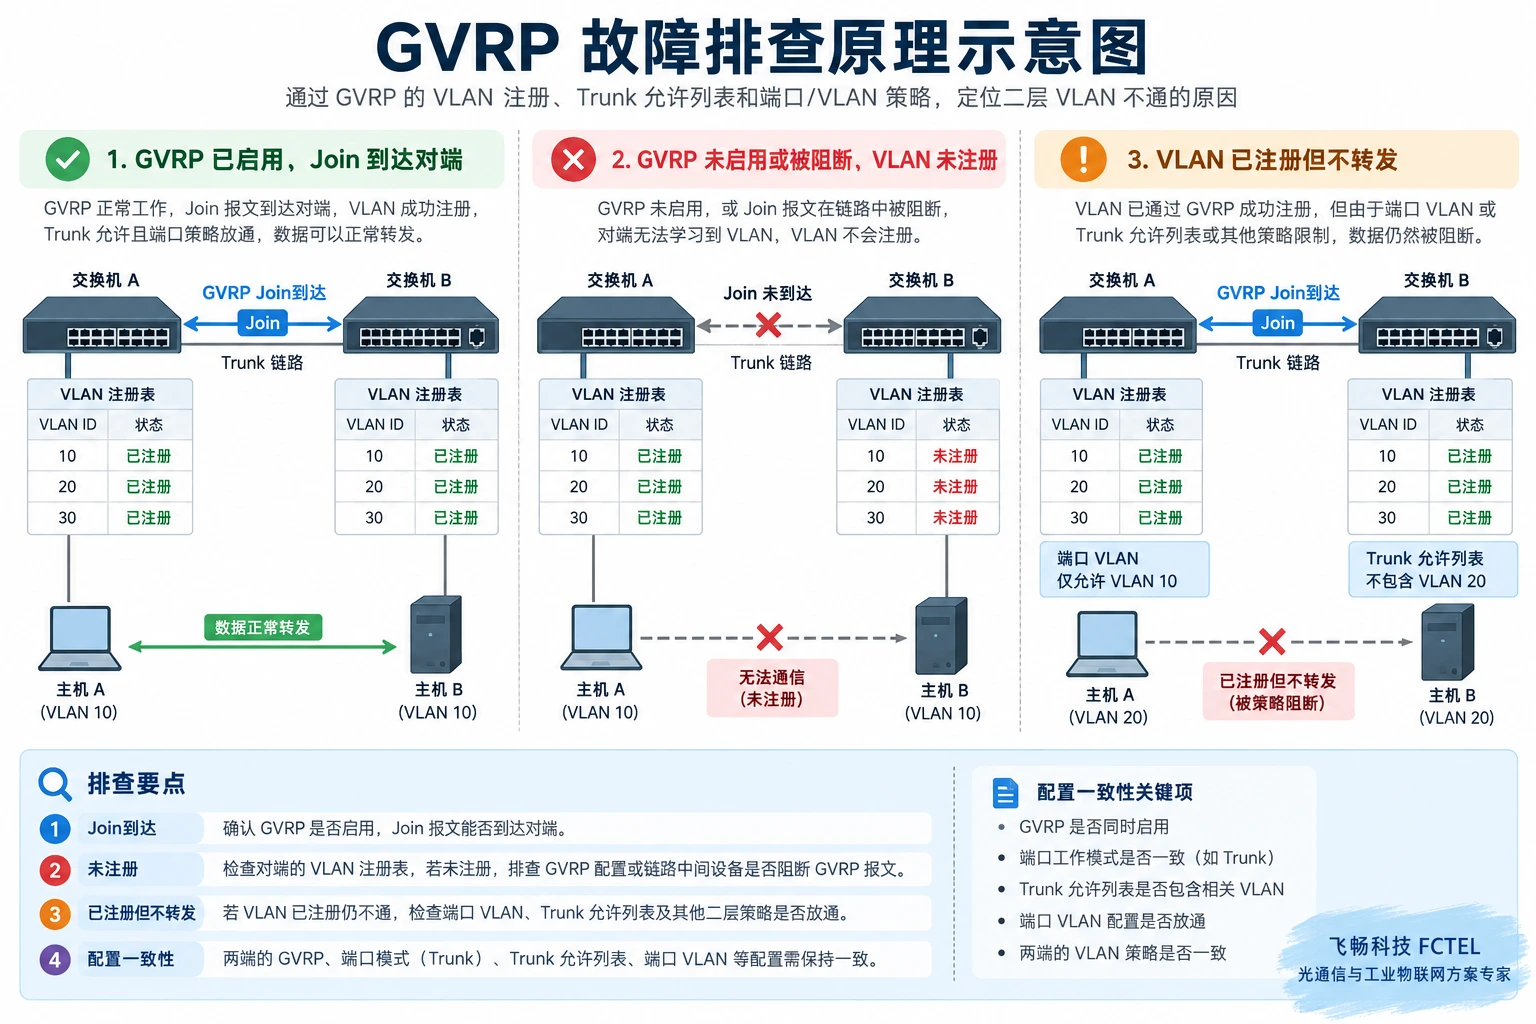
因此,不能用“设备能看到VLAN名称”推断业务已经打通。应分别查看GVRP状态、动态VLAN表、Trunk允许列表和实际数据帧。GVRP解决的是成员信息传播,802.1Q标签和交换机转发规则仍负责数据如何经过链路。
三、什么时候适合使用
当网络包含多台支持GVRP的管理型交换机,VLAN成员变化频繁且需要减少重复配置时,动态注册有一定价值。生产控制网络若要求变更可审计、拓扑固定或设备来自多个厂商,则应评估静态VLAN是否更容易维护。不同厂商对GVRP、GVRP兼容模式和安全策略的支持范围可能不同,不能只看协议名称。
飞畅交换机是否支持GVRP、支持哪些端口模式和VLAN范围,应以对应型号详情页、固件版本和配置手册为准。不能把某一型号的动态注册能力泛化到全部工业交换机,也不能把GVRP写成自动生成完整网络安全策略。
四、按证据排查
先在不影响生产的链路上确认两端GVRP状态和Trunk模式,再检查Join是否到达。若没有注册,查控制报文路径、端口角色和计时状态;若已注册但不通,查接入口VLAN、Trunk允许列表、STP和访问策略。最后用已知终端发送同一VLAN内的单播和广播,记录MAC学习、丢包和日志。
变更前保存配置和VLAN表,逐项修改并准备回退。GVRP动态变化可能让VLAN范围随拓扑改变,涉及控制、视频或生产数据时应明确谁能发起注册、哪些端口允许加入,并在维护窗口验证。本文图片为通用原理示意,实际命令、计时参数和兼容性以具体设备资料及现场测试为准。
最终验收应同时记录注册状态和业务结果:动态表中有VLAN只是中间证据,终端能按预期通信、广播范围正确、故障恢复可重复,才说明配置满足项目目标。
如果网络需要长期稳定,建议把动态注册范围、Trunk接口、端口用途和变更人员写入交付资料,并定期检查动态表是否出现异常成员。这样可以避免把一次临时连通误认为永久配置,也方便后续扩容和故障追踪。
五、与静态配置怎样取舍
静态VLAN的优点是变化可预期,管理员能在配置文件中直接看到每条链路允许哪些网络;缺点是交换机数量增加后,重复修改容易遗漏。GVRP可以减少重复登记,但也引入动态状态、计时器和协议互通问题。固定产线、严格审计的网络通常更重视显式配置;频繁调整、设备型号统一且维护团队熟悉协议的网络,才适合评估动态注册。
不要把GVRP当成VLAN安全边界。它不会自动判断某个设备是否可信,也不会替代ACL、端口安全或管理面隔离。对于PLC控制和工业视频,建议先把业务分区和故障影响写清楚,再决定哪些VLAN允许动态注册。任何自动化功能都应有可查询的状态和可回退的配置。
排障记录至少包括两端型号与固件、Trunk端口、VLAN编号、GVRP开关、动态表变化、Join或Leave事件、允许列表和终端测试结果。按时间顺序保存这些证据,才能区分“没有注册”“注册后被策略阻断”和“业务本身配置错误”。
验收时应在链路正常、Join到达、撤销VLAN和恢复配置四种状态下分别记录结果。测试结束后清理临时成员,确认动态表没有残留,避免下一次扩容时出现看不见的旧状态。对于控制网络,还要确认动态变化不会让不应加入的端口获得业务VLAN,并把异常注册作为安全事件记录。还应记录广播范围、终端地址学习和恢复时间,确保动态注册没有破坏原有分区。对于跨厂商链路,另需保留互通测试记录。若涉及生产控制,还应把变更审批、回退时间和影响范围写入验收表。最后确认清理临时配置。


