

先把谁可以访问谁写清楚
访问控制列表ACL是一组用于匹配报文并采取动作的规则。它可以在设备支持的处理位置限制某些网络访问,但不会因为创建了一个规则名称,就自动保护整张网络。设计前先写出维护电脑、控制器、服务器和访客设备各自需要的通信,以及哪些访问必须被拒绝,再决定规则放在哪里。
例如只允许维护网中的指定电脑访问控制服务器的一个服务,应同时确认源地址、目标地址、协议和服务端口。这个需求与“访客不能进入生产网”并不完全相同:前者限定一个服务,后者还涉及网段、跨区路径及其它允许业务。把目标写成可测试的通信关系,比直接抄一张界面截图更容易核对结果。
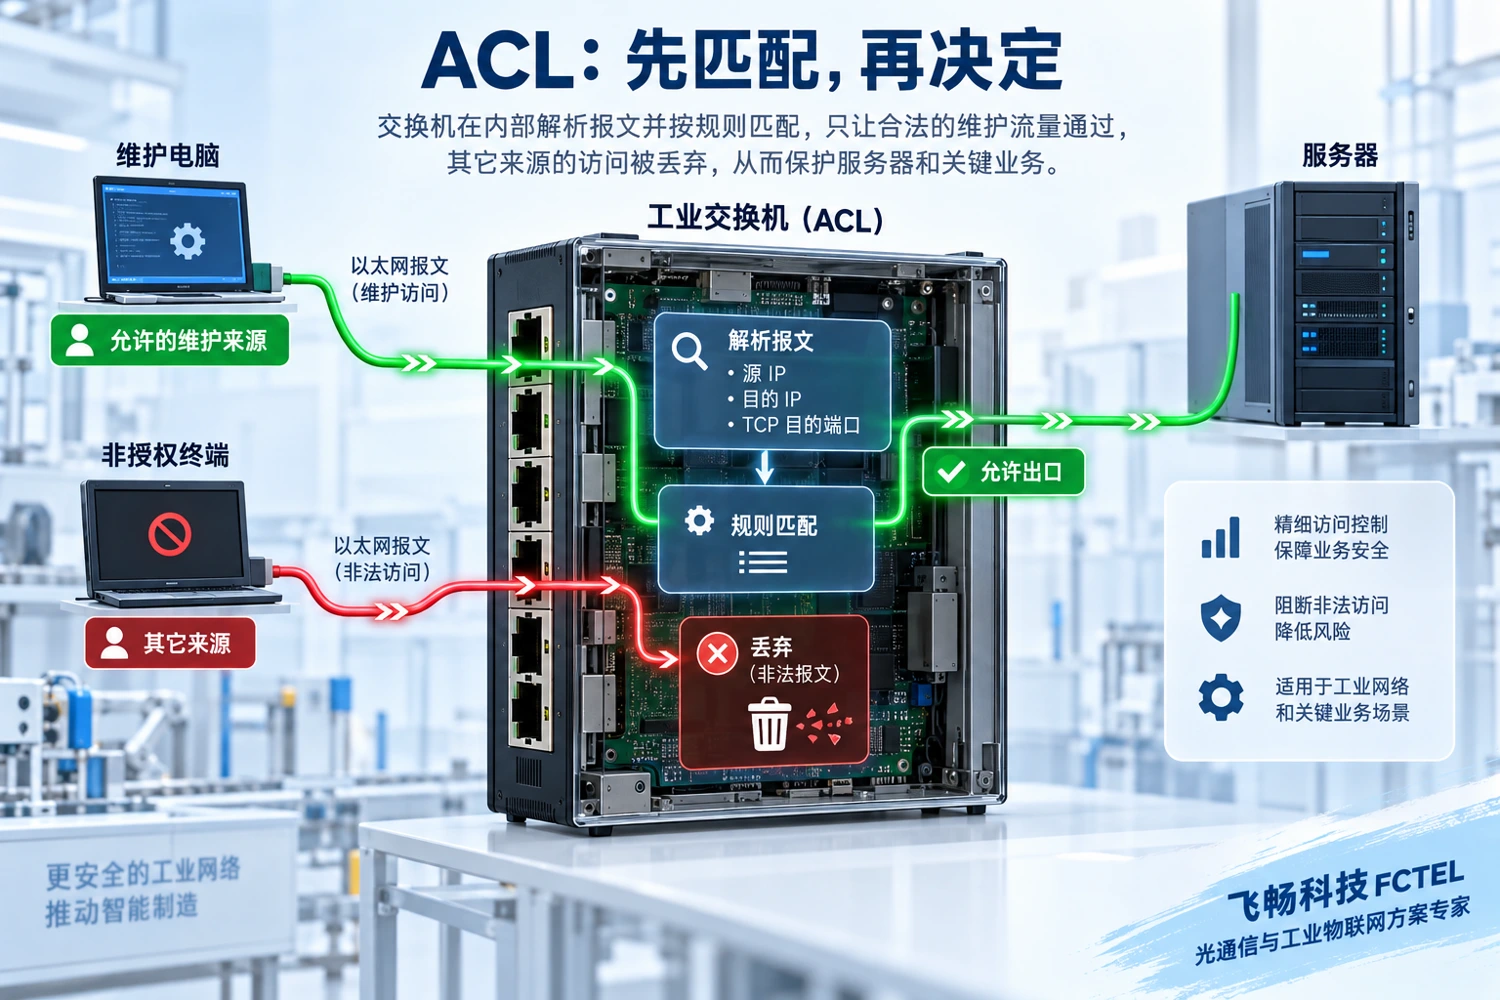
交换机匹配的是报文条件
根据型号和ACL类型,设备可能匹配MAC地址、VLAN、IP地址、协议及TCP或UDP端口等条件。MAC属于以太网帧,IP属于网络报文,TCP或UDP端口用于区分相应运输层通信。它们不是交换机面板上的物理插口编号;TCP目的端口与交换机第几号网口不能互相替代。
过滤规则通常先解析设备支持的字段,再决定允许、丢弃或其它受支持动作。允许只是表示这道过滤条件放行,后面仍可能因为路由、VLAN、另一个过滤点或应用认证而失败。ACL不会改变信号电气标准,也不会自动把不同PLC协议互相翻译,更不能仅靠端口号保证报文内容安全。
规则顺序怎样改变结果
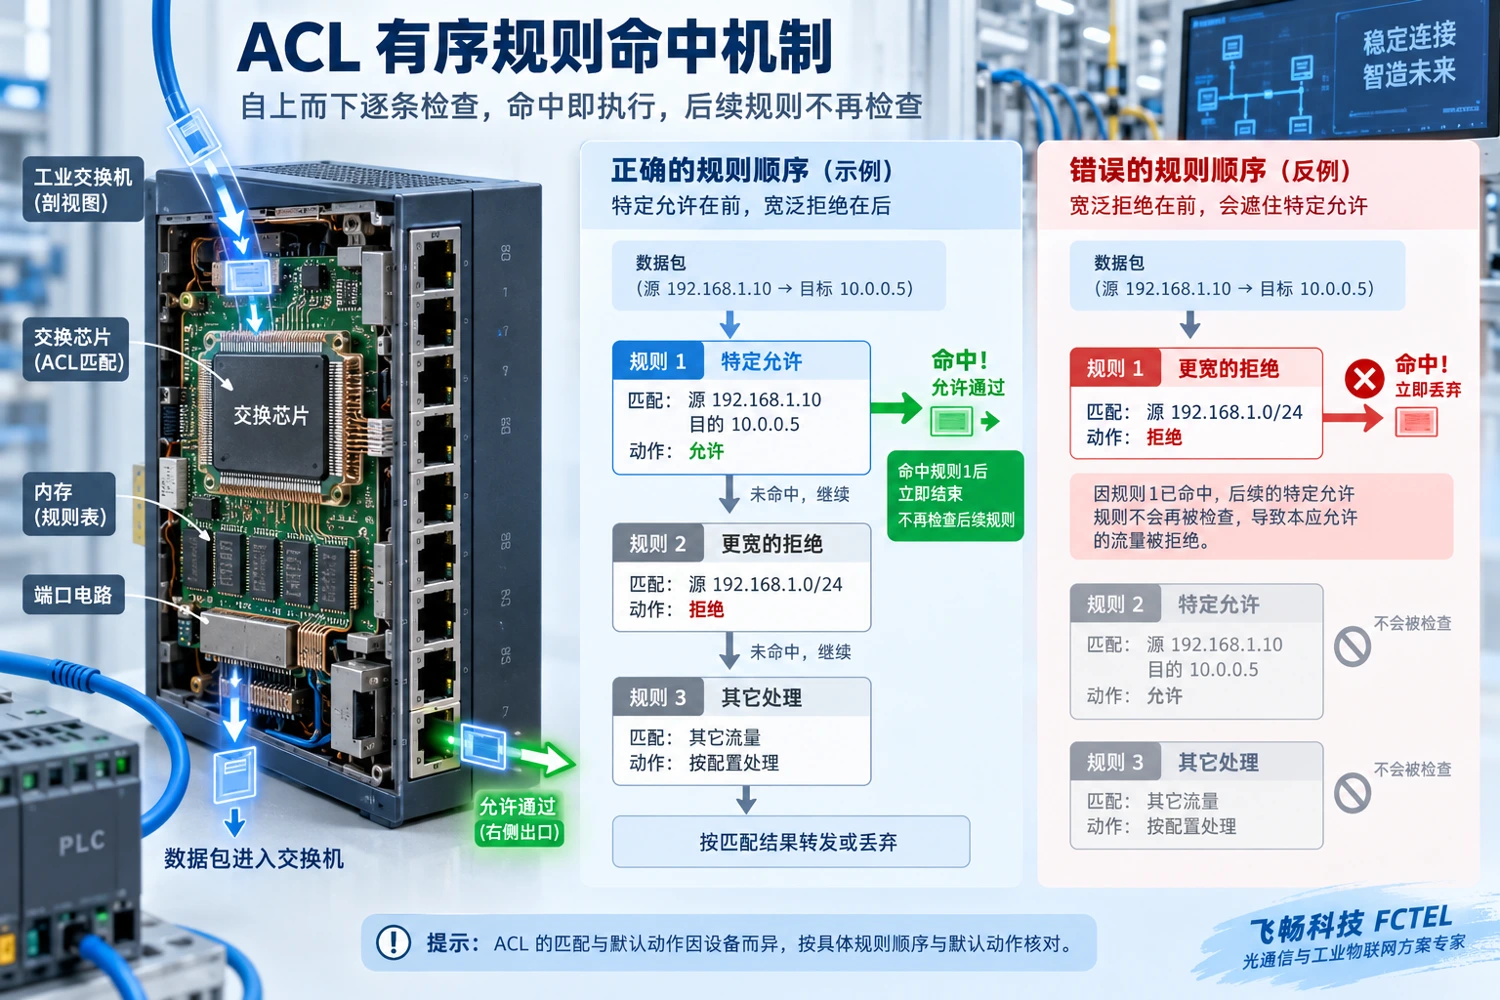
常见有序ACL按规定顺序测试,第一次匹配就决定对应动作,后面的规则不再继续测试。假设第一条允许某台维护电脑,第二条拒绝更大范围,特定电脑可以先命中允许;若把宽范围拒绝移到前面,它可能先被拒绝,后面的精细允许就没有机会生效。这叫规则遮蔽,规则多不等于策略更准确。
没有任何规则命中时的处理必须按具体平台核对。Cisco资料中的相应IP访问列表存在隐含拒绝,但不能把这一行为套到所有厂商、所有二层过滤或不同策略功能。旧文里“未匹配一定丢弃”和统一索引范围属于需要确认的实现条件;应明确实际默认动作,并用未匹配报文验证。
地址掩码也不能混用。普通网络掩码、反掩码与某些硬件匹配掩码的位含义可能不同;要看当前界面的定义。可以先用单个已知地址验证,再扩展到需要的范围,避免把一位理解反了而放开过大范围。说明书中的命令、序列号和掩码语法应对应固件版本,不当成通用命令。
规则绑定在哪里才会生效
规则建立之后,通常还要绑定到受支持的端口、VLAN或三层接口,并确认入方向或出方向。入方向一般表示报文进入该处理点,出方向表示它从该处离开;应以本台设备视角判断,而不是以维护电脑的发送方向笼统命名。两台终端在同一交换范围内通信,也可能根本不经过你配置的三层过滤位置。
先画实际路径,再标过滤点。维护请求去服务器与服务器的回应方向不同,基础报文过滤不一定自动维护会话状态。DNS、时间同步、地址获取或管理认证还可能依赖其它业务。不能只允许一个正向端口就推断所有回程和配套通信已满足,也不能把普通ACL当作完整的有状态防火墙。
结合飞畅产品核对支持范围
飞畅产品中心编号3187的M12管理型16路千兆交换机页面列有ACL访问控制与用户分级管理;编号2241的四光八电环网交换机还列有IPv4、IPv6与MAC相关ACL管理。它们可作为需要现场访问限制的候选,具体匹配字段、规则容量、绑定位置和动作仍需对应交付版本的说明。
用户分级管理控制的是设备管理权限,业务ACL过滤的是相关报文,二者不能互相代替。M12插接形式和工业环境设计也不证明全部协议字段都可以被硬件过滤。采购时提交实际访问矩阵与拓扑,请供应方确认型号、固件、资源和配置方法,不把另一品牌的规则数量或默认行为写成飞畅能力。
变更要保留管理入口与回退
实施前导出有效配置,记录允许的维护来源及一个可靠恢复入口。先在隔离环境验证少量规则,再逐步应用到正式路径;不要在同一次操作中改变全部VLAN、管理地址和ACL。设备允许提交与持久保存的方式也可能不同,应核对重启后是否仍保留正确策略。
不能为试通而把所有规则删除后一直开放,也不能直接在生产控制路径试验一条大范围拒绝。安排维护窗口,预先约定观察指标和回退条件。远程会话被自己的规则切断时,不能继续靠同一条受阻路径修复;本地管理、受控备份或其它支持的恢复方式需要事先准备。
验收既看放行,也看拒绝
用明确允许的终端发起真实业务,确认请求和回应;再从明确不允许的来源验证拒绝,最后测试没有匹配规则的边界情况。观察规则命中计数、日志或镜像证据是否与测试时间对应。计数增加说明某种匹配发生,不等于完整应用已经成功,也不说明其它路径没有绕过过滤。
保存规则顺序、绑定位置、方向、默认动作和测试结果。若允许业务失败,分开检查匹配条件、回程、其它策略和应用;若拒绝业务仍可达,则确认实际路径和绑定对象,而不是先增加重复规则。ACL的价值来自准确且可复核的边界,不能用一张“已启用”截图替代端到端访问验收。
资料说明:原理图用于解释通用机制,不是产品实物照片或实测记录。具体接口、模式与能力以所选型号、版本及现场验证为准。
核验资料: Cisco IP访问列表原理 飞畅M12 IP68管理型16路千兆交换机 飞畅四光八电环网交换机 飞畅工业交换机产品分类
相关技术专题:GMRP怎样管理二层组播:MAC注册、离开与IGMP的区别DHCP Snooping怎样配置:信任端口、绑定表与地址获取排障交换机环路检测怎样工作:探测回返、端口处理与受控恢复多业务视频光端机怎样传信号:模拟调制、数字采样与格式边界


