

先确认地址是从哪里来的
DHCP让终端从地址服务取得IP、掩码、网关及租约等配置。若一台误接或未经授权的设备冒充地址服务器,终端可能收到错误网关或不适合当前网络的地址。DHCP Snooping在支持的交换机上检查相关报文与来源端口,限制不该出现的服务器回应,并维护地址绑定线索。它不负责替代合法DHCP服务器。
部署前画出客户端到服务器的路径,注明业务VLAN、服务器位置及是否经过中继。生产PLC可能采用静态地址,办公终端可能采用DHCP,两种情况应分开。不能因为某台终端有IP就推断它经历了DHCP分配,也不能将静态配置自动写成一条已学习的动态租约。
信任不是给所有上联贴一个标签
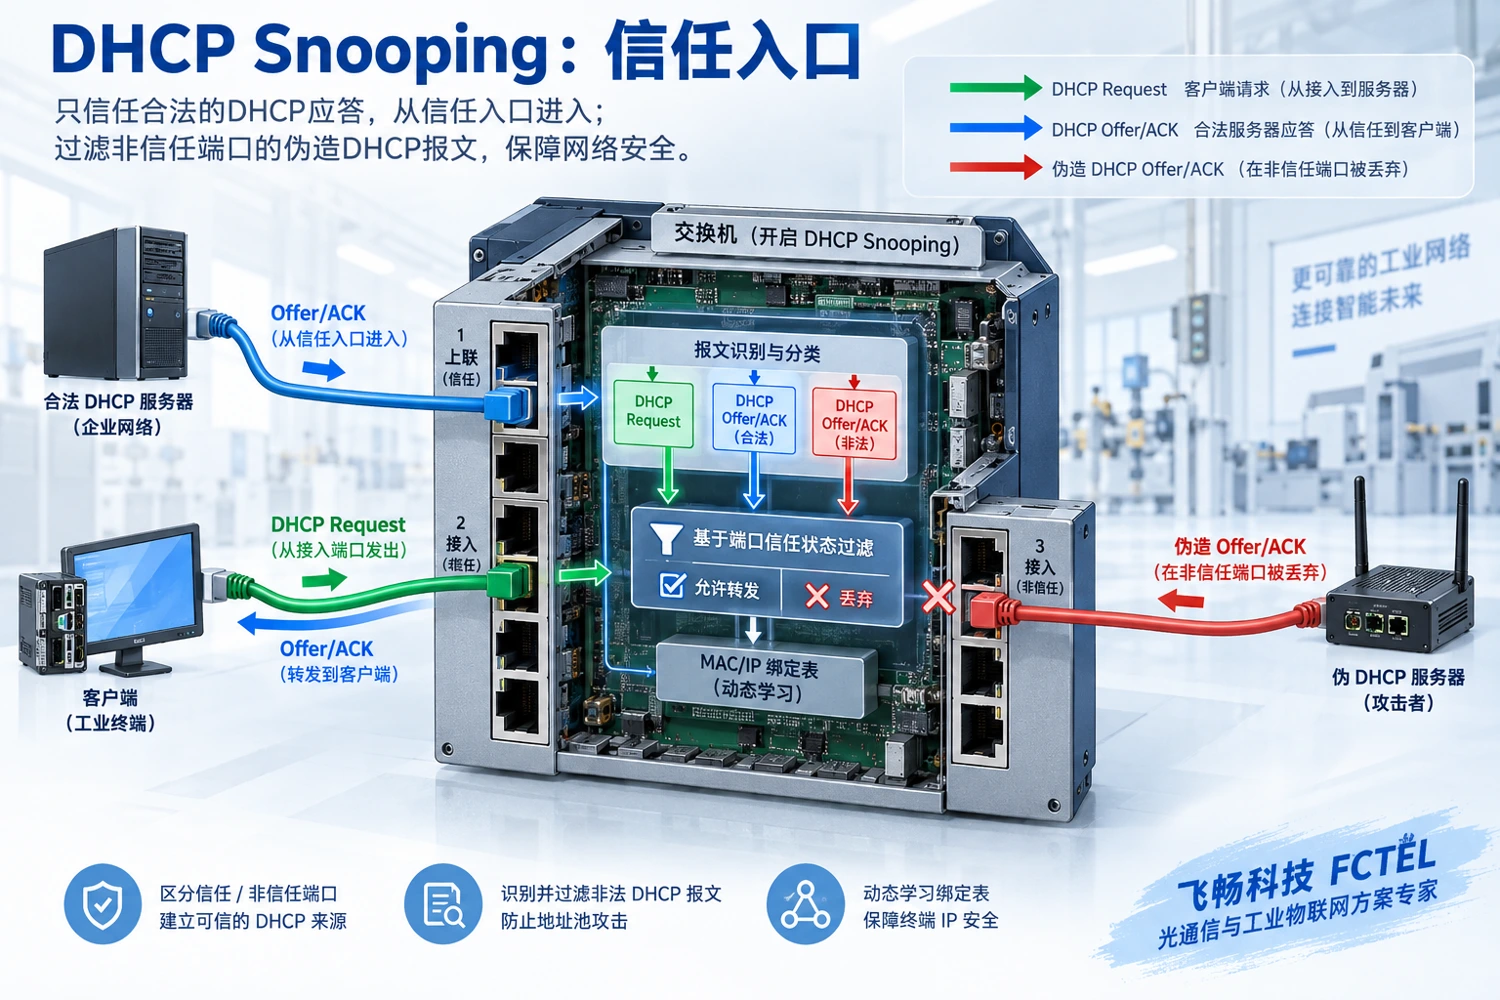
监听配置通常区分信任与非信任端口。来自合法服务器方向的允许报文,需要经过正确的信任路径;普通终端接入口通常不应发送服务器Offer、ACK等回应。非信任入口收到这些不允许的服务器报文,设备按支持策略丢弃,防止它们送到其它客户端。
信任描述的是报文进入本台设备时的处理条件,不是连接器材料或永久身份认证。服务器直连、经过汇聚或经过中继时,入口位置可能不同。不能机械地把所有叫上联的口都设为信任,否则未经授权服务器从某条上联接入时也可能被放行。每台参与交换机都要按实际路径核对。
客户端怎样完成一次租约
典型初次分配过程中,客户端寻找服务,服务器提供候选配置,客户端提出相应请求,服务器用ACK确认。Offer是提供选择,不能单凭收到Offer就认定终端已经获得有效租约;后续确认与处理结果仍需观察。请求和回应方向不同,错误的信任配置可能让客户端发得出去,却收不到合法回应。
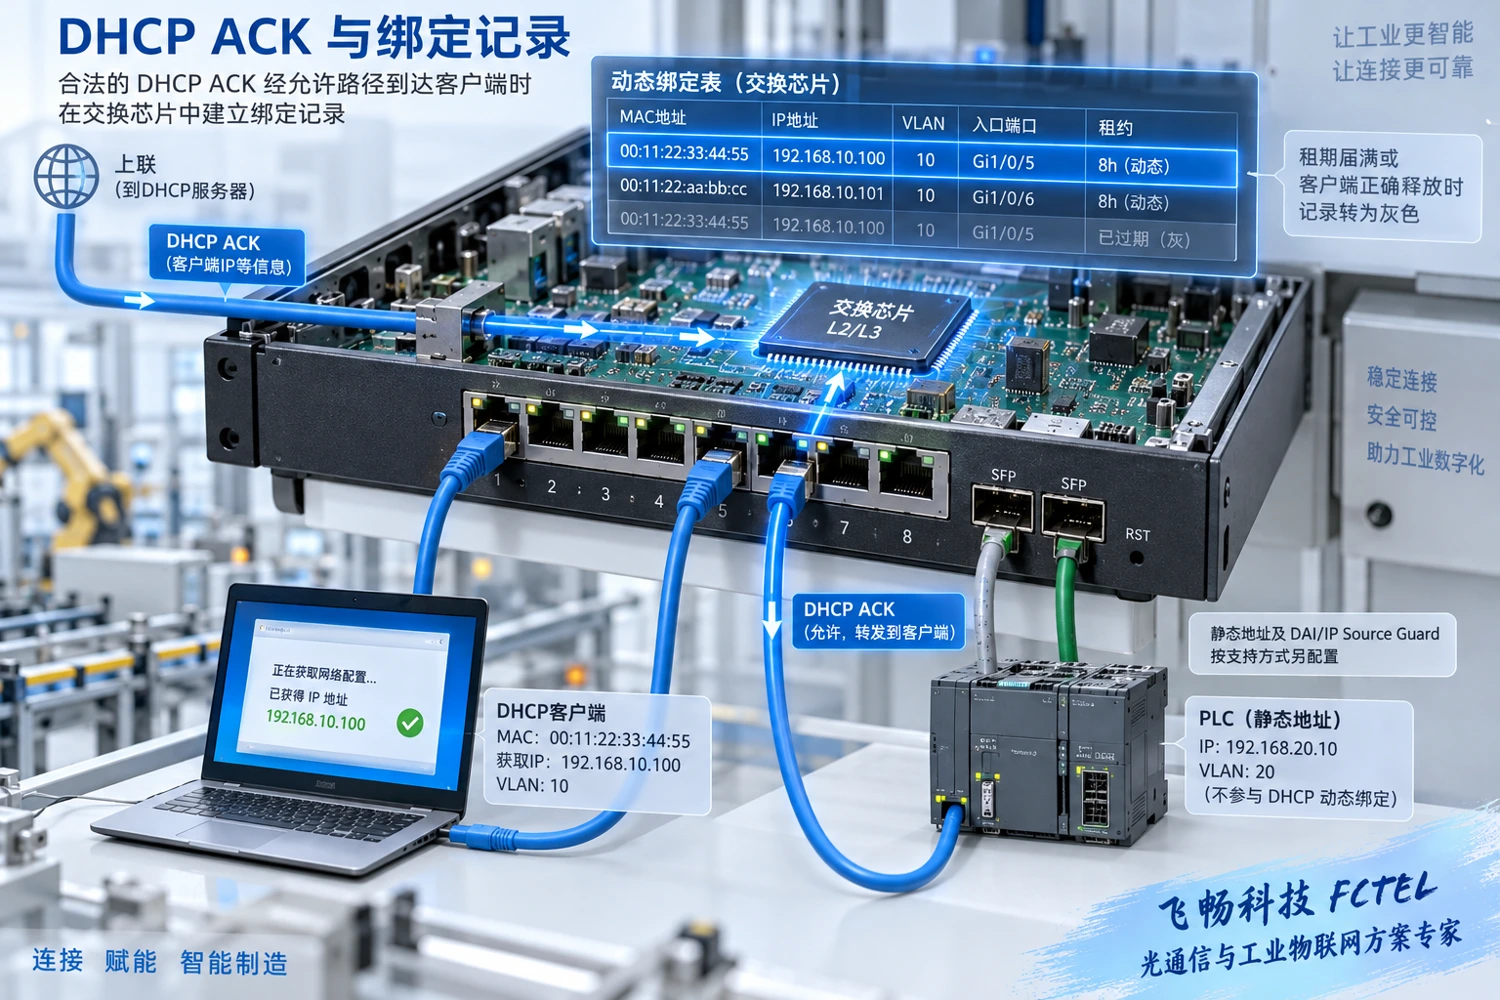
DHCP Snooping设备通过符合条件的确认等报文维护绑定记录,常涉及IP、MAC、VLAN、入口和租约。记录帮助关联一次地址分配与连接位置,但不证明应用认证已经通过。租约更新、释放、接口变化或记录存储方式会影响表项,应查本机支持的生命周期和重启后处理,不把记录当作永久不变的资产清单。
绑定表与DAI是不同功能
动态ARP检查DAI以及IP Source Guard等功能,可以在支持的实现中利用相应绑定资料,但需要各自启用并按要求配置。仅打开DHCP Snooping,不代表所有伪造ARP、静态IP冒用或其它攻击都被拦截。协议检查、流量过滤和应用访问是不同层面的边界,应分别列出需要验证的功能。
使用固定地址的PLC或摄像机,可能没有动态DHCP绑定。若再启用依赖绑定的安全功能,要按说明书安排支持的静态条目、可信路径或其它方法,并验证实际业务。不能为了“防病毒”直接启用全部功能,随后把合法固定地址设备被阻断当成设备故障。
Option 82和中继路径怎样核对
当地址服务器不在本广播域,中继把相关请求送到服务器。Option 82是中继代理信息选项,可以携带接入位置等信息用于服务器策略。它不是所有DHCP通信都必须具备的字段;设备、服务器和中继对其插入、保留、删除或拒绝行为需要配套确认。
原文把带不带Option 82概括成不会影响原有服务,条件过于宽。实际报文可能被检查策略拒绝,尤其涉及不可信入口或多个中继时。排障应记录请求中的选项、入口和中继信息,再查丢弃原因及服务器日志。不要通过永久开放所有选项和端口来掩盖错误路径,应只改变有证据的问题条件。
飞畅M12产品提供什么依据
飞畅产品3187的M12管理型16路千兆交换机页面列有DHCP Snooping、Option 82及802.1X等安全方向。它适合进一步核查现场地址分配边界,实际支持的VLAN范围、端口配置、绑定容量与固件行为仍需交付资料确认。802.1X身份认证不是DHCP监听的另一个名字,两者的业务和管理前提也不同。
网页列有CLI、Web和SNMP管理方式,可以用于对应版本的配置与观察,但本文不提供跨型号通用默认地址或命令。采购应带上服务器、中继、终端和VLAN清单,确认配置入口及故障日志。第三方文档帮助解释通用机制,不证明飞畅使用相同指令或相同默认参数。
按一条代表性路径分阶段上线
先在隔离网络用合法服务器和一台客户端建立基准,记录租约获取、续租与实际业务;再启用所需VLAN的监听和准确的信任入口。验证合法过程仍成功后,在获准测试条件下检查非信任入口的服务器回应被拒绝,观察丢弃计数和日志,不把伪服务器试验直接放到生产网。
限速等附加功能按型号支持与负载设置,阈值过低可能阻断正常启动或大量终端同时获取地址。开启前保存配置和恢复入口,启用后比较同等规模与时段的结果。管理路径、租约存储和重启恢复条件也需要核对,不能因为一台终端首次获取成功就结束验收。
没有地址,先看报文在哪一步停住
区分终端没有发请求、交换机丢弃请求、服务器没有回应、回应被过滤及终端未接受配置。查看客户端状态、入口VLAN、绑定表和相应计数,再关联服务器或中继记录;同一个“无法联网”现象可能发生在不同位置。已有静态地址的设备,则另查链路、冲突、路由及应用,不强行用租约排障。
交付记录包含每台设备的信任入口、启用VLAN、服务器与中继路径、Option 82处理、静态设备安排及测试结果。动态绑定是地址分配证据的一部分,最终仍要验证真实业务。把合法路径保留、把不允许的地址回应限制在正确入口,才是DHCP Snooping配置的实际目标。
资料说明:原理图用于解释通用机制,不是产品实物照片或实测记录。具体接口、模式与能力以所选型号、版本及现场验证为准。
核验资料: Cisco DHCP Snooping运行与排障 飞畅M12 IP68管理型16路千兆交换机 飞畅工业交换机产品分类
相关技术专题:GMRP怎样管理二层组播:MAC注册、离开与IGMP的区别工业交换机ACL怎样工作:规则匹配、绑定方向与访问验收交换机环路检测怎样工作:探测回返、端口处理与受控恢复多业务视频光端机怎样传信号:模拟调制、数字采样与格式边界


