

管理型工业交换机的高级配置,不是把所有高级功能都打开,而是针对一个明确问题改变转发行为:哪些流量先发、组播送到哪里、谁可以访问管理服务,以及故障后业务怎样恢复。理解数据在设备里经过的过程,才能知道一个配置为什么有效、在哪里失效。本文讲机制与验证,不替代某型号的操作命令手册。
一、先找问题,再选功能
相机画面卡顿可能来自上联拥塞、错误帧、服务器处理或应用设置。PLC偶尔超时也不一定是交换机优先级不足。先记录正常时的拓扑、协商速率、端口流量、错误和应用响应,再比较异常时发生了什么。没有基线,改完几个开关后“好像快了”,很难证明是哪个因素起作用。
列出控制、视频、维护等业务各自的目标。控制关注允许的响应时间与失败行为,视频关注持续吞吐与组播分发,维护关注访问权限和可追溯性。为它们建立独立的验证项目,每次只调整与目标相关的参数,保存配置差异和恢复方法。高级配置依然需要维护窗口,不能把生产网络当实验台。
把管理入口、端口基线与保存方式先准备好
先核对订购型号支持的Console、Web或SSH入口,并按说明书建立独立管理账户。管理IP、掩码、默认网关与实际管理路径要相互匹配;跨网段访问还需有返回路径。DNS主要用于设备需要解析域名的服务,不应把填写DNS当作所有二层转发的前提。更改管理地址前保留本地恢复入口,避免配置完成后管理员无法重新进入。
记录每个业务端口的连接对象、协商速率、双工状态、VLAN成员和流控策略,再根据两端支持能力调整。不用修改MAC地址替代端口配置,也不把任意开启流控当作实时通信保证。PROFINET、EtherCAT等业务对设备和拓扑可能另有要求,不能仅在普通交换机里勾选一个选项就完成协议转换;应核对端点、型号与实际业务测试。电源输入范围和接线依铭牌与手册,不是任意软件配置可改变的参数。
监测时区分SNMP读取管理对象、RMON相应统计与日志告警;支持范围、权限及对象说明按固件资料核对。先保存变更前配置,再按照厂家方法将新配置写入持久存储,在维护窗口重启验证管理入口、转发路径和告警仍正常。每次记录配置差异和恢复方法,不能用一张网页截图证明设置已持久保存。
二、QoS为什么能改变拥塞体验
QoS叫服务质量管理,它在这里主要指流量分类、排队和调度。多个入口同时给同一出口送帧,出口却只能按自己的链路速率逐帧发送,来不及发送的帧先放入缓存。缓存有限,持续积压最终可能造成丢弃。端口数量增加,并不会自动增大那个出口的容量。
交换机可以按端口、报文标记或支持的规则,把不同流量送入不同队列。调度器再决定下一帧从哪条队列取出。让关键控制业务优先,能够减少它在拥塞时受到的大流量影响,但普通优先级调度不等于把已经发送中的帧打断,也不意味着控制报文永远不用等待。
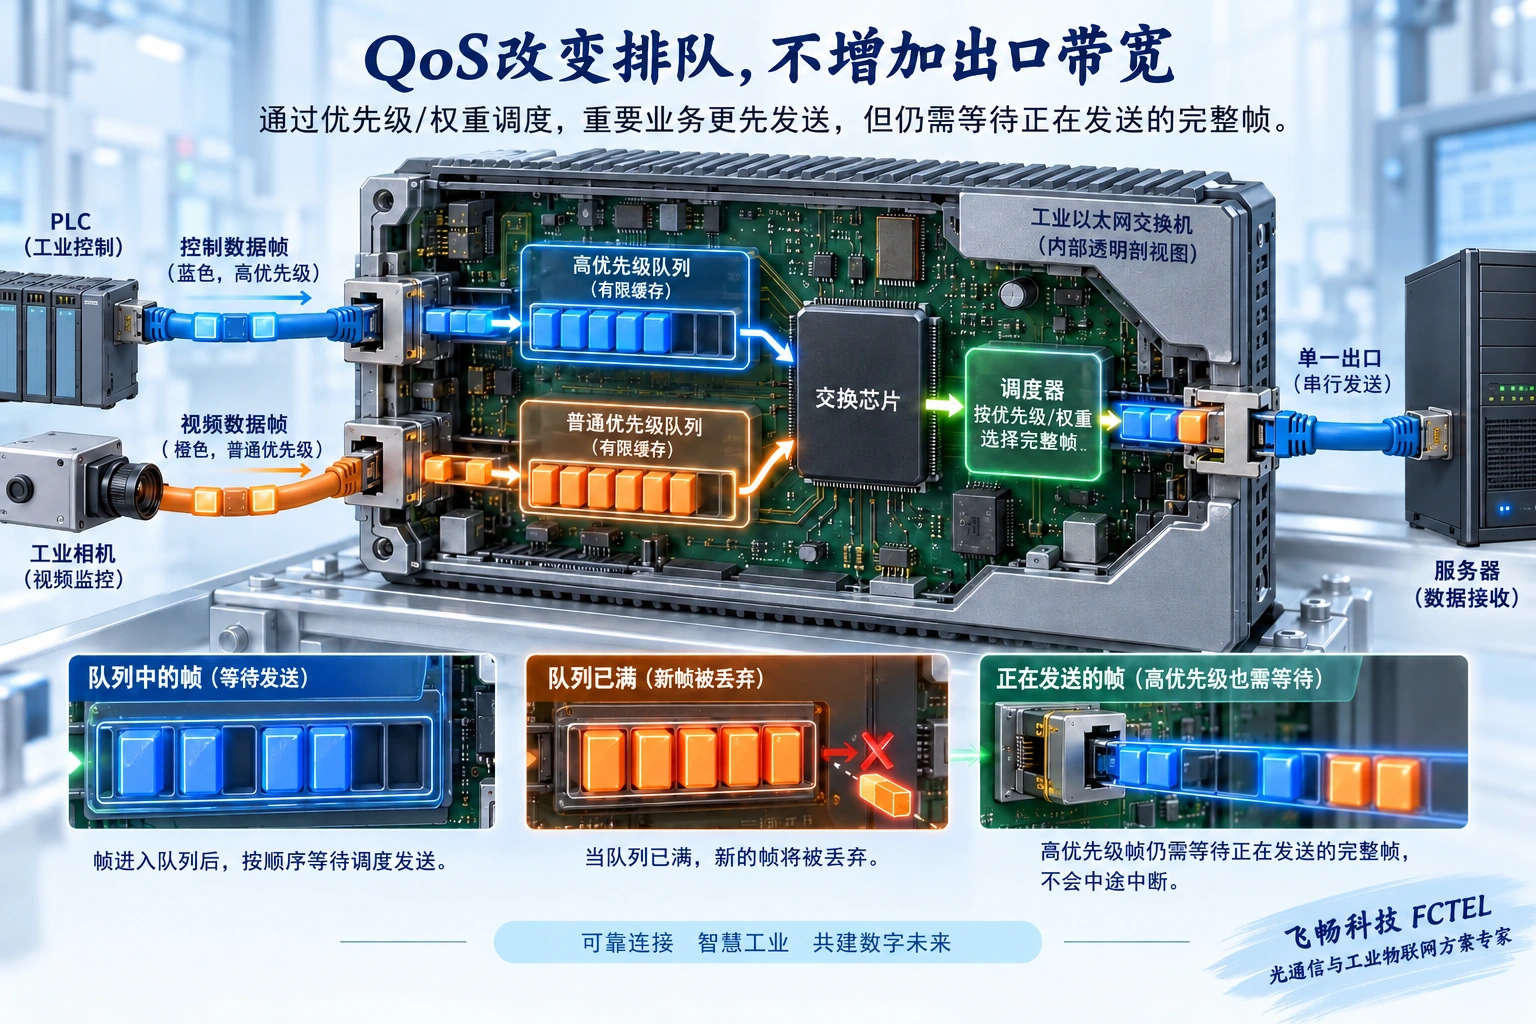
严格优先调度在高优先级流量持续占用时,可能让其他队列长期得不到足够服务;按权重调度则在类别间分配发送机会。选哪种方式取决于设备支持和业务要求。必须同时约束流量来源,不能让全部终端自行把所有数据标成最高优先级,否则分类本身就失去意义。
限速与整形也不要混为一谈。某些限速策略超限就丢弃,整形通常通过等待控制发送节奏,具体行为需要手册确认。对关键控制业务,设置过低的阈值可能引入新的丢包。持续总负载超过上联能力时,应优化码率、分散出口或升级链路,而不只是继续调高优先级。
三、组播控制为什么需要成员信息
组播是一份数据发给一组接收者,例如视频源同时给几个显示终端送相同内容。交换机如果不知道哪些端口需要这组数据,就可能把流量分发到不必要的端口。IGMP Snooping是侦听组成员协议:观察接收者报告,维护“某组对应哪些端口”的记录,再据此转发。
成员记录需要更新,不是设置一次就永远准确。网络通常还要有合适的查询器,定期询问哪些接收者仍然需要数据。查询器是谁、是否跨交换机、组播路由端口怎样识别,都应结合完整拓扑核对。不能只开侦听功能,就认为所有未知组播和组成员超时行为会自动符合现场要求。
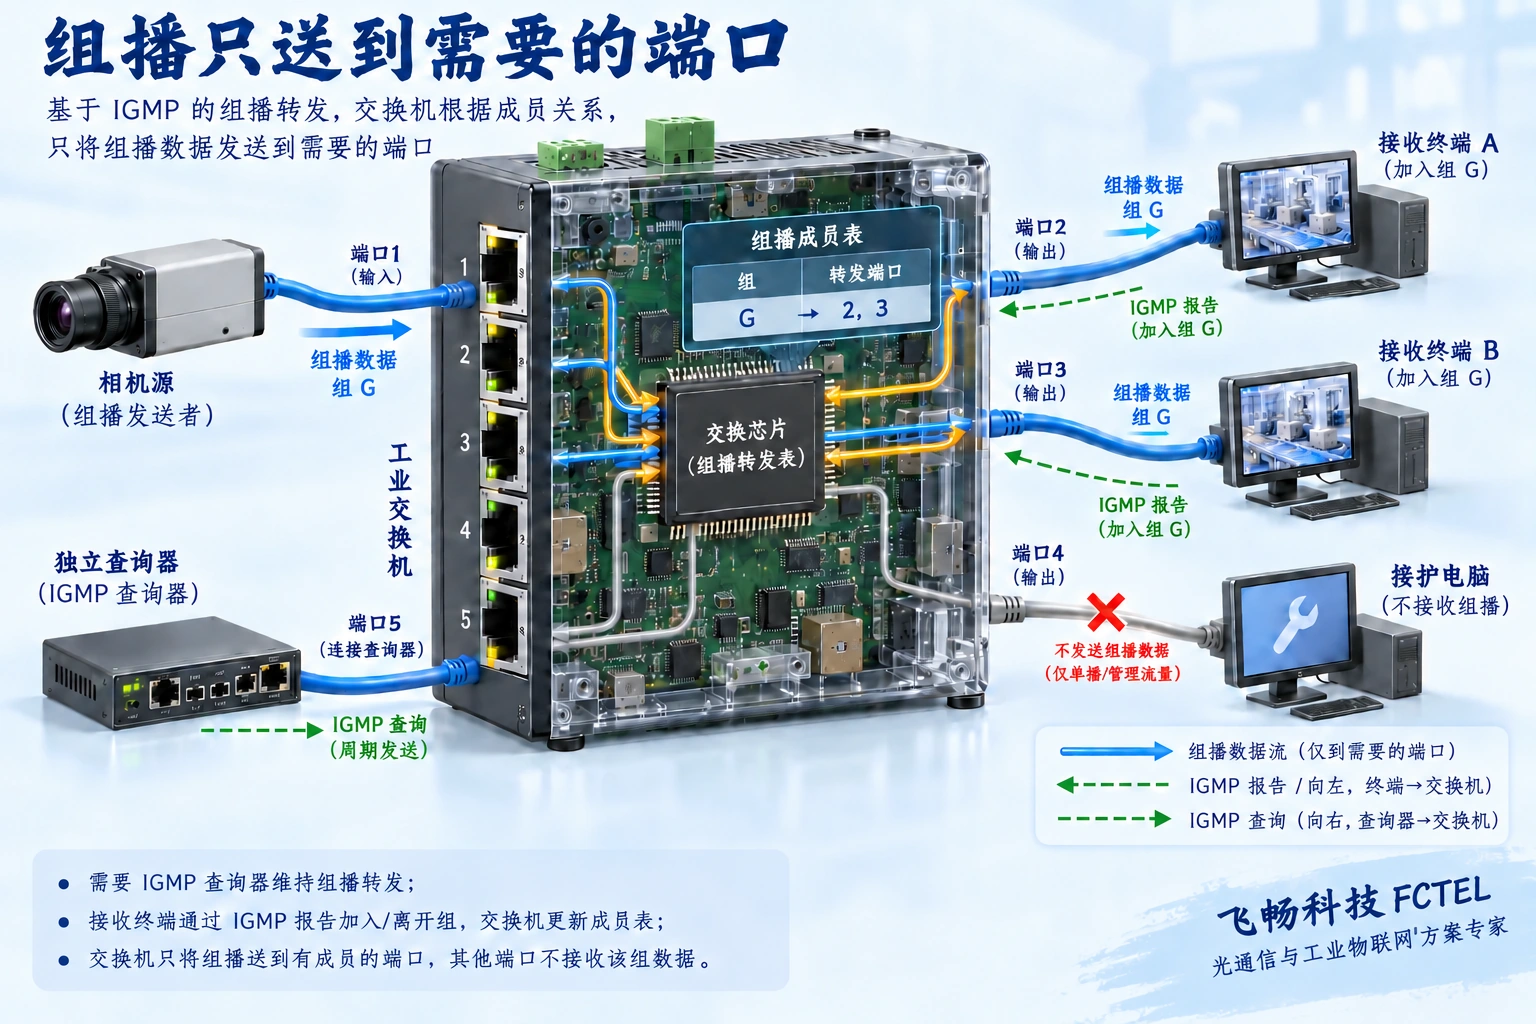
验收时先让一个终端加入组,再让另一个终端加入和退出,观察各端口流量随成员变化。测试查询器故障或重启后的行为,并检查非接收端是否仍承受不必要的流量。成员转发正确只解决分发范围,接收端解码能力和上联容量仍可能限制视频效果。
四、安全管理不等于所有业务都加密
SSH或HTTPS保护的是相应管理连接,不自动把穿过交换机的所有PLC或视频业务加密。ACL是访问控制规则,可以按设备支持的匹配条件允许或拒绝流量,但规则的方向、应用接口和顺序都要确认。它不能自动识别所有恶意行为,也不能代替终端自身的认证。
端口安全限制允许学习的MAC地址或数量时,要考虑下游是否连接了另一台交换机。把多终端上联误设成只允许一个地址,可能使正常设备被阻断。DHCP侦听和来源保护等功能还依赖信任端口、绑定信息或静态规则,直接启用却没有准备合法路径,也可能误伤业务。
五、冗余、聚合和可观测性一起验收
冗余路径先核对协议和角色,再接成闭环。RSTP等机制是在逻辑上控制转发路径,不是把每一条物理链路都同时用于所有业务。恢复速度还受拓扑、检测方式和终端影响,不能仅凭“支持环网”承诺固定毫秒数。测试要观察实际业务中断和恢复,而不仅是端口灯变化。
链路聚合把多条兼容链路组成逻辑组,常见实现按流量特征选择成员链路。同一个数据流通常仍走一条成员,因此两条链路不自动让单一会话翻倍。两端聚合方式、速率、VLAN和成员状态要一致;故障后剩余容量是否足够,同样需要测试。
用时间同步后的日志、端口计数和必要的镜像抓包定位问题。镜像是把选定流量复制到观察口,观察口容量不足时抓包可能缺失,不能把镜像丢失直接当作原业务丢失。远程告警也不能替代现场供电和光路检查,要把事件时间与实际业务结果关联起来。
飞畅万兆4光千兆8电三层交换机详情列有QoS队列、IGMP侦听、链路聚合和ACL等功能,适合把这些需求逐项带入选型验证。功能名称只是起点,交付时还应核对固件对应的规则容量、界面行为和测试结果,不把一款设备的能力泛化到全部工业交换机。
资料:飞畅产品功能说明、链路聚合负载选择机制。配图为通用原理示意,不表示具体型号实物、实测性能或安全认证。


