

工业交换机和工业路由器可以出现在同一只控制柜里,但解决的问题不同:交换机连接同一二层网络中的设备,路由器连接不同IP网络。带天线的设备还可能提供4G上联,三层交换机也可能完成路由。比较时应先画出业务经过的路径,再核对功能;外观和产品名称不能代替能力清单。
一、本地PLC与HMI通信,交换机做什么
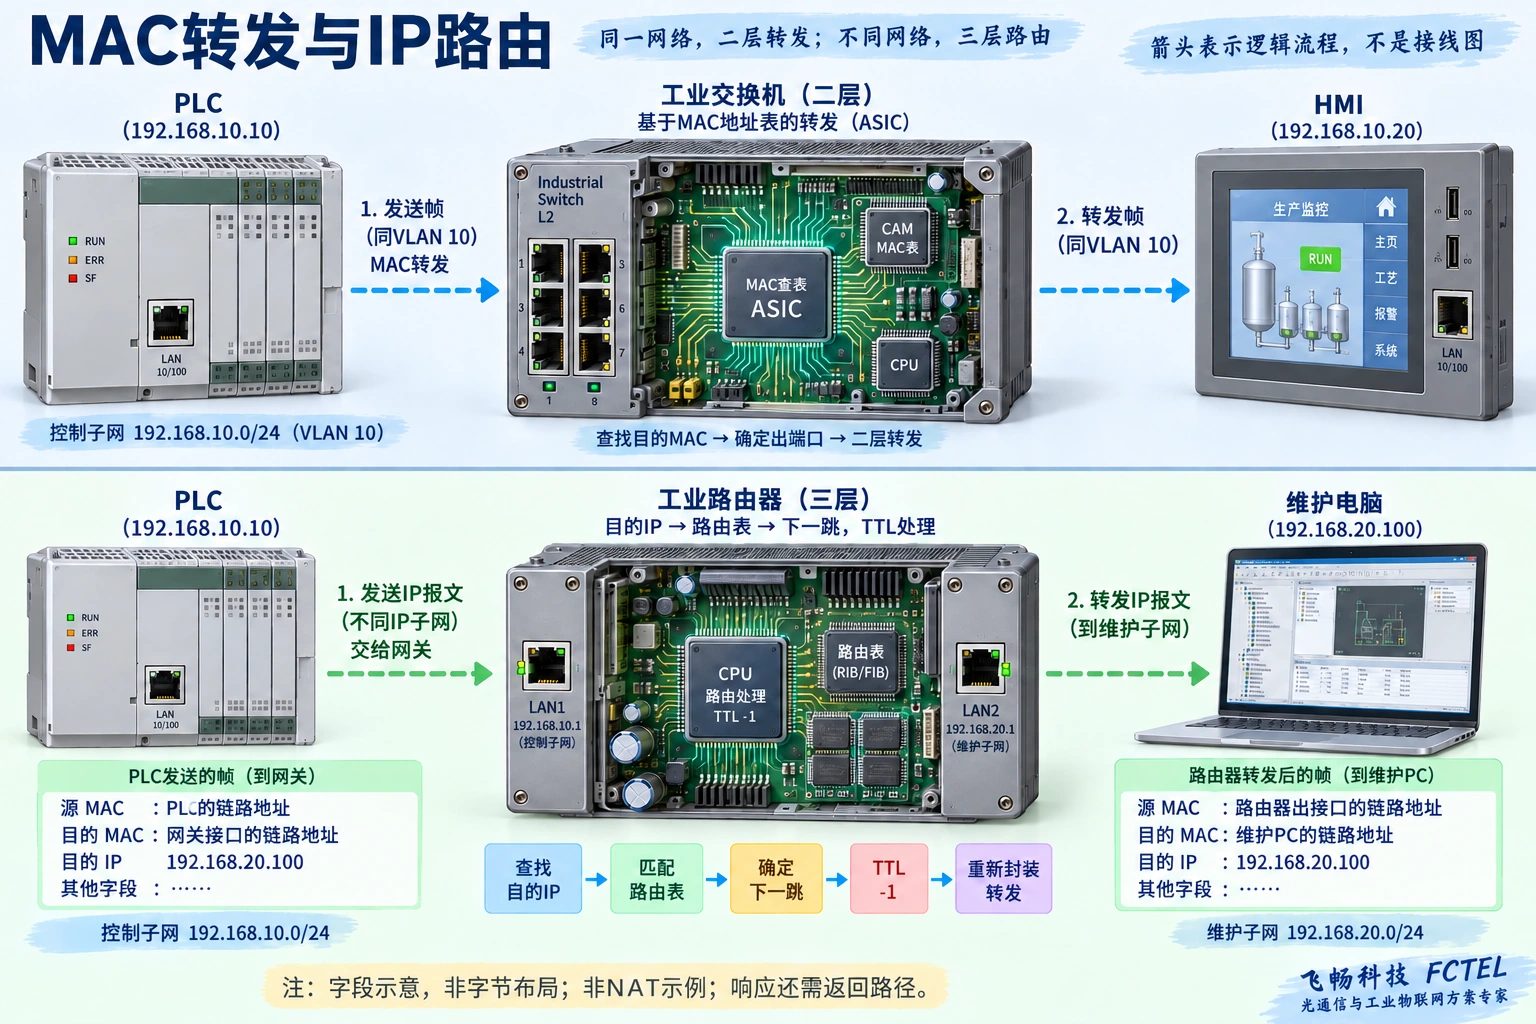
可编程控制器PLC向人机界面HMI传送状态时,业务先被封装成数据,再进入以太网帧。处于同一合适的二层广播域时,终端通过地址解析获知所需的链路地址,交换机学习收到帧的源MAC地址所在端口,并按目的MAC查找出口。未知单播通常在所属虚拟局域网VLAN内按规则复制,学习完成后可以定向转发。
MAC是链路层使用的地址,并非永不改变的硬件身份。交换机通常不负责理解温度、启停指令等应用含义;数据到达HMI后,由应用处理业务。二层以太网也并非只能承载TCP/IP。通过交换机接通终端,不等于设备间的工业应用协议、实时等级和权限已经兼容。
二、访问另一个IP子网,为什么要找网关
终端依据IP地址和子网配置判断目的地是否在本地网络。需要跨网时,通常先把帧交给默认网关。具备路由功能的设备依据目的IP和路由规则选择下一跳,并把数据封装进下一段链路的帧;它不是把PLC业务翻译成另一种应用协议。转发还涉及IP头部处理及各种限制,不能理解为只查一个地址就必然送达。
例如控制网络使用192.168.10.0/24,维护网络使用192.168.20.0/24,这是教学地址规划,不是具体项目。两边终端、网关接口和路由都需明确;请求能到维护端,响应也要找到回到控制端的路径。地址冲突、错误掩码和缺少返回路由,都可能表现为“链路灯亮但业务不通”。
三、VLAN与三层交换机,不能套用旧式分类
支持VLAN的二层交换机可以划分广播域,不是只有路由器或三层交换机才具备这项能力。不同VLAN通常不会直接进行二层转发,需要互访时,使用具备对应三层功能的交换机、路由器或安全网关,并配置访问策略。跨VLAN路由能力与VLAN能力是两项需要分别核对的功能。
三层交换机并不会因为外形像交换机就不能路由;工业路由器也不一定都带蜂窝模块。路由器的多个LAN口可能共享同一个内部二层网络,并非每个接口都天然划出独立广播域。判断依据是接口角色、VLAN、逻辑三层接口与配置,而不是数插孔。
四、工业4G路由器增加的是一种上联方式
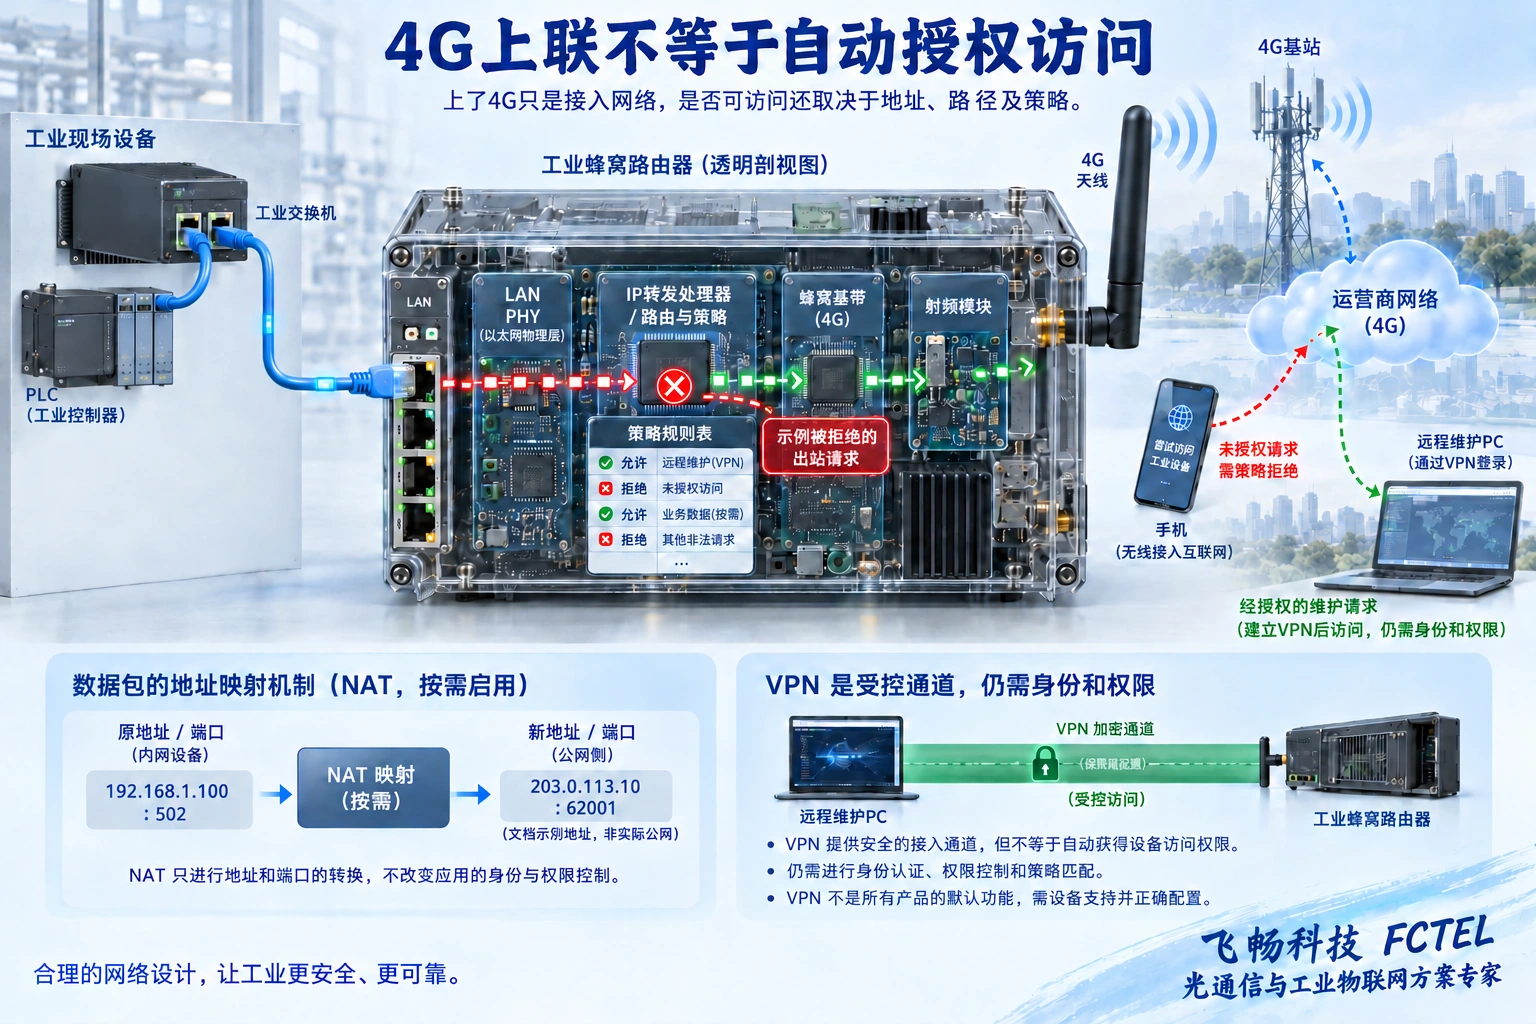
4G型号通常把本地业务经以太网接入,再通过蜂窝通信模块与运营网络建立连接。此时路由、蜂窝接入和应用会话是不同环节:LAN通信正常,不证明SIM已注册;信号存在,不证明数据会话、地址分配或远程服务已经就绪。天线位置、运营网络、订购制式及现场射频条件都要核对。
运营网络给设备分配的地址,可能不允许公网主动入站。远程维护因此需要明确的接入方案,如获支持的专用接入或受控隧道;不能认为插入SIM后远程电脑就能直接连接PLC。网络断开与重新接入后,原应用会话还可能需要恢复,连接状态和业务状态应分别记录。
五、NAT、防火墙、VPN与应用网关不是同义词
网络地址转换NAT按配置改变地址或端口呈现;防火墙依据规则限制通信;虚拟专用网络VPN建立受控通道。它们可以在同一台设备中组合,但用途不同。NAT本身不等于完整安全方案,能建立VPN也不等于获得访问全部生产设备的权限,仍需身份、访问范围、终端安全和运维记录。
普通路由不会自动解决串口电气转换、Modbus业务转换或数据字段映射。某台工业网关可能同时包含这些能力,但必须由产品资料证明。类似地,工业外壳、双路电源或宽温设计并不证明具备防火墙、VPN或任意协议认证。工作环境和网络功能需要分开核对,不能继承“所有工业交换机都具有相同防护和环网规格”的说法。
六、结合飞畅产品,按职责选设备
飞畅管理型导轨交换机产品详情列出电、光接口、VLAN与RSTP等功能,可以作为本地接入和二层分组的具体核对入口。其型号支持的功能不应泛化到所有交换机,更不能直接推导蜂窝上联或路由能力。
飞畅远程测控服务终端产品页的订购表列出FCT-6700-G4-CN,并描述现场信号接入、以太网及4G上传,以及Modbus RTU到TCP转换、MQTT透传和Modbus转JSON等功能。该例说明现场接入、网络上传与业务转换可以组合在一台设备中,但不能因此认定所有工业路由器都具备这些功能,也不能把产品页没证实的安全能力补进去。
如果只是连接同一网络的几个本地终端,先核对交换端口、光电接口和容量。如果需要不同网段互访,核对三层功能、地址规划与策略。如果需要远程维护,再核对上联方式、返回路径、会话恢复与授权方案。不要为了“多功能”而把不需要的网络访问开放给生产设备。
七、怎样验证,才能知道故障在哪一段
先检查供电和每条物理链路,再验证同VLAN内的MAC学习与终端通信,随后验证网关与路由,最后测试真实应用端口和会话。正向与返回路径一起看,分别记录允许访问和拒绝访问的结果。广播发现协议不一定能穿过普通三层边界,ping通也不代表所有工业业务都已通过。
保留端口、VLAN、IP、掩码、网关、路由及策略记录,比较异常前后的日志。涉及生产环境的拔线、地址或规则变更在维护窗口完成,备份配置并准备回退;不要同时取消全部访问限制,或把重启和恢复出厂当作第一步。验收还应覆盖上联恢复后的业务行为,而不只观察联网图标。
资料与图示说明
参考RFC 1812 IPv4路由器要求、飞畅管理型导轨交换机及飞畅远程测控服务终端。两幅原理图为通用教学示意,非真实型号内部照片、认证或实测证据。具体功能与部署以对应型号、固件、有效说明书和获准验收为准。
把旧网络的基础概念落实到实际接入
工业交换机与工业路由器的分工,应根据设备实际启用的功能,而非外形或名称判断。交换式二层网络可以划分VLAN;三层交换机也能按支持范围承担路由,但跨网段可达仍需要正确的地址、路由与策略。MAC地址可以由配置改变,不能把它说成永远不可变的设备身份证。
路由决定不同网络之间怎样到达,防火墙决定哪些访问被允许,NAT改变相应的地址或端口映射。这些功能可能集成在同一设备,也可能分别部署,不能因为出现路由器名称就假定都有安全过滤。比较速度时要说明端口、报文长度、转发功能和负载条件,不能断言所有交换机都比所有路由器快。现场应分别验收同网段转发、跨网段访问与不允许访问的阻断结果。
原理图为通用机制示意,非产品实测或型号剖面照片。接口、协议、保护与供电能力须按实际型号核对。


