
工业以太网交换机/收发器 导轨式工业交换机 机架式工业交换机 三层网管交换机 特殊型工业交换机 工业级网管型收发器 M12接口 工业交换机 更多>>
光纤收发器/交换机 普通型光纤收发器 多光多电光纤收发器 网管型光纤收发器 特殊功能型光纤收发器 更多>>
串行接口/工业接口/现场总线 RS232/422/485串口光猫 模拟量(电流/电压量) USB/RS232/422/485转换器 RS485集线器/中继器 现场总线光端机 USB光端机 Profibus 光端机 Modbus 光端机 SSI编码器接口光端机 更多>>
开关量(报警量)接口系列 1-128路开关量光端机 开关量(报警量)转网络(IP) 更多>>
4G/LORA 无线传输设备 4G无线传输设备 LoRa传输设备 更多>>
高清视频/音频/专用光端机 数字音频光端机 SDI视频光端机 VGA光端机 DVI光端机 HDMI光端机 E1 视音频编解码器 专用光端机 更多>>
TDM Over IP E1/V.35/V.24 Over IP 电话/E&M音频/磁石 Over IP 模块化综合业务 Over IP 更多>>
电话光端机/E1 PCM复用 E1 PCM复用 RJ11电话光端机 纯电话光端机 综合业务电话光端机 64-960路电话光端机 模块化多业务电话光端机 环网型电话光端机 更多>>
PDH/SDH光端机 普通PDH光端机 E1+以太 PDH光端机 75+120双阻抗PDH光端机 带LCD显示PDH光端机 模块化综合复用PDH系列 SDH光端机 更多>>
协议转换器/接口转换器 以太网转E1协议转换器 E1转串行接口系列 E3协议转换器 V系列协议转换器 同向64K协议转换器系列 汇聚式协议转换器 更多>>
光纤猫(光纤Modem) E1光猫 E3光猫 V.35光猫 以太网光猫 RS530光猫 以太网+串口复用光猫 STM-1光电转换器 C37.94光猫 更多>>

EXPERT IN OPTICAL COMMUNICATION & INDUSTRIAL INTERNET SOLUTIONS
0571-87007055/56/57/75
传真:0571-87007140
手机:15306818230(微信)
QQ :2355416925
定制设计:18072828031(微信)
或给我们留言
首次发布: · 最后修改:
浏览次数:
二层与三层交换机的主要区别,不是简单的“谁更快”,而是报文是否需要跨IP网段。只在同一VLAN内连接PLC和HMI,二层转发通常就能完成任务;控制、视频与办公分成不同网段后需要互通,就必须有路由网关。网关可以放在三层交换机,也可以由路由器或防火墙承担。
二层交换机学习源MAC地址所在端口,再根据目的MAC和所属VLAN选择出口。已知目的时定向转发,未知目的或广播则在允许范围内泛洪。对于同一网段的两个终端,发送方先通过ARP等邻居发现机制取得对方的链路地址,再把帧交给交换机。此时数据无需因为设备名字叫“三层”就绕到IP路由处理。
管理地址与路由能力必须分开看。二层网管交换机可以有一个IP地址,用于打开Web页面、读取统计或备份配置,但这个地址通常不意味着它能充当所有终端的跨网段网关。购买时应核对有没有三层接口、IP转发和所需路由功能,而不是看到网管界面有IP设置就下结论。
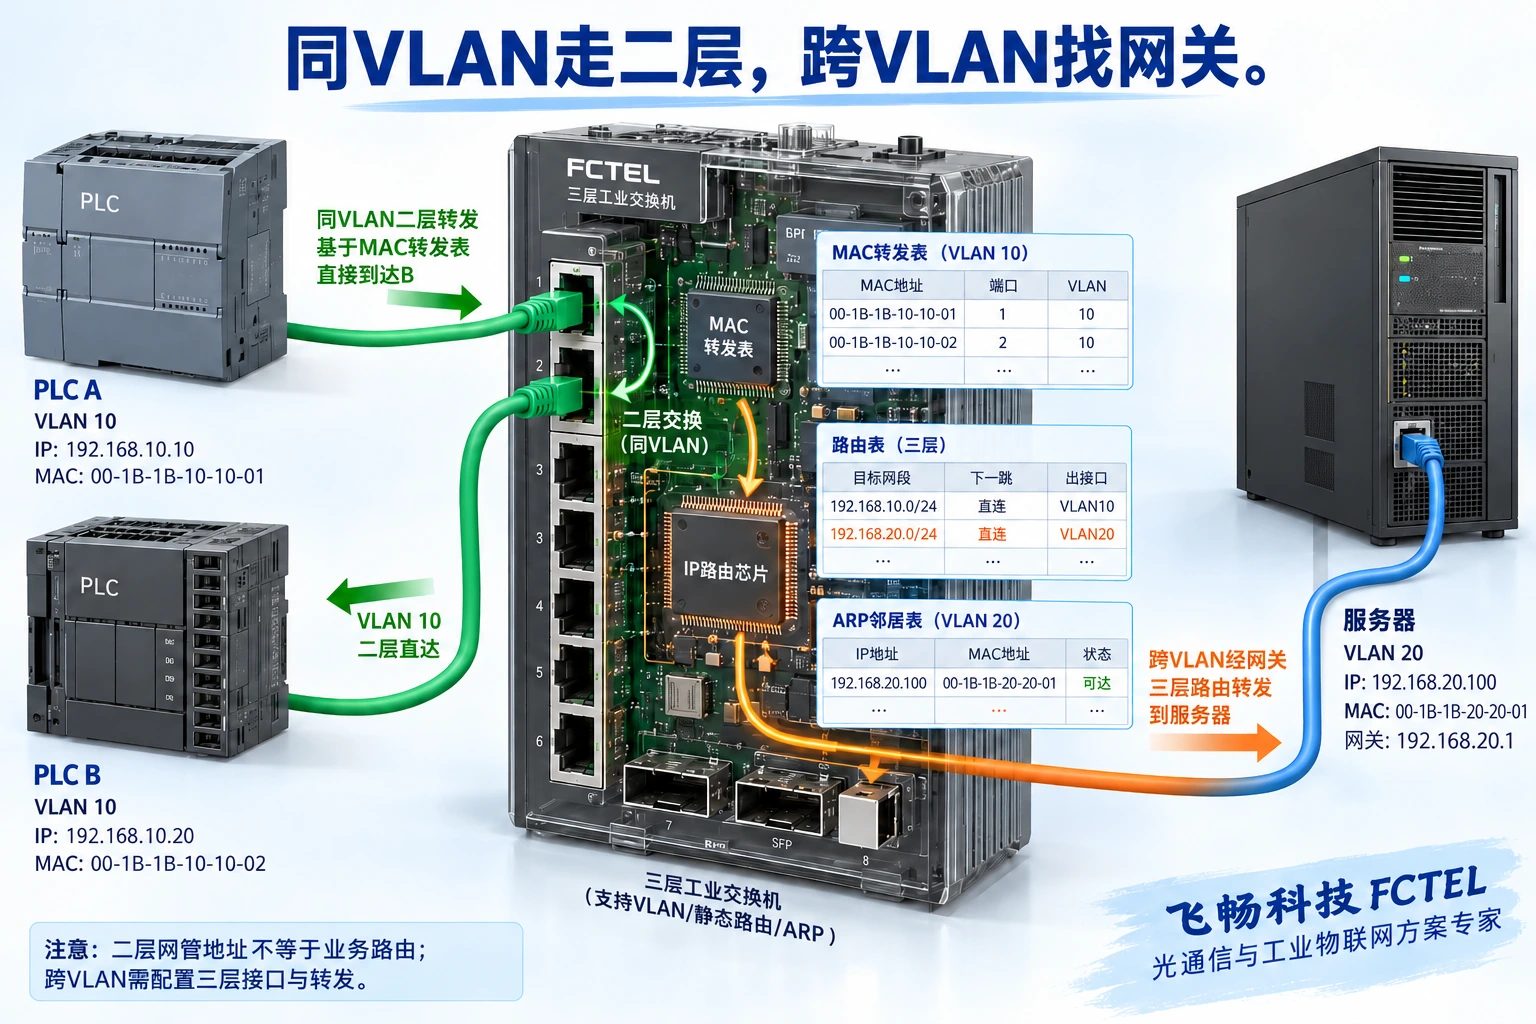
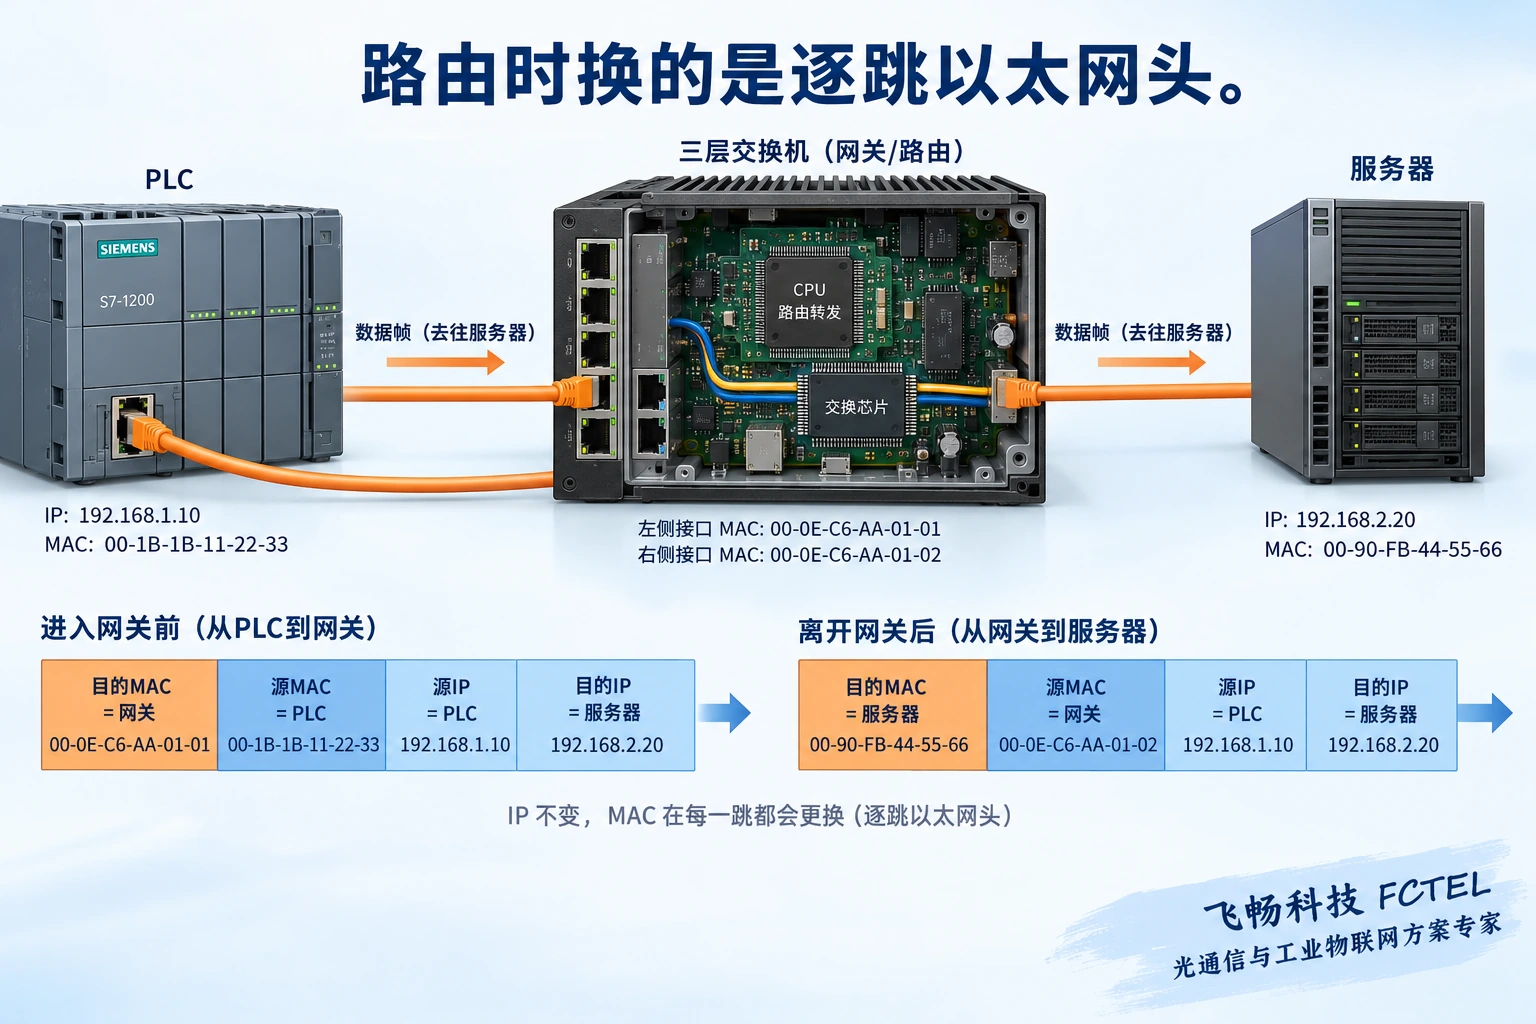
假设PLC位于192.168.10.0/24,服务器位于192.168.20.0/24。这里的“/24”表示子网掩码对应的地址范围。PLC发现目标不属于自己的网段,会把报文交给默认网关:IP目的地址仍是服务器,但当前这段以太网帧的目的MAC是网关接口。三层设备收到帧后取出IP报文,查路由表确定下一跳与出口。
发送到下一个以太网链路时,设备建立新的帧头,使用该链路所需的源、目的MAC。普通路由并不自动把终端源IP换成网关IP,那属于NAT等另一类处理。IPv4的TTL在路由时递减,相关头部校验也更新。这个过程解释了为什么排障要分别看MAC表、ARP邻居表和路由表:三者回答的问题不同,不能互相替代。
终端一般接入某个业务VLAN,交换机之间的上联可以通过802.1Q标签携带多个VLAN。三层交换机可为相应VLAN配置逻辑三层接口,常称SVI。只有VLAN存在、相关链路和接口满足设备的工作条件、路由功能正确开启后,跨域转发才可能成立。两端允许VLAN列表、标签与未标记帧处理不一致,会出现同域通而跨域不通的现象。
网关位置应统一规划。可以在汇聚层集中路由,也可以为了安全让特定流量经过防火墙。不能在两台普通设备上直接重复设置同一个网关地址,期待自动形成可靠主备;网关冗余需要对应机制和一致配置。两个接入交换机都能管理,也不代表它们会互相同步路由表或访问规则。
二层设备不能替代跨网段路由时,比较它与三层设备的“路由性能”本身就不成立。对可比较的任务,应先统一端口速率、帧长、流量方向、目的分布以及所启用的ACL与QoS。交换容量是内部交换能力指标,包转发率则说明单位时间可处理多少帧;路由表、ARP表和ACL表项还决定能承载多大网络与策略规模。
一些三层产品采用硬件转发,在已支持的功能范围内,路由可以高效完成;但需要由软件处理的异常报文或特定功能组合,可能使CPU成为瓶颈。因此“三层一定慢”和“三层必然线速处理所有策略”都不准确。必须询问目标型号的硬件支持范围,并在实际功能组合下验证,而不只拿空配置测试值作承诺。
四条千兆接入流量若都去往同一千兆上联,出口仍可能拥塞;换成三层设备并不会凭空加大那个口的带宽。单会话下载速度也可能受服务器、终端磁盘和协议影响。对于生产系统,还要检查控制报文时延变化和拓扑故障恢复,不能把一次大文件复制顺畅等同于整个网络合格。
独立小产线只有一个广播域,且有明确外部安全边界,可优先选择足够端口与管理能力的二层设备。多个车间、多个VLAN之间有稳定的大量东西向通信时,可在汇聚层安排三层路由。需要应用识别、深度检查或外网安全控制的路径,应按需求保留防火墙,三层交换机上的ACL不能自动等同于完整安全网关。
例如一条产线有PLC和HMI,视频录像在独立VLAN,维护服务器需读取PLC数据。先确定允许维护服务器访问哪些地址和服务,再决定路由位置与ACL方向。应同时试验允许的业务和必须拒绝的访问,防止只验证“能ping通”却没有验证隔离效果。这个例子是规划示意,不是对任何具体客户现场的实测。
飞畅万兆4光千兆8电三层管理型产品公开说明提供IP路由、三层端口和ACL管理,可作为上述汇聚设计的具体核对对象。应按其准确版本确认路由协议、资源容量与光模块选择,不能把该页面能力套用到只支持二层网管的八口产品。
先在同VLAN确认端口状态、MAC学习和双向业务,再检查默认网关、ARP、路由及跨VLAN许可;最后加入策略和峰值业务。跨域慢而同域正常时,重点检查网关路径、策略处理和上联,而不是立刻更换所有接入设备。测试记录要有型号、固件、配置、帧长、测试时段和恢复结果;生产网禁止直接进行会耗尽共享资源的满负载基准压测。
Copyright © 2009-2025 杭州飞畅科技有限公司 www.futuretel.com.cn 浙公网安备 33010602002367号版权所有 All Rights Reserved
 浙ICP备13024519号-2浙ICP备13024519号-1网站地图sitemap地图
