

网管交换机不是“插上就会自动替你规划网络”的设备。它把终端发来的以太网帧按规则转发,又允许管理员修改这些规则。初次设置的正确顺序是:先保证能安全管理,再规划端口和VLAN,最后保存配置并验证真实业务。本文解释通用操作逻辑,不提供未经型号确认的默认地址、密码或命令。
一、先分清管理通道与业务通道
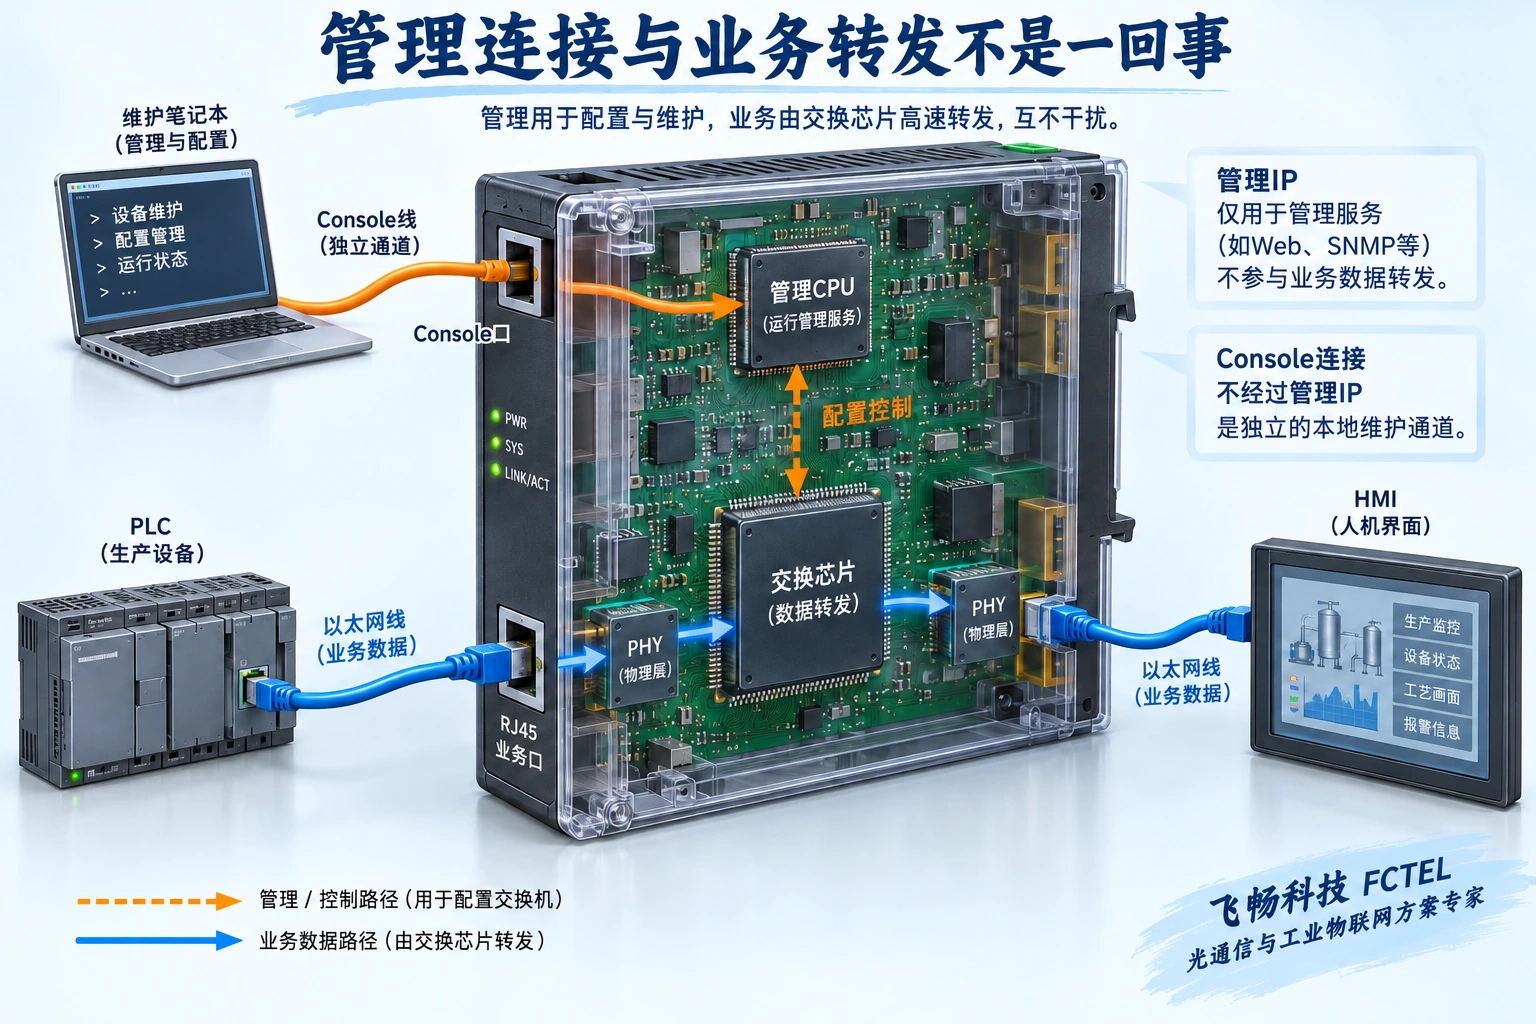
PLC把数据送给人机界面时,业务通常经过交换芯片转发;维护人员打开管理网页时,访问的是设备的管理服务。这是两件事情。二层交换机即使没有供管理员使用的IP地址,也可能正常转发业务;给交换机设置管理IP,也不等于给所有终端分配了地址。
管理可以走专用Console接口,也可以走网络上的管理地址。Console是一种本地管理通道,即使接口长得像RJ45网口,也不能按以太网口处理。其电气定义、线缆及串口参数必须依据手册。网络管理则要求电脑与设备之间有正确的地址、VLAN和访问路径;跨网段时还要考虑网关、路由与策略。
二、在改参数之前准备一条退路
先记下型号、硬件版本、固件版本和端口接线,把能导出的现有配置保存到电脑。确认恢复管理的合法方法,再进入维护窗口。不能为了寻找未知地址,直接把生产设备恢复出厂;这可能同时清掉VLAN、环网角色、认证和上联配置。
新设备最好先在隔离测试环境中调试。电脑关闭不需要的网卡连接,使用已知正常的线缆和匹配电源,按型号说明完成首次登录。修改管理IP之前,先在地址台账预留新地址,确认没有冲突,并知道电脑随后应怎样访问新地址。若还要更改管理VLAN,先保证新的管理路径成立,避免一保存就把自己关在门外。
三、用端口表把VLAN讲明白
VLAN是虚拟局域网:在同一套物理交换设备上,把二层通信划分为不同逻辑范围。可以把它理解为给帧分组,但不是给网线增加一堵物理墙。普通终端发出的帧往往没有VLAN标签,交换机需要根据入口规则判断它属于哪组,再按照该组的转发范围处理。
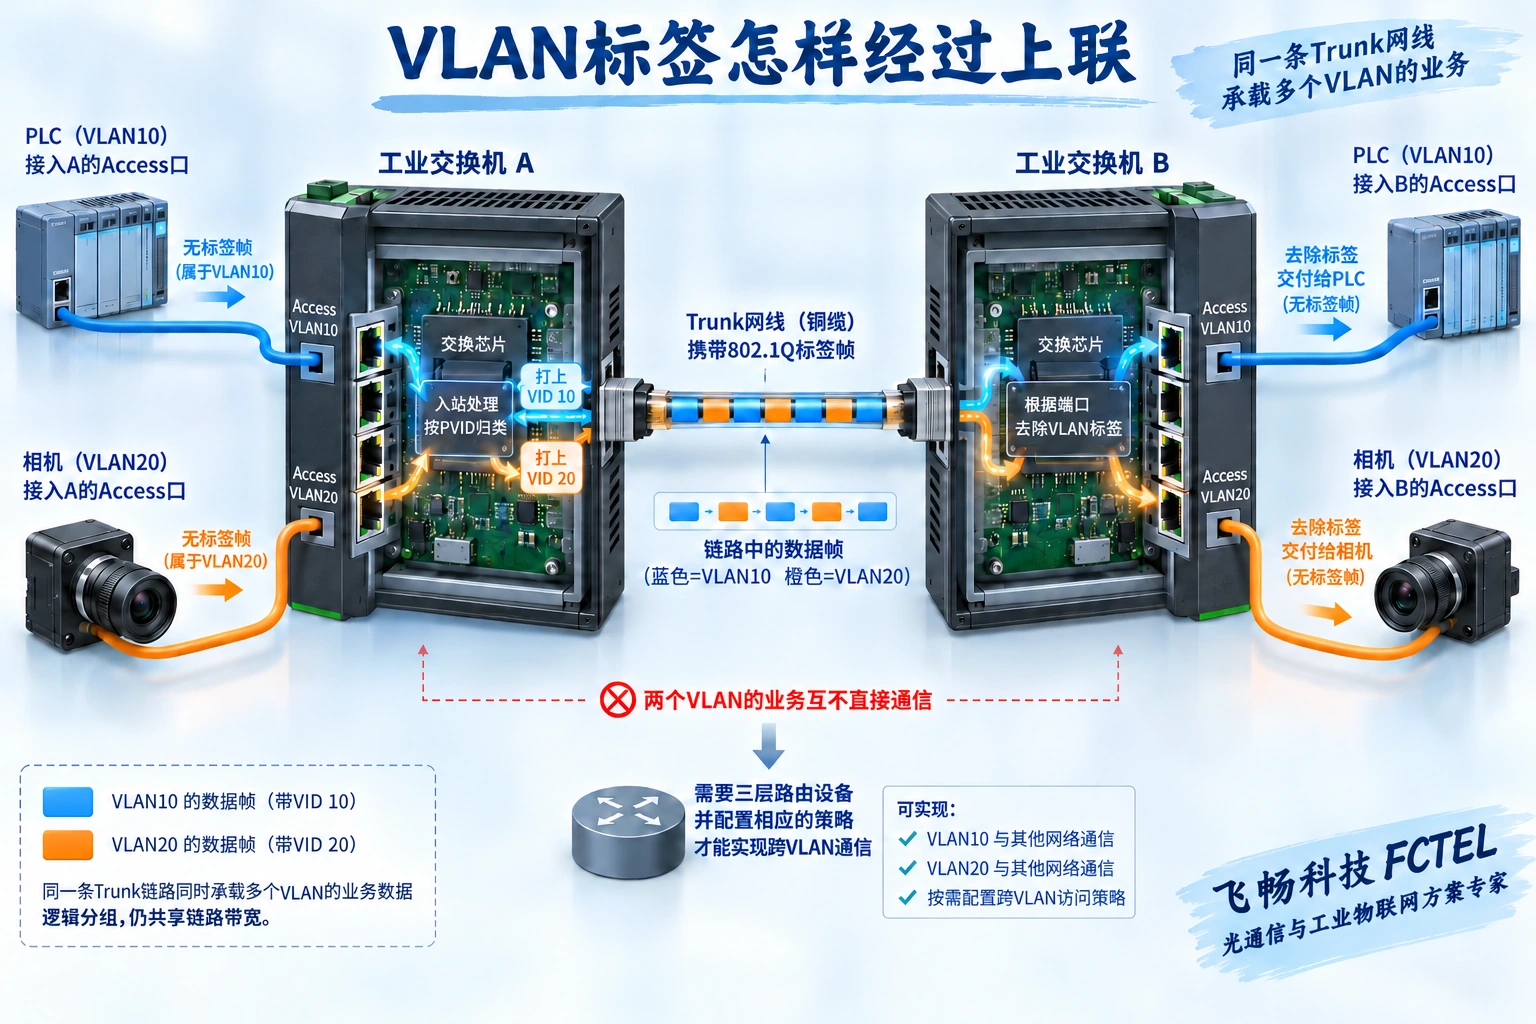
假设PLC属于VLAN10,相机属于VLAN20,编号只是教学示例。终端接入口可按设备规则设置为Access,即接入单一VLAN;交换机间的上联若要承载两组业务,可设置为允许相应VLAN的Trunk。Trunk上的标签帮助对端知道帧属于哪一组,在送给不识别标签的终端时再按出口配置去掉标签。
PVID是端口对某些无标签入站帧的默认归属编号。它不是“放行全部VLAN”的开关,也不单独决定出口是否去标签。有些设备用成员端口、Tagged和Untagged来表达同样的工作过程。需要同时核对入口归属、允许列表和出口标签,而不只是创建两个VLAN名称。
四、能互通与应该互通要分别验证
同一VLAN内的二层路径正确,不代表不同VLAN自动互通。如果PLC与上位机被划进不同网段,可能需要路由器或具备相应三层功能的设备。反过来,一旦存在路由,原本分组的业务也可能相互访问,需要进一步设置访问策略。VLAN不是加密,也不能替代账号权限和安全边界。
首次登录后更换默认凭据,按型号支持选择HTTPS、SSH等安全管理方式,并限制允许访问的来源。HTTP和Telnet不提供同等级的传输保护,不能因为都能远程登录就称它们同样安全。不把生产管理入口直接暴露到公网,远程维护应走经过授权的安全接入方案。
五、功能逐个启用,配置真正保存
冗余链路要先规划保护协议,再闭合拓扑;没有防环机制的普通二层环可能产生广播风暴。视频组播要同时考虑接收者和查询器;优先级功能要结合拥塞目标。不要为了“功能用全”同时打开所有开关,每项功能都应有要解决的问题和验收办法。
很多设备区分运行配置与启动配置。点击应用可能只是立即生效,断电重启后未必保留。按手册完成保存、导出与版本标记;只在允许的测试环境或维护窗口验证重启后的持久化。固件升级还要核对版本兼容、配置迁移和恢复方式,不在业务高峰尝试未知升级包。
六、用真实业务交付,而不是只看端口灯
先检查管理电脑仍能访问、非授权来源不能随意修改;再检查端口协商状态、VLAN成员和上联标签;最后让PLC与上位机进行真实请求响应,让相机持续发送目标视频。Ping只是其中一个工具,不能代表组播、吞吐和业务时序全部正常。
变更前后记录错误帧、丢弃和流量增量。若失联,先沿预定管理通道查看状态并回退,不连续盲改多项参数。交接时留下端口用途表、管理地址、VLAN表、保存位置、固件版本与回退条件,这些比一张“登录成功”的截图更有价值。
飞畅的万兆4光千兆8电三层交换机产品页列有Console、HTTPS、SSH和配置导入导出能力,可作为需要多种维护通道时的选型参考。实际菜单和命令仍须按交付型号及固件确认,不能把该产品支持的功能推广为所有网管交换机的统一操作方法。
资料:飞畅网管交换机产品详情、VLAN入口与出口规则说明。第三方资料用于核对通用机制,不作为飞畅命令手册。配图为通用原理示意,非实测或实物照片。


