

先看结论
先把“安全”变成可以回答的问题
现场交换机一边连接PLC、HMI和采集系统,另一边可能连接维护电脑或上层网络。安全测评要回答的不是设备名称够不够“工业”,而是谁能够改它、哪些设备可以互通,以及错误配置或故障会不会中断关键业务。检查应围绕真实连接关系和实际固件,保留能够重复验证的证据。
网络安全测评和高低温、振动、电磁兼容等可靠性试验,也不是同一件事。前者看访问、配置和通信边界,后者看规定物理条件下的表现;产品列出工业环境指标,不能证明它已经完成特定网络安全认证。普通现场核查也不能自动称为某项正式合规测评。
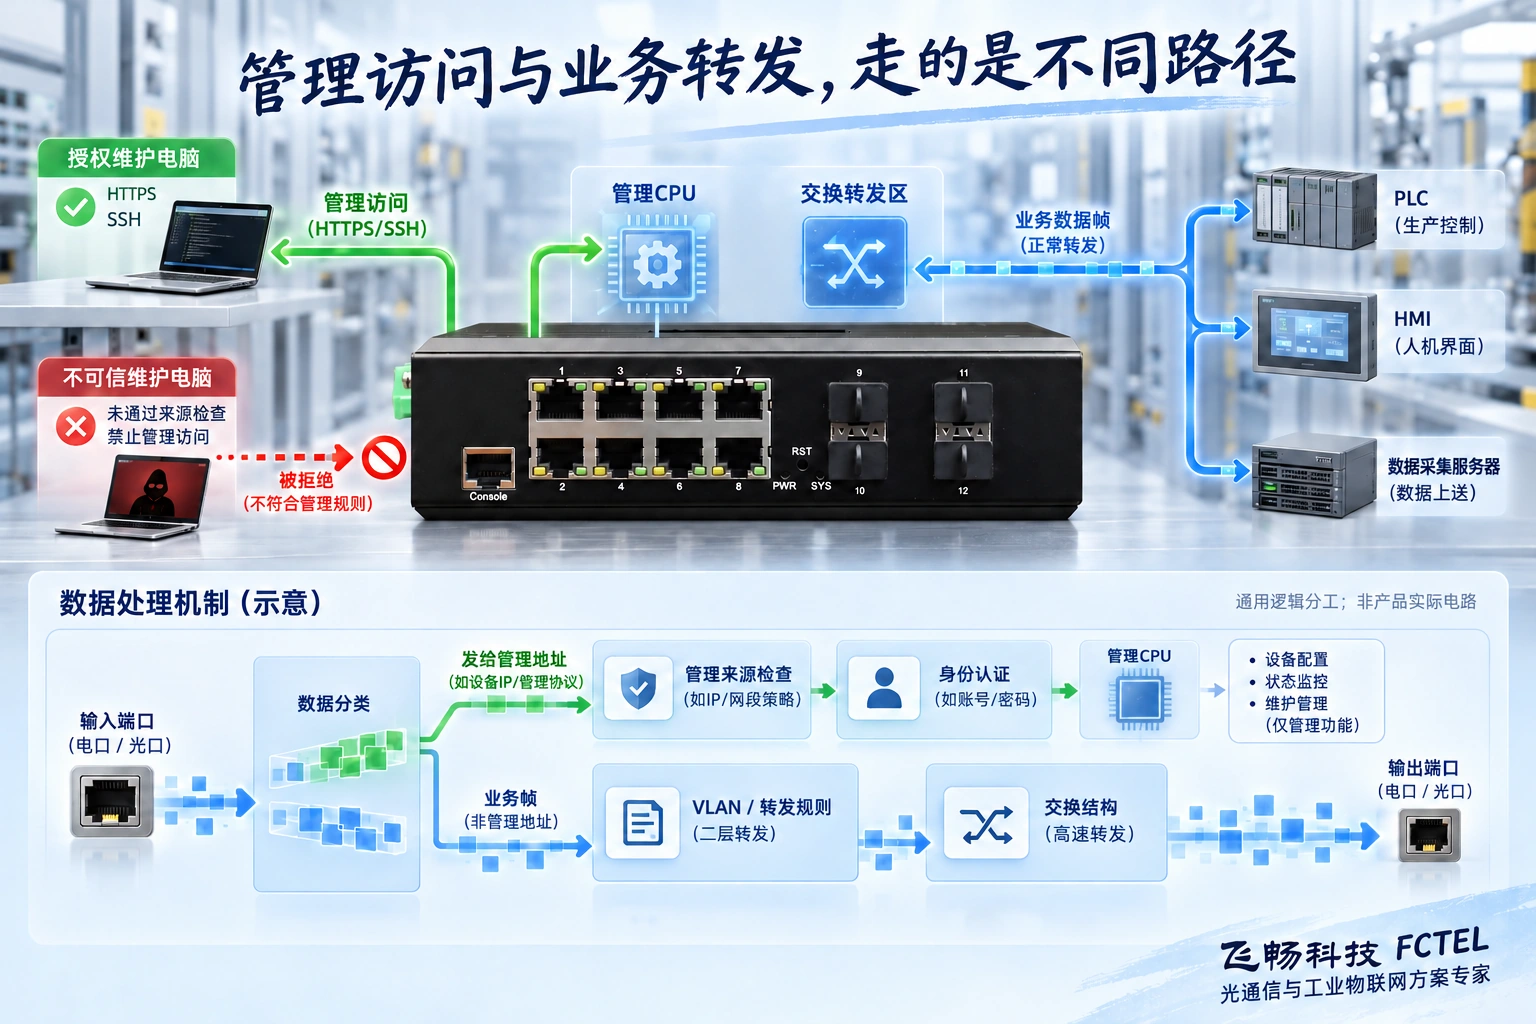
管理面与转发面,工作对象不同
管理面是访问设备配置、状态和日志的入口,例如Web、SSH或SNMP。转发面则处理终端之间的业务帧,让PLC、HMI或服务器交换数据。两类报文可能从同一个物理口进入,但设备的逻辑处理路径不同:发给管理地址的报文进入管理服务,普通业务帧按对应转发规则去出口。
因此,业务通信正常不证明管理入口受到正确限制;管理页面用了HTTPS,也不证明PLC业务被加密。测评需要同时看“能否访问或修改设备”和“能否通过设备到达不该到达的区域”,不能用登录成功或ping通其中一项代替全部结论。
先画边界,再核对资产和责任人
列出交换机、固件版本、管理地址、业务口、上联、维护来源和负责人,并在网络图中标出它们属于控制、采集还是维护区域。图里的线应能在现场找到,端口标签应能与配置对应。资产和边界不清楚,扫描出来的告警就很难判断属于谁、影响哪里。
还要把临时维护电脑、无线接入和新增摄像机纳入图中。一根临时网线可能接通原来分开的区域;一个管理地址也可能被不必要的网段访问。测评范围应写清具体设备、接口、时间和测试条件,其他区域不能因为“没发现问题”就被顺带判定安全。
检查账号,不只问默认密码改没有
账号核查要看人员职责与权限:查看状态的人是否必须拥有修改配置权限,设备离岗或交接后账号怎样停用,默认或共享凭据怎样管理。身份认证是确认谁在访问,授权是决定他能做什么,二者不能混成一个“登录正常”的检查项。
实际支持哪些账号分级、认证服务及日志字段,需要查看型号和固件。飞畅产品2241的公开功能包括多种管理方式、认证相关功能及访问规则,适合把这些能力逐项列成核对项;产品页有某个功能名称,不代表当前交付设备已经按项目要求配置或通过验证。
管理协议要与来源限制一起检查
HTTPS和SSH能够保护相应管理会话的传输,但还需核对启用的版本、凭据或证书以及允许的访问来源。SNMP是常用监测协议,不同版本的认证与保密能力不同。存在相应安全版本时,应结合实际支持和监测系统选择,并确认旧的、不需要的管理入口是否已关闭。
来源限制可以减少不必要的管理暴露,不过规则还要覆盖真正使用的接口和协议。测试时分别从允许与不允许的维护位置验证:允许人员能完成所需工作,非授权位置不能进入对应管理服务。同时确认配置保存后、重启后仍保持该结果,不能只检查一次临时会话。
VLAN划分广播域,跨区许可仍需规则
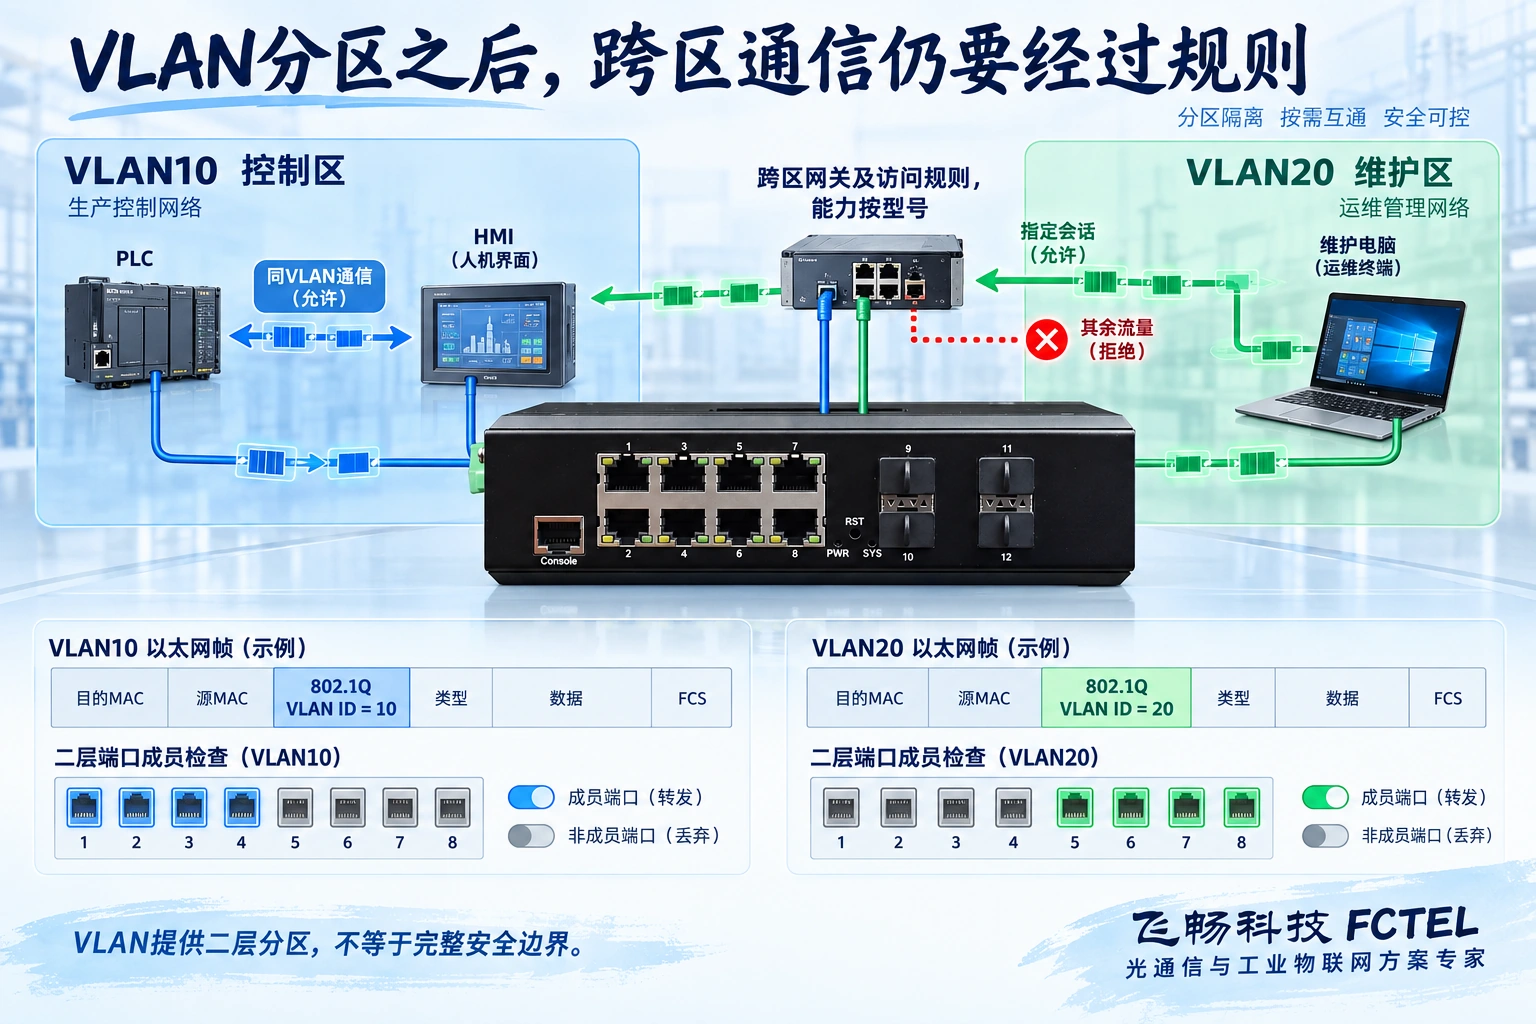
VLAN是把二层网络分成不同逻辑广播域的方法。端口加入哪个VLAN、无标签帧归到哪里、上联怎样携带标签,都影响实际边界。它不是把线缆变成物理绝缘,也不是保证任意两个区域都永远无法通信。三层接口或外部网关仍可能把不同网段连起来。
跨区访问需结合路由、访问控制列表或合适的安全设备限制。ACL可以按支持的地址、协议等条件判断允许或拒绝;匹配位置、方向、规则顺序和默认动作都会影响结果。交换机支持ACL,不等于具备任意工业协议的深度检查或完整防火墙能力,更不等于已经配置正确。
假设维护区需要访问一台采集服务器,控制区PLC并不需要被所有维护终端访问。可以把所需来源、目的和服务写成通信矩阵,再验证允许项与禁止项。只证明两个VLAN之间不能ping通,不能推断其他服务都被拒绝;同样,允许一次维护会话,也不应顺手放开整个区域。
业务保护要看实际负载,而不只是功能开关
端口准入、地址绑定、风暴抑制和环路保护等能力,在合适配置下可以限制部分异常,但阈值或规则不匹配也可能影响合法通信。例如设备更换后MAC变化,旧绑定规则可能阻断它;限制广播过严,则可能影响需要发现或配置的终端。
验证前先记录正常业务的帧类型、峰值、周期和错误情况,再在合适的测试环境中检查规则影响。正式控制网络的可用性与安全目标应一起考虑。不要把默认启用更多限制当成更安全,也不要把测评简化成对生产设备无计划地施加高负载。
日志与时间,是复原操作过程的条件
日志至少应支持项目需要核对的登录、配置变化和关键状态,实际事件种类及保存方式依产品能力确认。不同设备的时钟没有对齐时,看见几个告警也难以判断先后。应核对时间设置、事件记录和集中保存机制,并查看重启或日志空间不足后的行为。
配置备份同样需要受控存放:备份可能含账号、地址和网络规则,不能因为它方便恢复就随意共享。整改前后保留版本和差异,记录谁改了什么;复测时才知道结果来自哪个具体变化,而不是偶然恢复。
产品能力不同,测评对象也不同
飞畅产品2241公开列出VLAN、ACL、系统日志和配置导入导出等管理功能,可以据此核对管理访问、跨区规则和恢复流程。是否满足项目要求,还要看实际硬件、固件和配置。官网展示的端口照片用于辨认产品,不能作为网络安全结果的证明。
飞畅mini五口非网管产品2262则主要用于小型以太网接入。其支持带VLAN标签帧传输,不代表提供可配置的VLAN边界或管理账号。对这类设备,核查重点应落在接入位置、物理端口、上游分区和外部控制措施,不能照搬管理型设备的检查界面与结论。
把整改和复测写到同一份记录里
一条有用的发现,应包括测试来源、目标设备或接口、实际行为、证据和业务影响。随后写明整改措施、负责人、时间及复测方法。这样才能区分“看到某个旧协议”“非授权区域确实能进入管理面”和“已经发生业务中断”这些不同事实。
配置调整或固件升级前先准备经过核对的备份与恢复流程,在合适的环境或维护安排中验证。完成后复查允许访问、拒绝访问、关键业务、日志和配置持久性,记录不能验证的条件。测评的价值,在于让边界和恢复能力可核查,而不是给一台设备贴上永久“绝对安全”的标签。
对照产品中心的实物照片
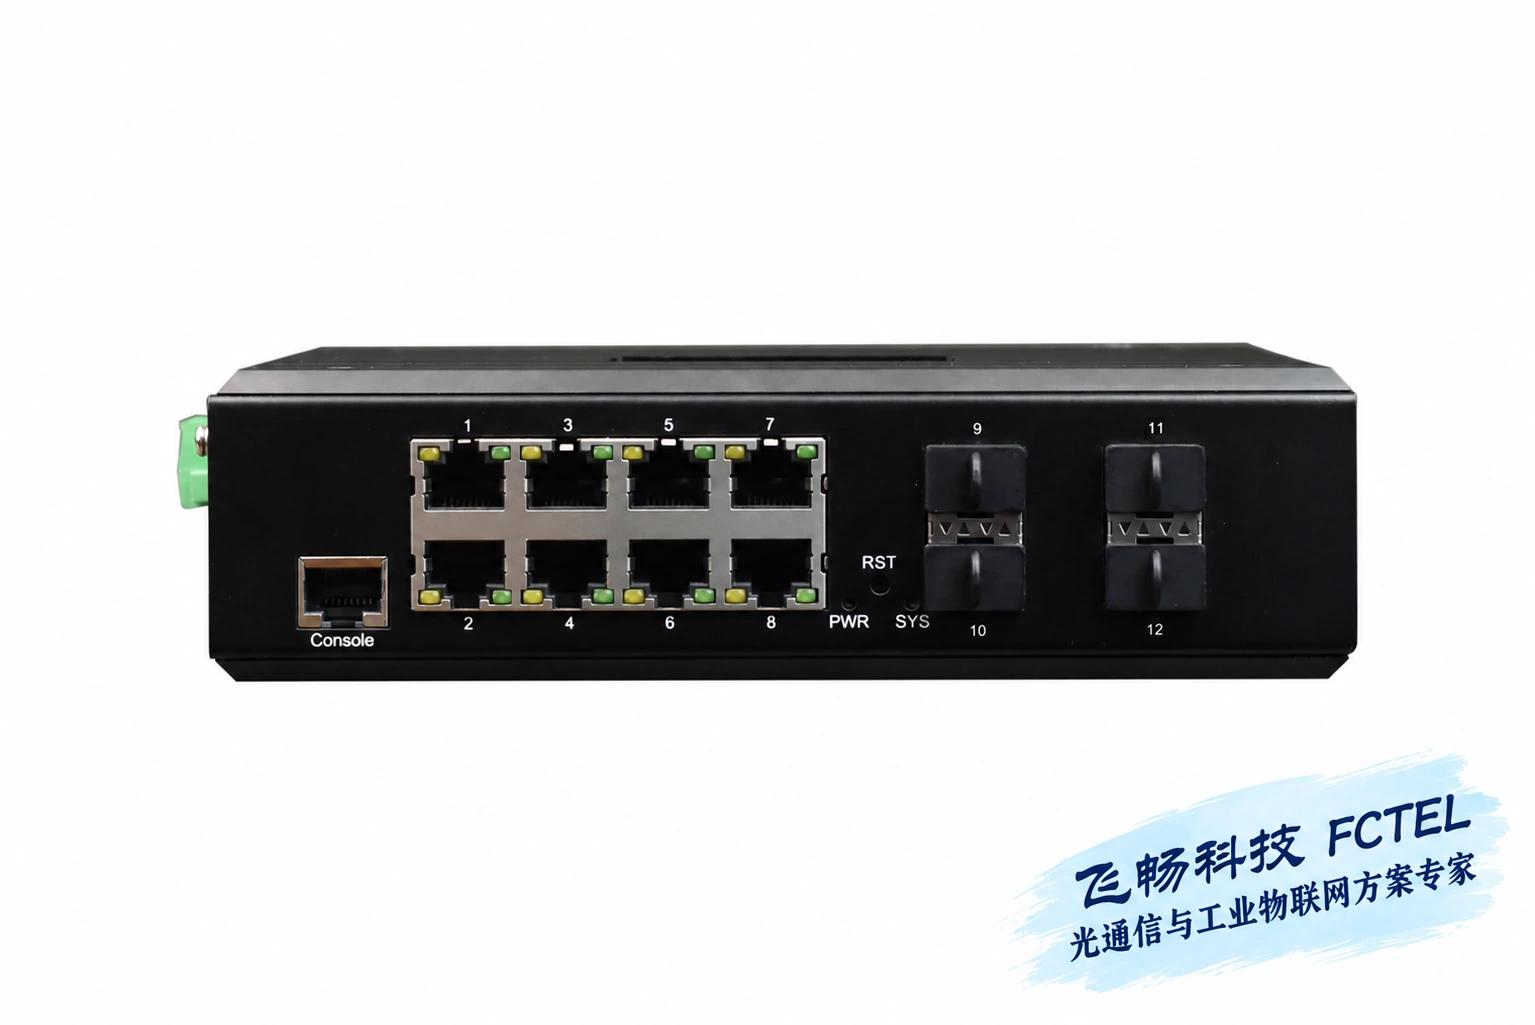
提供电口、可插拔光模块槽与Console;管理及安全特性按交付固件核对。官网原始照片,未重绘设备。
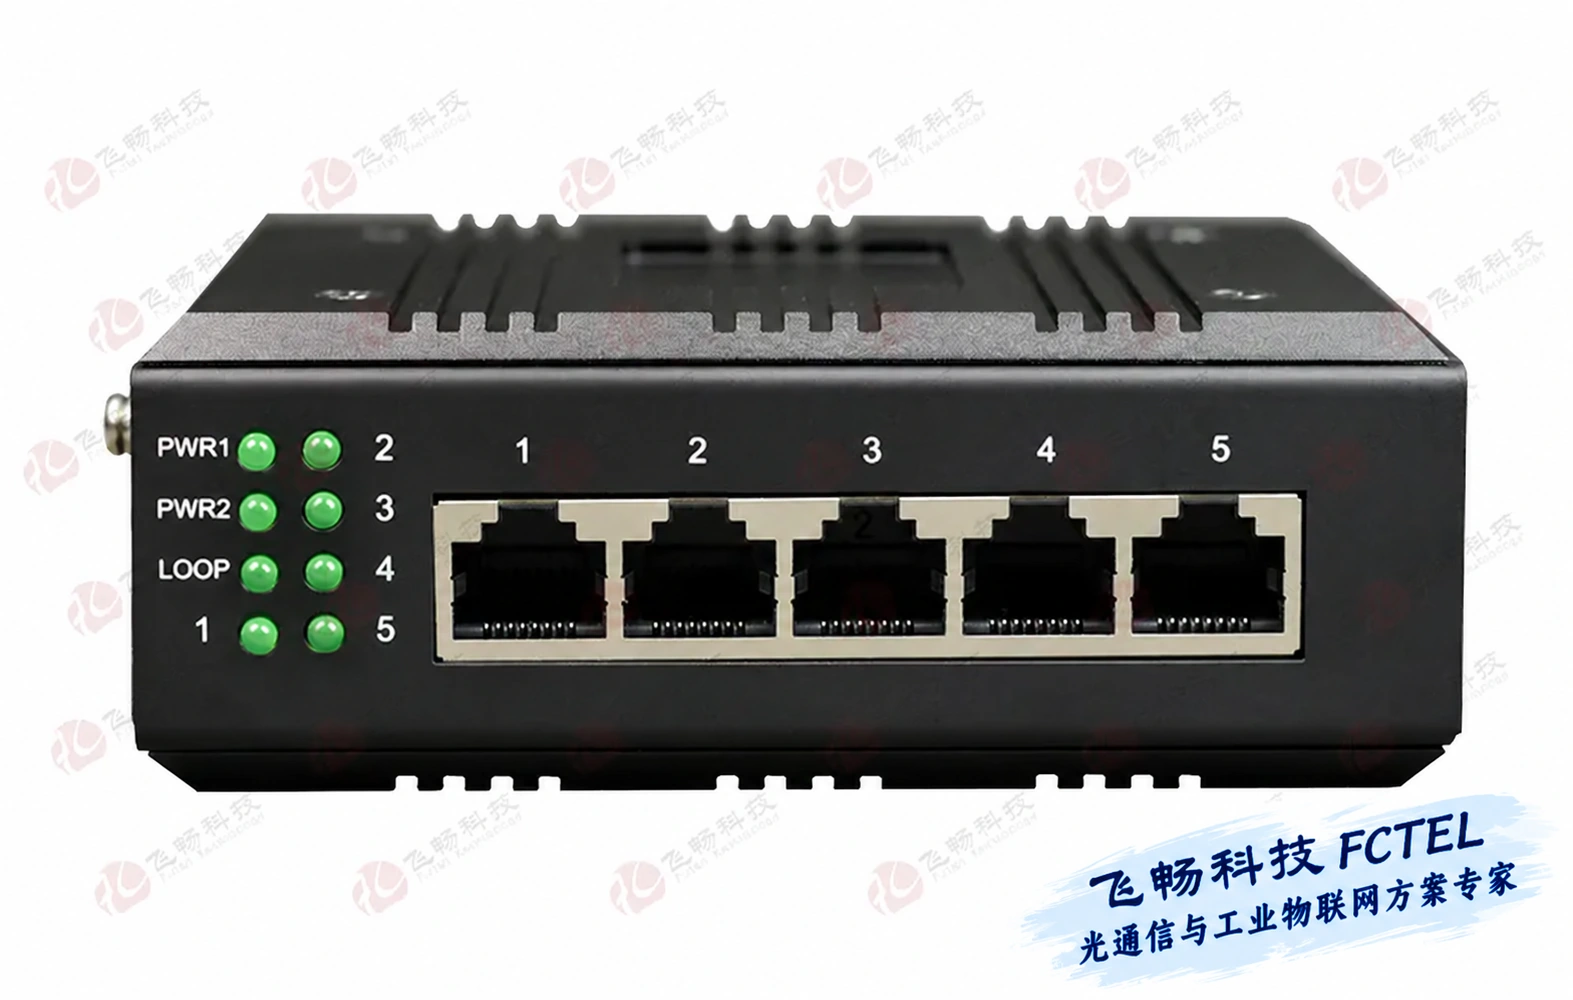
适合小型电口接入;支持带标签帧传输不等于可以配置VLAN隔离。官网原始照片,未重绘设备。
资料说明:配图为通用机制示意,经技术核对;标明型号的外观以官网照片为参考,其余剖视与器件不代表飞畅实物内部电路。不是实测波形或真实项目现场,接线和供电以交付手册为准。
核验资料: 飞畅万兆4光千兆8电管理型交换机(产品2241) 飞畅mini五口千兆非网管交换机(产品2262) NIST SP 800-82r3:OT安全指南 CISA:通信基础设施可见性与加固指南


