

收发器灯亮,只说明某种状态被设备检测到了,不代表从电脑到互联网的所有环节都正常。跨楼局域网能够互相访问却不能上网,应先定位数据在何处停止,再决定检查地址、交换机、光链路还是收发器。本文用一个假设的双楼场景说明,不把历史案例中的猜测当成通用结论。
画出真实路径,别跳过网关
假设B楼电脑经交换机、收发器B、光纤、收发器A和A楼交换机到达网关,网关再连接外部网络。网关是把本地网络流量送往其它网络的设备,光纤收发器并不承担这个角色。先确认这条路径是否与现场接线一致,是否还有VLAN、路由、防火墙或第二条上联。B楼两台电脑能够互通,最多说明它们之间的部分路径正常,不能证明跨楼通路或网关正常。把每个端口编号及两端型号标在图上,避免测试过程中把另一条业务线误认为目标链路。
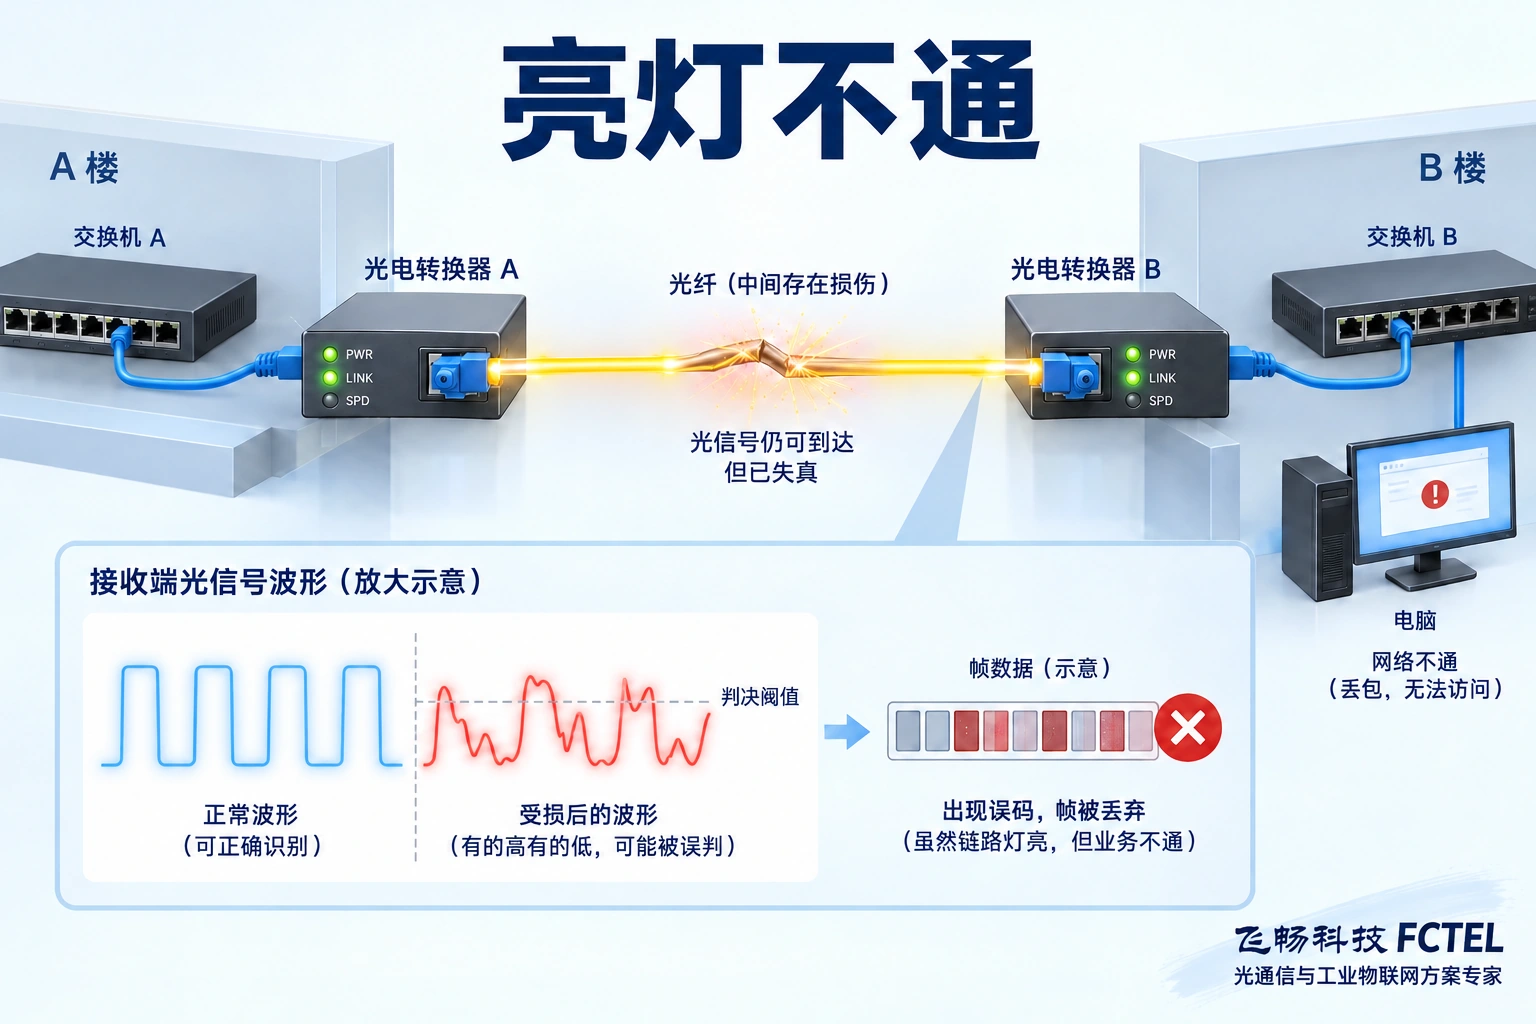
为什么有光仍可能没有有效数据
光接收器把到达的光转成微小电流,再由电路放大和判决。若噪声、失真或接收功率不合适,接收端可能检测到信号,却不能稳定恢复数据。指示灯显示什么,由设备设计决定:有的表示物理链路,有的表示活动,有的告警受故障透传影响。不能看到Link与ACT亮就排除光纤。检查双方接收功率、接口错误计数和日志,用已知正常短链路做对照。光功率在范围内也不代表一切编码、速率和波形条件都正确,因此它是证据之一,而不是整个链路的合格证书。
第一步:确认电脑的地址和本地条件
先记录IP地址、子网掩码、默认网关和域名解析设置。掩码决定电脑把哪些目标当成本地邻居,网关负责跨网段转发,域名解析负责把名字换成地址。三者作用不同。对比同网络的正常电脑,检查是否有地址冲突、错误静态设置或网卡问题。不要照搬别人的IP造成新的冲突。测试时可先访问明确的内网地址,再访问网关,再检查外部地址及域名,逐步区分问题。若外部地址可达但域名访问失败,调查重点与所有目标都不通时不同,没必要立即更换光纤收发器。
第二步:观察ARP,而不是凭偶发记录猜病毒
ARP是IPv4局域网中查询下一跳硬件地址的机制。电脑知道网关IP后,通常要先得到对应MAC地址,才能在本地以太网上发帧。偶尔得到MAC并不能单独证明链路健康,也不能证明有病毒。旧记录、单向通信、重复地址或交换机状态都可能造成困惑。先记录现象,再在许可的维护流程中刷新记录并观察请求和响应是否跨越链路。比较正常终端的结果,注意同一网关在不同路径下的实际部署。若怀疑安全问题,应收集抓包和设备日志交给安全人员,不把“上不了网”直接解释为ARP攻击。
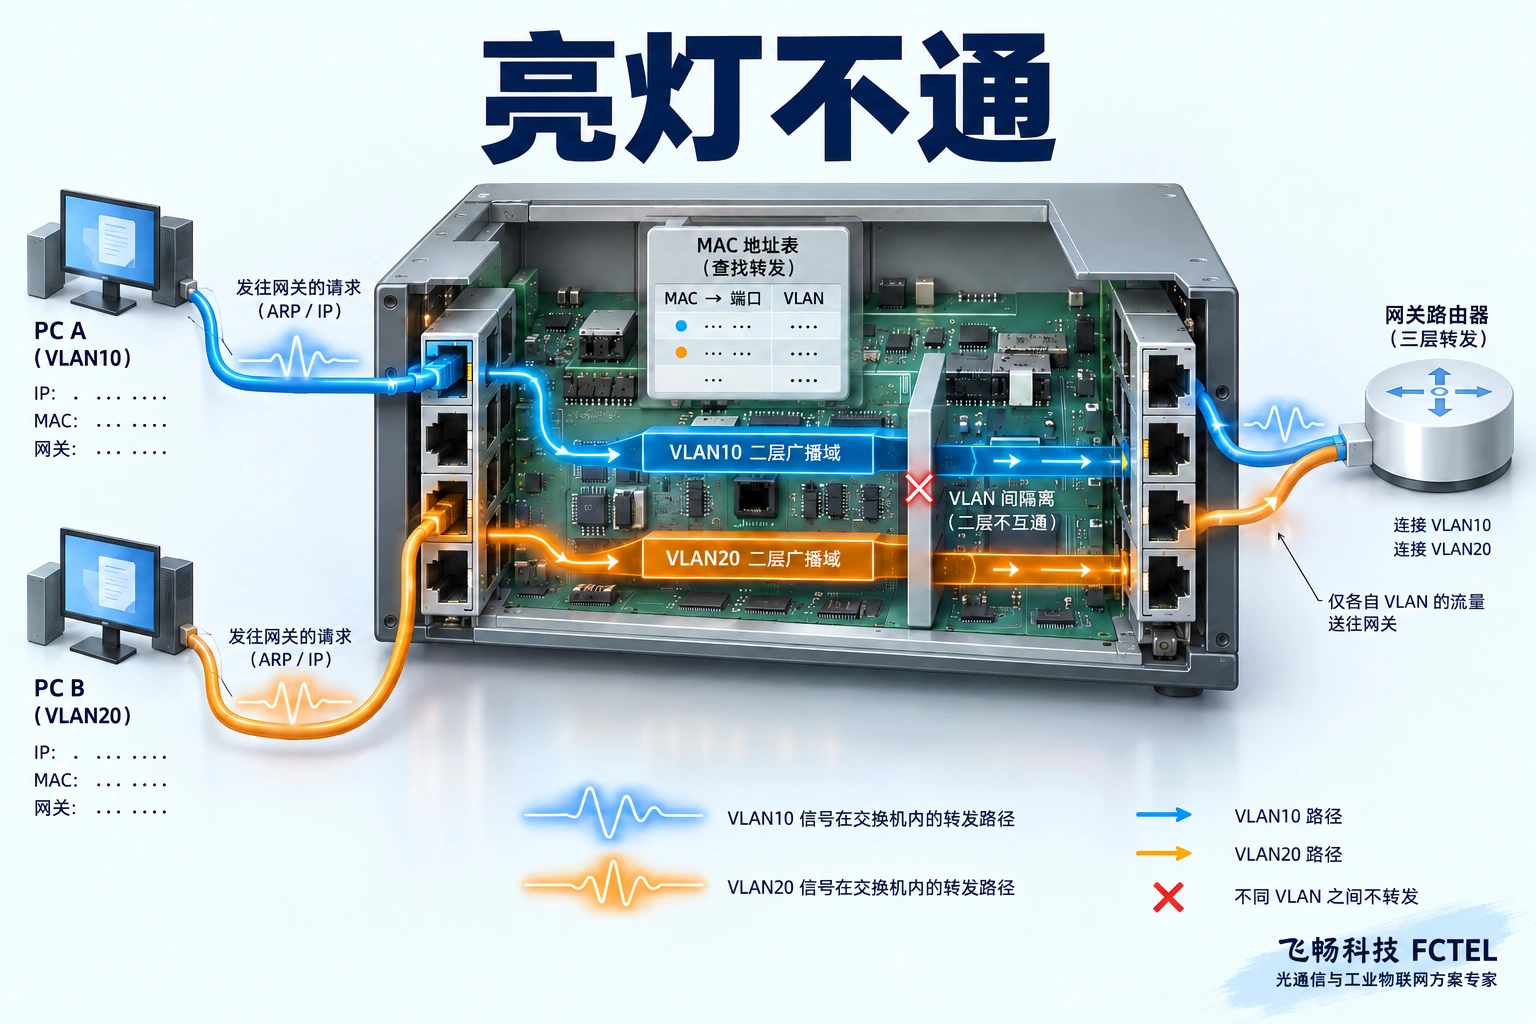
第三步:检查交换机转发和VLAN边界
交换机通常根据目的MAC把已知单播帧送到相应端口,VLAN则把同一设备上的网络划成逻辑隔离范围。B楼内部能通而跨楼不通,有时是上联端口的标签、允许列表或接入口配置不一致。查看两端对应VLAN和端口状态,确认业务是否应该带标签通过。管理页面能登录,也不意味着业务VLAN配置正确;管理流量可能走另一条逻辑通路。未经许可不要关闭隔离或把所有VLAN放通来试运气。先保存配置,核对设计和正常端口,限定变更范围,并准备恢复方案。
第四步:分段替换,保留可比较条件
在维护窗口,先用已知正常终端与短网线测试A楼对应端口,再沿路径逐段推进。若A楼本地正常、B楼异常,可以把问题范围缩小到跨楼部分及其配置,但仍要检查测试终端是否保持同等设置。替换收发器时核对速率、光口和配对规格,不是随便拿两只外形一样的设备。每次只改变一项,记录前后结果。原文把两只设备一起换掉后恢复,并不足以确定究竟是哪只坏了,也不能完全排除电源或接头被重新插牢的影响。科学排障要承认这些尚未分离的变量。
一个完整的排障记录如何写
可以写成:某时段B楼内部访问正常,网关探测失败;A楼同VLAN测试终端正常;两端光功率和错误计数已记录;更换指定短跳线后结果不变;更换某端兼容设备及保留原电源后恢复。这样的记录让别人能够复现和追问,比“收发器坏了,已换好”信息更多。若只有整体替换的结果,也应如实写明更换了哪些组件,暂不能区分根因。排障不是为设备找罪名,而是建立现象、动作和结果之间的证据链。图中信号与VLAN过程为解释用示意,不是对现场拓扑的诊断。
恢复网络之后还要验证应用
最后重新测试跨楼的两个方向、网关、域名解析和用户真正需要的业务。文件传输、视频流或工业软件有不同的连接、负载和超时要求,单次Ping成功不能代表全部恢复。观察一段覆盖原故障条件的运行时间,确认错误计数、重连和告警是否持续。保留原设备和配置,标明待检测,不要未经分析立即报废。用户最关心的是稳定可用,而不是灯变成绿色。按层次逐步检查,可以避免误改网关、安全策略和业务隔离,也能减少反复换件却找不到原因的情况。


