
FIBERIOT / 工业通信
Belden于2026年11月19日发布OT网络产品与软件更新公告,涉及工业线缆、设备固件、交换机冗余、网络接入控制及光纤连接产品。对现场工程而言,这些变化分属不同的链路和管理边界。把它们一起称为网络韧性,并不代表一项更新就能代替全部验收。以下事实依据厂家原始公告,工程解读由飞畅独立撰写,不暗示飞畅参与或拥有对应产品能力。
01新闻事实:更新覆盖多个层次
Belden官方公告日期及此次宣布的事件日期均为11月19日。其中,Belden OS面向其下一代5G无线与防火墙设备管理生态;HiOS介绍HSR多环相关软件能力;Belden NAC更新列有7.1.0、7.0.0和6.6.1版本,涉及漏洞修复、组件与系统平台更新,并提到802.1X认证原生支持TLS 1.3。
公告还列出线缆品牌整合、轨交耐火以太网线缆及面向亚太的光纤连接产品。本文不据此推断全部地区、全部旧型号和所有软件版本都能获得相同功能,也未取得独立性能或项目测试报告。涉及后续计划的能力,不能写成今天已经交付;具体适配范围须以对应发布说明和型号资料确认。
02工程解读:先把接入身份与数据业务分开
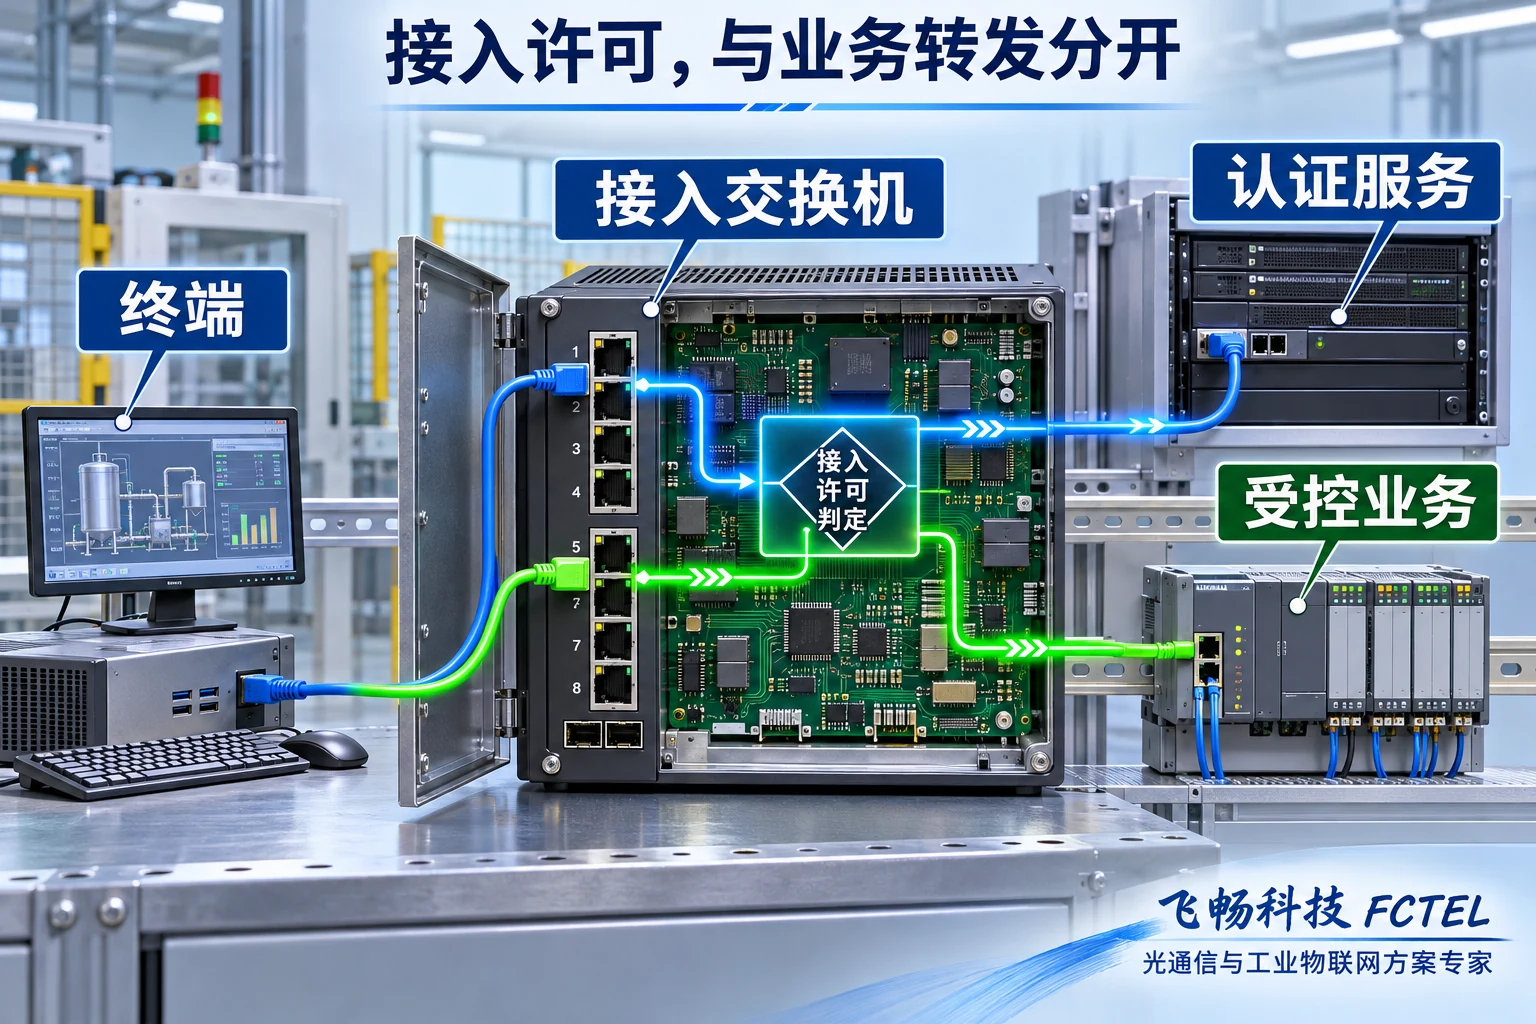
以采用802.1X的接入网络为例,终端、接入交换设备与认证服务承担不同角色。终端提出认证信息,接入设备承接认证交互并执行相应接入决定,认证服务依据身份与策略给出结果。身份流程与随后受控业务转发有关联,却不能画成同一条无条件畅通的数据线。
在常见受控端口模型中,未获授权时并不意味着所有认证交互都被一并切断,否则终端无法完成后续认证。另一方面,认证通过后开放哪些业务、分配什么权限,仍取决于实际策略和设备能力。不同型号的旁路、访客或故障处理行为不可凭通用示意图推断,需要核对部署方案。
工业现场还有无法直接完成这类身份交互的旧设备。是否采用其他接入方式、怎样限制权限,应在项目中明确设计,而不是将办公终端策略直接套用到所有PLC和仪表。上线前应列清设备身份、管理者、允许业务、失败行为和恢复方式,减少策略变化引发的非预期停机。
03TLS版本更新不等于全部业务已经加密
公告提到认证中的TLS 1.3支持,这属于特定认证链路和软件实现的能力信息。它不能直接证明PLC过程数据、串口采集报文或所有以太网帧都因此获得端到端加密。身份确认、接入控制和业务机密性,是需要分别确认的三个问题。
若部署基于证书的认证方案,应核对终端、认证服务、信任链、证书有效期及双方支持的实际组合。只有一端升级,不能证明协商结果已经符合预期。日志应能帮助区分证书不被信任、时间条件不满足、身份策略拒绝与普通链路中断,不宜把所有失败都归为网线或交换机故障。
验证时可以在授权台架中使用明确的通过与拒绝场景,观察认证结果与可访问业务是否一致。禁止访问的路径应被限制,必要业务在正确身份下应能工作。测试结论写清软件版本、证书条件与策略,不把一次成功认证扩展成整套系统已经安全的结论。
04冗余解决通路问题,认证解决接入问题
厂家把交换冗余与接入控制放在同一份公告中,并不意味着两者的故障域相同。冗余机制关注某些路径或节点失效后能否继续传输;接入控制关注谁在什么条件下被允许进入哪些业务。链路有替代通道,不能证明身份服务也有对应的可用性设计。
反过来,身份认证成功也不能证明网络具备冗余或应用数据持续更新。项目应分别检查物理连接、协议支持、策略分配和业务结果。对于HSR、PRP等特定冗余组合,还要核对准确型号、固件和拓扑角色,不能只看“支持冗余”的总称,更不能根据新闻摘要自行拼接未经验证的多环方案。
假设某终端沿备用路径恢复通信,应继续检查它的授权状态、会话处理和应用有效更新。业务端可能仍在显示旧值,或需要重新建立上层关系。网络重新收到帧只是一个观察点,不足以证明整个生产过程已经恢复。需要的确认依据,应由控制和运维人员共同约定。
05升级前备份,升级后核对状态迁移
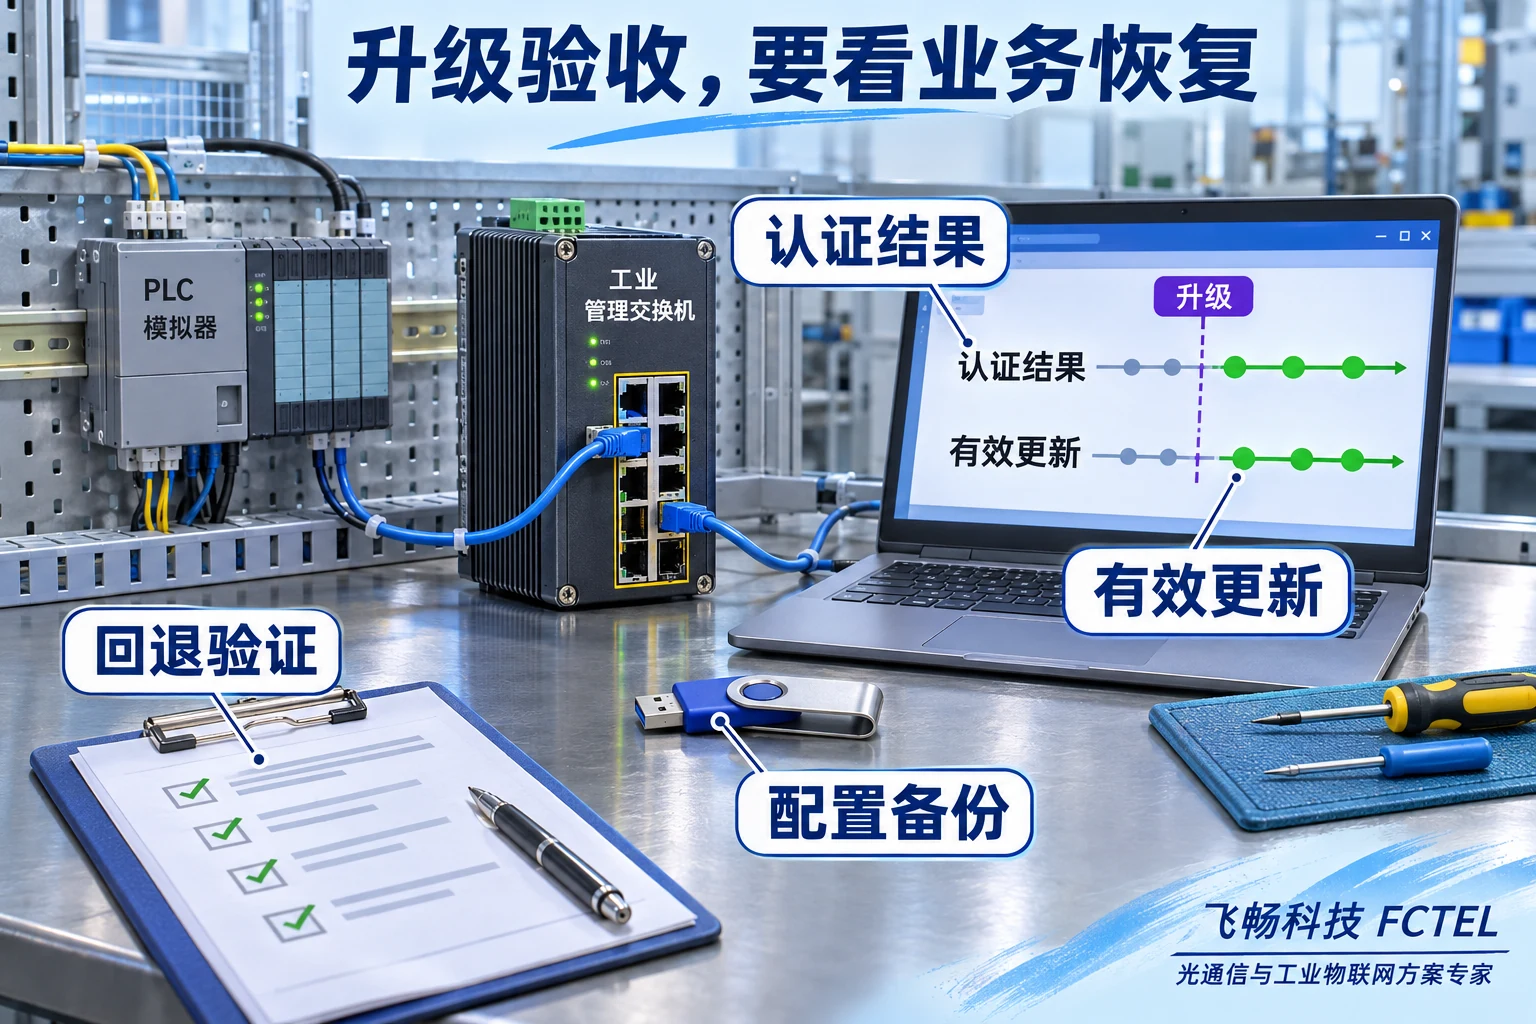
固件和NAC升级不仅要看安装完成,还应保存配置、版本、证书依赖与适配清单。先核对厂家说明中的升级路径和回退条件,再在代表性设备上验证。不同版本间的配置转换、证书处理和接口变化,不能靠“文件能导入”就认定全部无误。
在受控维护窗口内,记录升级前后终端清单、认证决定、授权范围和业务更新状态。可以分别观察正常终端、应被拒绝的测试终端、认证服务不可达与设备重启等条件下的行为;具体故障处置必须按既定设计执行,不能为追求不断线就随意扩大访问权限。
回退也应验证配置和业务,而不是只确认旧固件能启动。某些软件数据结构或配置格式可能发生变化,是否允许降级需按发布说明判断。将备份、变更步骤、成功条件与回退触发条件提前写清,可以让升级过程更可审查,也减少现场临时判断造成的影响。
06应用建议:按层建立交付证据
线缆与光纤连接需要核对介质、端接、环境和链路质量;交换冗余要核对协议角色和故障路径;接入控制需核对身份与授权;应用层还要核对数据有效性和业务恢复。这些证据可以互相补充,但不能互相替代,也不能把某一种产品的能力默认扩展到整张网络。
此次更新的新闻价值,在于厂家把物理连接、软件维护与接入管理放在同一套OT网络建设讨论中。现场采用哪一项,仍应回到已有系统的实际问题与型号边界。飞畅建议先明确要解决的故障、验证点和允许的变更范围,再讨论采购或升级,让新闻中的功能描述对应到项目中的具体、可重复的验收行为。
新闻来源与日期
Belden官方公告,2026年11月19日,公告发布与此次宣布事件日期相同。新闻事实归来源,分析与配图由飞畅独立制作;能力范围以具体版本与型号资料为准,不暗示飞畅参与或第三方认可。


