

FIBERIOT / 工业通信
生产网络要限制未经允许的跨区通信,首先得知道设备之间正在交换什么。Cisco于11月10日介绍Cyber Vision 5.6,将策略仿真列为当前能力,并把完整策略执行安排在后续阶段。对工程团队来说,值得立即落实的工作是把真实通信关系和拟定规则对照起来,找出误拦、漏放和验证范围中的空白。
01新闻事实与时间边界
Cisco官方博客于2026年11月10日发布版本介绍,明确表示分区策略仿真已普遍可用,完整策略执行计划于2027年初加入。官方给出的流程是先根据已观察资产及通信流提出分组和策略建议,再由团队用实际流量仿真,确认哪些通信会被放行或阻止,最后在支持的工业以太网交换机上实施策略执行。公司还介绍了界面和资产信息方面的更新。
这些表述来自厂商版本公告。当前仿真阶段和未来执行阶段的交付状态需要分别阅读,不能因页面同时讨论两者,就推断当前所有设备已经具备完整执行能力。下文是飞畅独立工程解读。图示采用通用PLC、交换机和观察工作站,不是Cisco界面、产品实测,也不表示飞畅参与该版本开发或兼容认证。
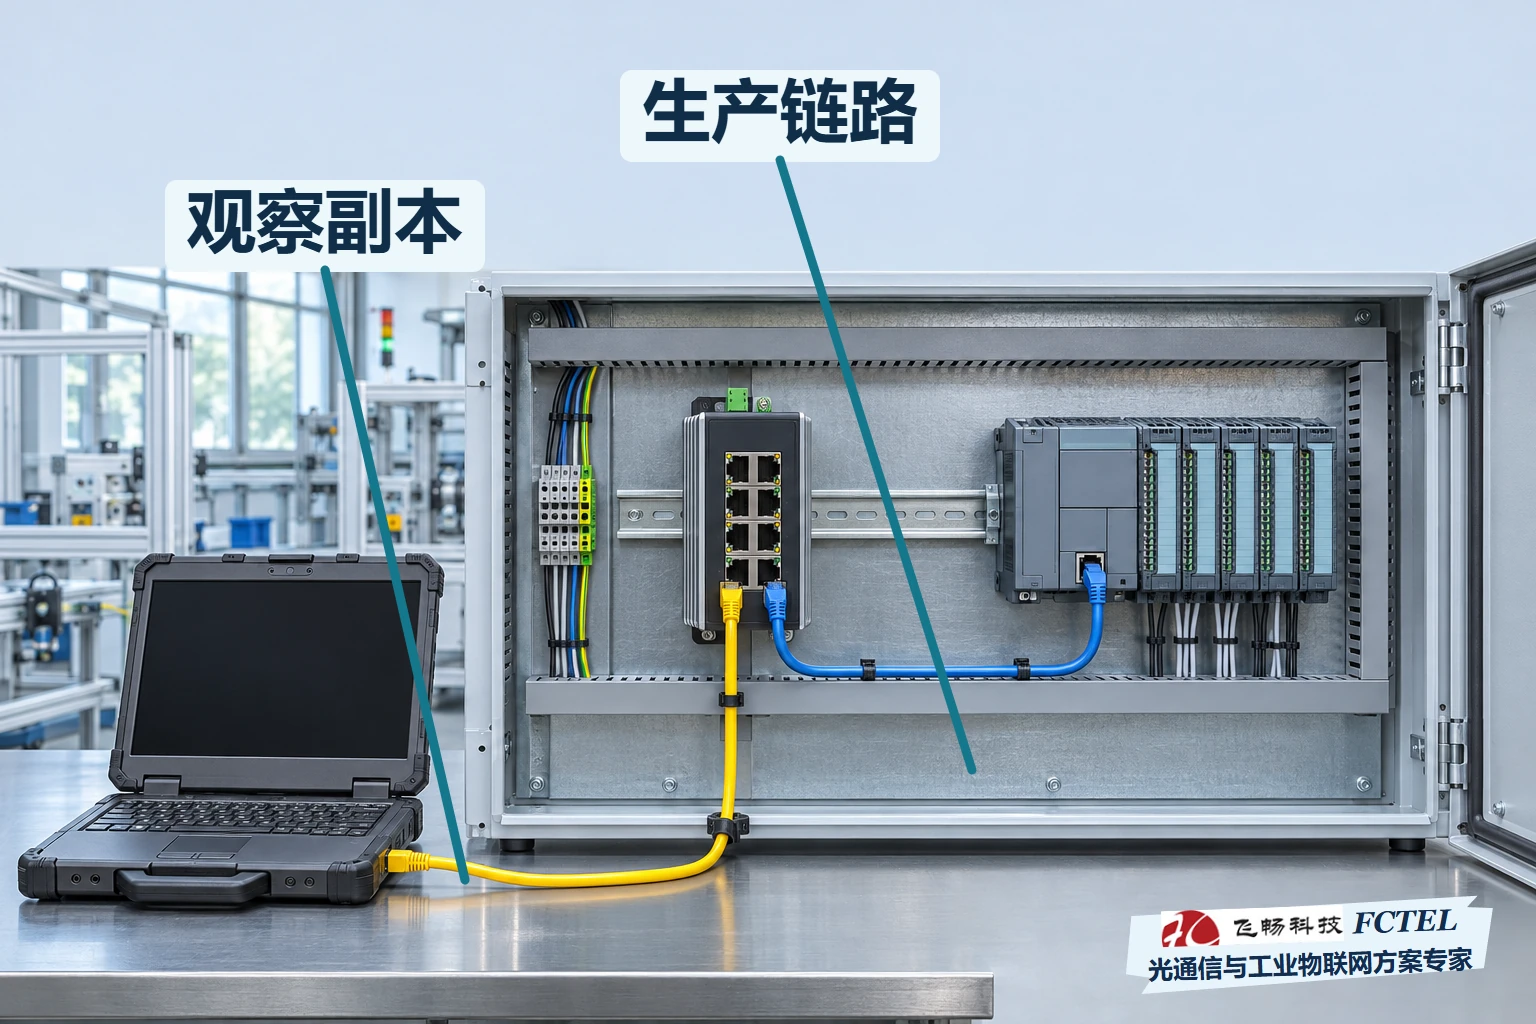
02飞畅解读:被观察到的流量只是证据起点
设想一个泵站控制柜。PLC持续与远程采集模块交换工艺数据,操作站定期读取状态,维护电脑只在获准检修时连接。观察系统在正常运行的一天里,可能很容易发现前两类通信,却完全看不到维护电脑,也看不到几个月才执行一次的备份恢复。如果只按这一天的已知流量生成规则,得到的可能是一份“日常运行可用”的草案,距离覆盖整个生命周期还有空白。
因此,给规则添加依据时,要把操作目的写清。某条流来自哪台设备,去往哪个实际地址和服务,在哪个工况下需要,是否允许主动发起,返回方向怎样处理,都应该能对应到现场记录。一个端口号相同,不代表所有设备都有相同访问权限。地址或资产标签变化后,规则匹配对象也可能改变。分组建议帮助整理现象,最终边界仍需由了解生产流程的人核对。
有些通信还承担时间同步、名称解析、地址分配或设备发现。它们不一定直接显示为“读工艺量”,却可能是业务成立的前提。观察和验证时,列出这些依赖所在设备和路径。不能因为某服务的报文很少,就把它当成无关流量删除。也不能仅凭界面上连线很多,就把整个区域都放入一个无限制规则。
03仿真比较的是规则判断,执行改变的是真实转发
仿真可以把拟定策略应用到观察到的流量特征,报告某条通信在这些规则下将得到怎样的判断。此时实际网络可能仍按原配置转发。工程师看到一个“应阻止”的仿真结果,应该记录它的源、目的、服务、规则命中和观察时刻,而不是直接宣称现场通信已经被隔断。这个区别决定了验收动作。
用一个假设例子。操作站A需要读取PLC B的状态,维护电脑C只有在维护窗口才允许访问B。草案只允许A的指定业务,把C列为不允许。将一份已知正常运行记录和一份维护记录分别送入仿真,确认A命中允许,C在普通工况命中不允许。若A的合法返回被错误归到另一个区域,就需要先修正分组或会话规则。例子中的字母只用于说明,不对应某厂商固定策略语法。
后续若实际启用执行,应在获准的隔离测试环境和指定维护窗口验证设备的真实转发。发送同一类可识别请求,观察合法访问的请求、返回和应用结果,同时核对不允许访问是否按预期处理。执行点可能位于交换机、路由边界或其他已确认的设备,不能从一张分区图推断所有路径都经过它。存在旁路、备用链路或双网卡主机时,还要核实是否有绕过计划边界的路径。
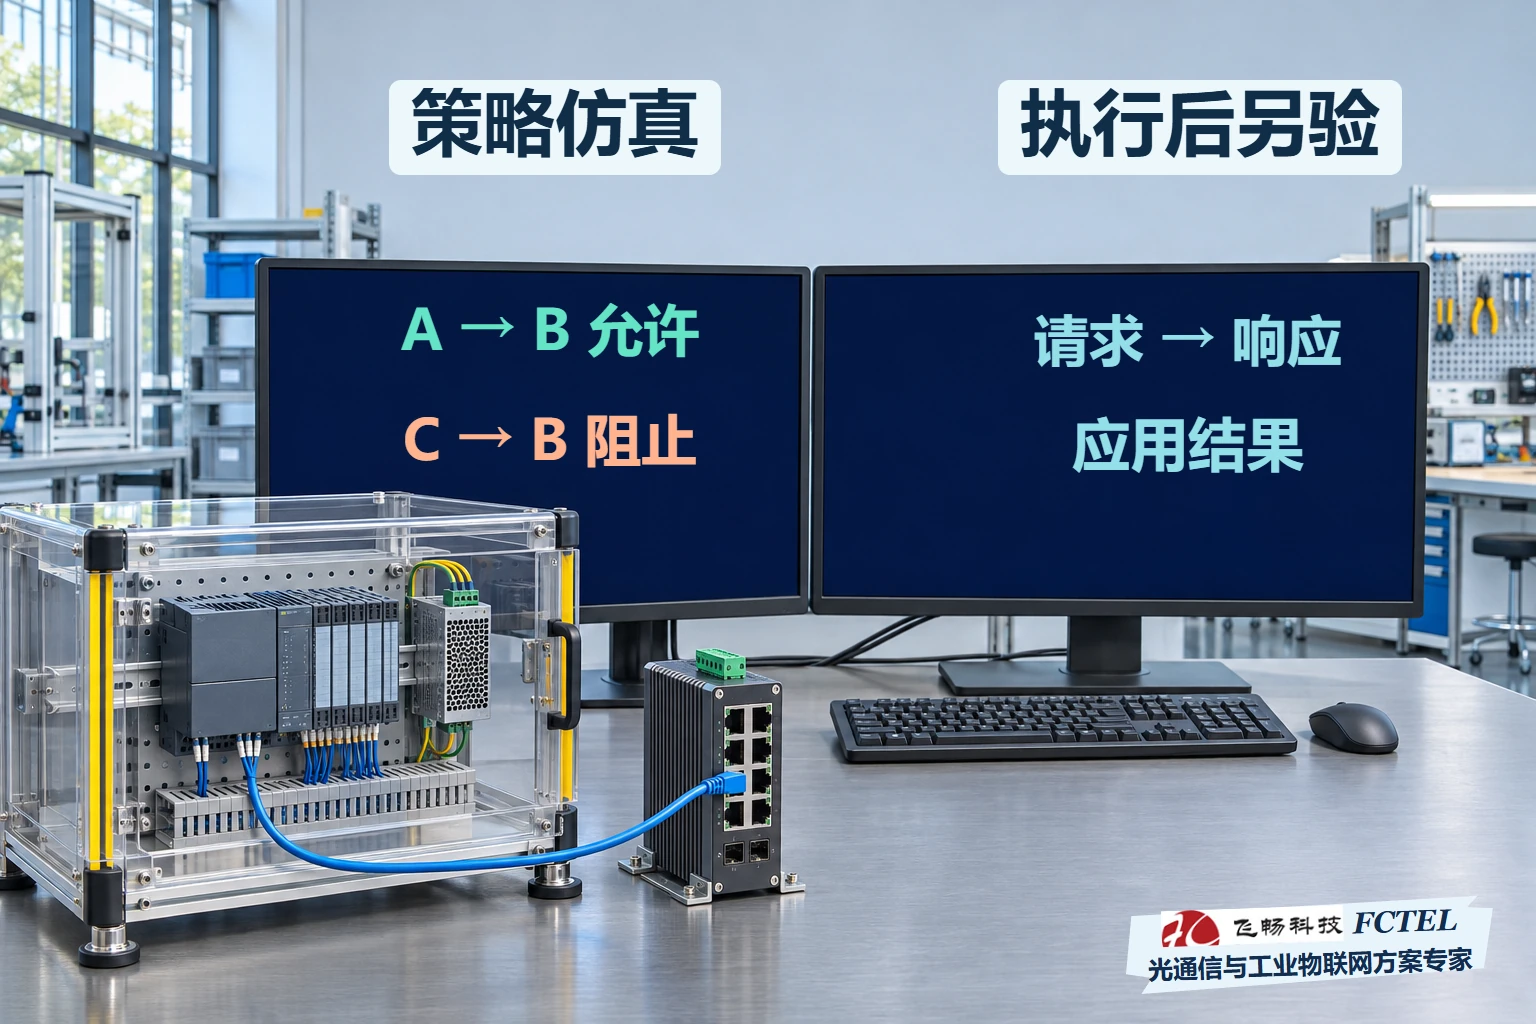
04应用建议:先补齐工况,再决定规则
最小测试集可以包含正常运行、设备重启、维护接入和故障恢复。每种工况分别收集必要通信,并标记采集持续时间及未覆盖的行为。重启后的地址获取和重新建立会话,可能与连续运行时不同。主备切换后出现的源地址、组播成员或管理入口,也需要在规则中找到明确依据。不要把日常稳定流量的通过结果自动推广到这些工况。
仿真报告应能回到具体证据。对于被判为不允许的流,保存匹配条件及对应记录,交由业务负责人确认它是无关访问、异常行为还是遗漏依赖。对于被允许的流,也要问权限是否过宽。例如原本只需状态读取,却放开了整个管理服务范围,应继续缩小或在适用层次增加限制。这里是工程审查步骤,不说明任何产品能自动识别所有工艺命令。
进入执行阶段之前,保留现行配置、草案、仿真结论和经确认的变更范围。按设备实际能力安排回退和业务观察,不把模拟结果当成现场已经验证过的放行率。执行后对照相同测试集,记录真实请求响应、计数和拒绝结果。管理连接恢复也要验证,避免规则生效后失去合法维护入口。任何主动测试都应限定在获准环境与流量范围。
长期维护则把资产变化纳入流程。换一台PLC、调整地址、增加远程维护工具,都可能改变流量与规则之间的对应关系。保存变更前后差异,再重跑受影响工况,比只看一次合格截图更能支撑后续判断。厂商发布的仿真能力提供了一种核对路径,项目能否安全落地,取决于证据覆盖范围、规则准确度和实际执行验证。
交付时可以把每条规则的业务目的、设备对象、观察来源、仿真结论、批准人和执行状态并列记录。报告中分别列出已验证工况和待补工况,并保留首轮采集时间及后续变更版本。这样,运维人员看到一条允许通信时,能知道它为什么存在;看到一次拒绝时,也能追溯预期判断与实际处理是否一致。
来源与日期
Cisco官方博客,Nicolas Deville,2026年11月10日。版本状态以公告表述为准,未来计划与当前功能分开核对。


