

FIBERIOT / 工业网络安全
工业网关把设备数据送到上位系统,很多连接还会启用加密。但“已经加密”并不等于每一个管理接口都进行了正确授权,也不代表设备使用的密钥一定得到妥善保护。10月16日的一则厂商安全公告,为工厂检查这两个常被混在一起的问题提供了具体背景。
01新闻事实:先按型号和版本识别适用范围
原始来源是Moxa安全公告,而非第三方转载。公告中的两项问题有不同的访问前提:一项涉及已有低权限身份的相邻网络攻击者,另一项涉及相邻网络条件下的密钥风险。不能把这些前提省略,改写成任何互联网用户都能直接控制所有设备。
该公告的发布日期与首次版本日期均为10月16日,本文工程解读日期为10月20日。采用四天内的来源,是因为本轮检索中它与工业边缘通信安全直接相关。修复版本及获取方式以厂商当前公告和实际设备支持页面为准,不把本文当作固件下载来源。
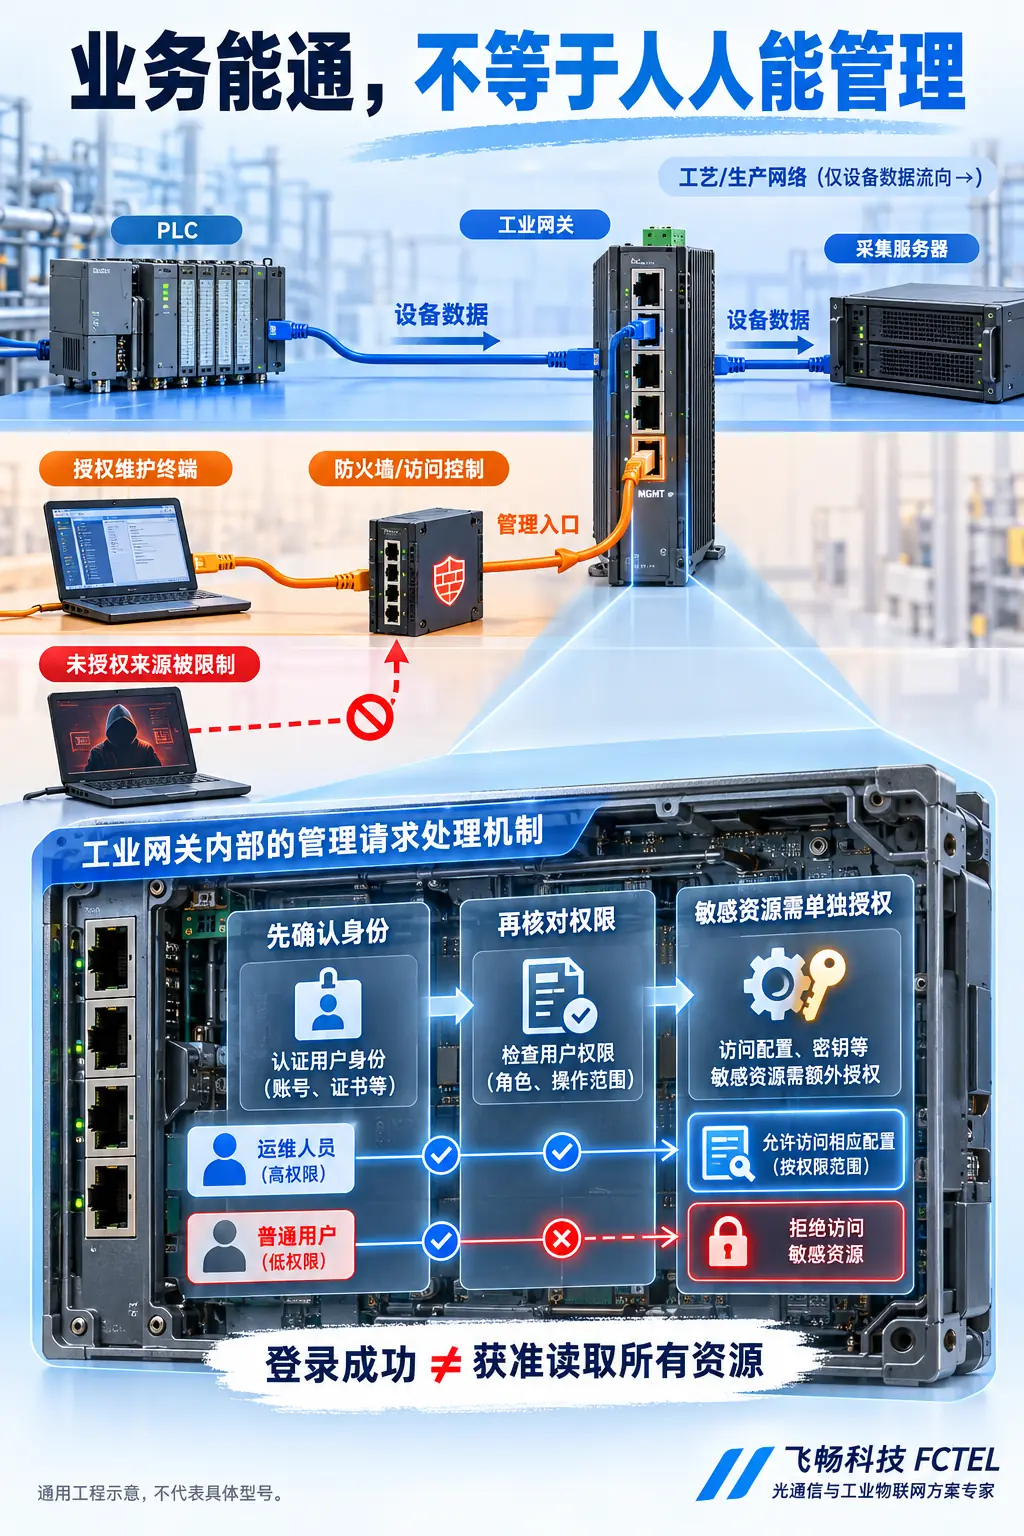
02工程解读:登录成功与获准读取并非一回事
以下为飞畅独立工程分析。可以把登录理解为证明“你是谁”,授权则是决定“你可以做什么”。一个只允许看运行状态的账户,即使已经登录,也不应因此获得导出密钥或更改核心通信配置的权限。每一条涉及敏感资源的管理请求,都应在设备内部接受对应的权限判断。
在工厂里,采集程序可能只需读设备数据,维护人员才需要调整配置。两种任务若长期共用高权限账户,现场就很难解释一次变化是谁发起、为何发生。设计账户时,先写清任务、允许访问的资源和批准的操作,再分配角色,不能只用“这个账户能登录”作为验收结果。
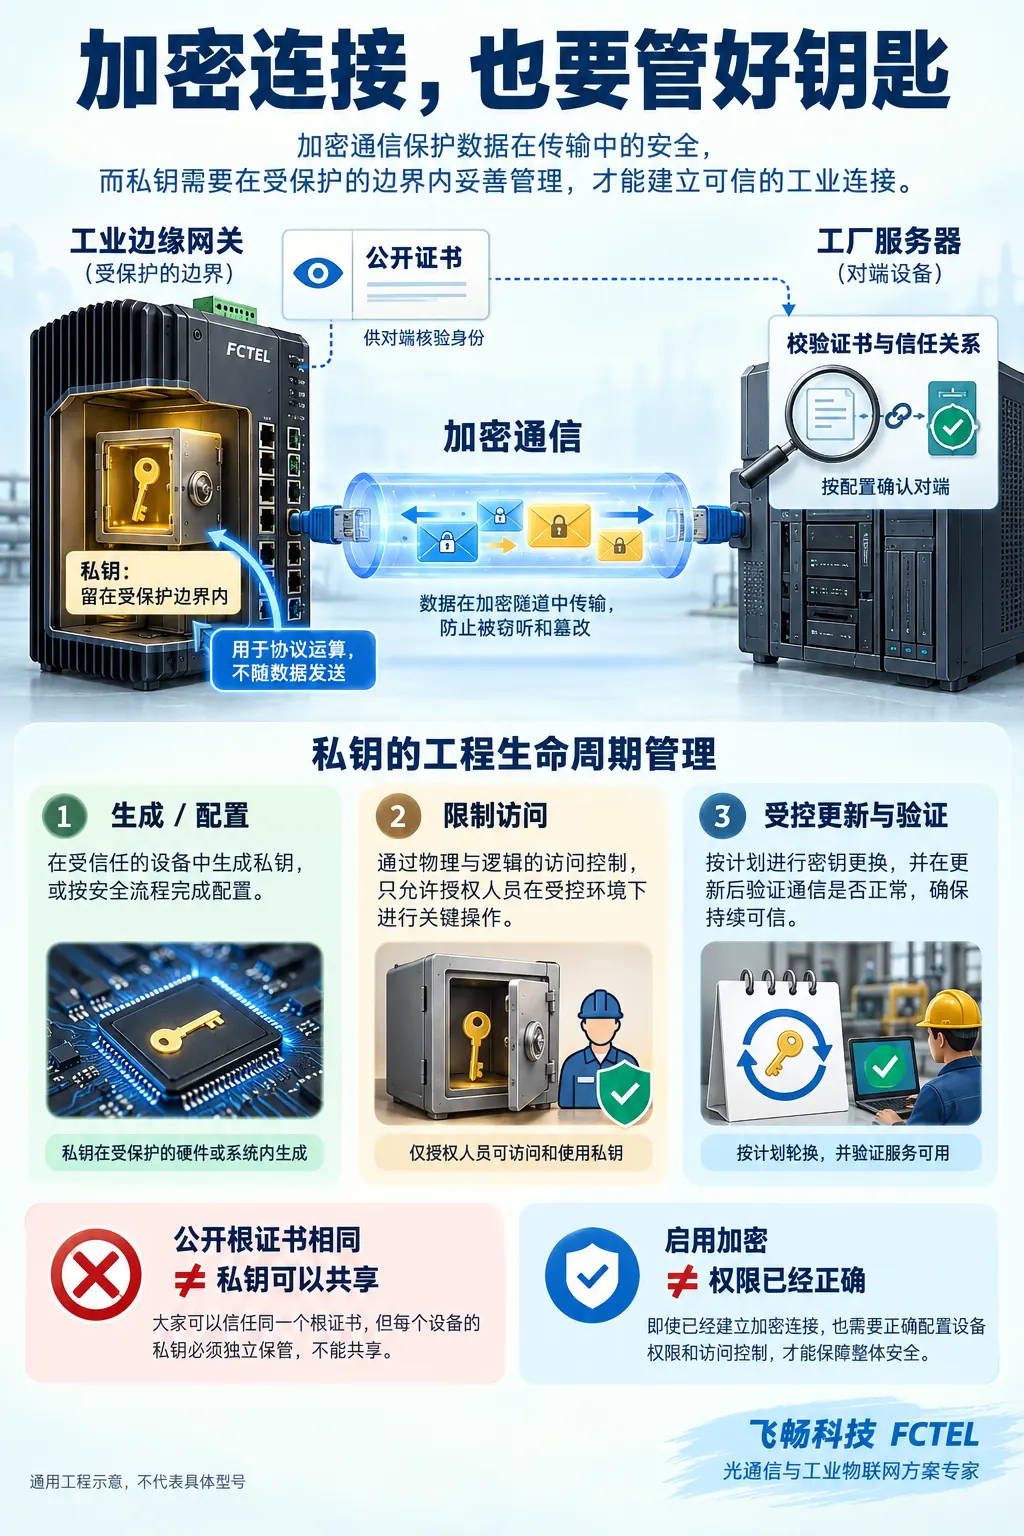
03工程解读:加密的门锁还依赖钥匙管理
加密通信的意义,是让链路上的内容不容易被无关人员读懂,并结合相应机制确认连接对象。密钥可以类比钥匙,但真实系统还涉及证书、信任关系和协议细节。若不该共享的私密材料在多台设备间共用,或能被不适当的权限取出,打开加密开关也不能自动消除这类问题。
这不等于所有证书都必须不同,也不等于一看到共同的公开根证书就是漏洞。公开的信任证书与必须保密的私钥,是不同对象。工程检查应询问私钥在哪里生成、由谁保管、能否按设备或用途管理、出现问题后怎样替换,而不是仅比对两个证书文件看起来是否相似。
04通信结构:业务数据与设备管理各走哪条路
工业网关可能同时连接设备侧网络、采集服务器和维护入口。业务需要从设备读数据,不意味着任意办公终端都需要直达网关的管理服务。先画出真实连接,区分业务流、管理流和升级流,再为每条流注明来源、目的、端口和责任人,才能判断访问限制是否合理。
VLAN可以划分二层范围,却不会凭一个编号自动建立完整的安全边界。若不同区域之间仍有不受限制的路由,管理入口可能继续可达。应按实际设备能力配合访问控制或防火墙,并验证允许的管理终端能工作、未获授权的来源不能到达相应入口。光纤隔开了部分导电路径,也不能替代这些权限判断。
画通信图时还应把临时维护连接算进去。笔记本、远程接入通道和备用网络虽然不是每天使用,仍可能改变管理面的可达范围。运维人员可以从允许的维护位置做受控连通性核对,并按日志确认设备看到的真实来源;不要把防火墙界面上存在一条规则,当成现场实际路径已经验证。
05应用建议:升级前把通信依赖记录完整
收到公告后,先盘点实际型号、固件版本、部署位置、维护方式及暴露范围,再按厂商指导安排处理。不要因为设备名称里有“工业网关”,就把某个补丁装到不同系列。升级文件应从厂商确认的渠道获取,并按其说明核对来源与完整性;设备无法直接联网时,也不应临时放宽整个生产网访问。
维护窗口之前,应备份可恢复的配置并检查恢复条件,记录采集周期、协议连接、证书使用和时间设置。若企业有证书或密钥更新要求,应让负责信任体系的人员参与,确认对端是否需要同步更新。补丁改变安全实现后,通信关系可能需要重新核验,不能只盯着升级进度条。
对不能立即停机的设备,先依据厂商建议评估临时访问限制,标明责任人和计划完成日期。临时隔离只能降低部分可达风险,不应被记录成漏洞已经修复。等到维护窗口再核对版本、实施升级并复验,避免一份长期无人更新的“临时措施”替代正式闭环。
06应用建议:升级成功以后还要验收数据路径
先确认实际运行版本,再观察网关与设备、上位系统之间的会话是否恢复。用受控的测试业务核对数据是否持续到达、时间戳是否合理、断开后是否按既定策略重连;同时验证低权限角色仍只能执行本职操作。仅能打开设备首页,不等于现场采集已经恢复。
对关键连接,还应查看认证失败、证书告警和异常登录记录,把修复前后条件记录在同一台账。不要在生产链路上随意尝试攻击载荷来“验证漏洞”,也不要通过关闭证书校验来掩盖恢复问题。需要专项安全测试时,使用获准的测试环境、范围与流程,并将结果交给有责任的人员判断。
验收台账应把安全结果与业务结果分开记录。例如,授权终端仍能读取所需数据是一项,未授权来源被阻止是另一项;断网重连后没有丢失必要配置又是第三项。记录测试的来源、目的与条件,才能在下次维护时复现相同检查,而不是反复依赖现场人员的记忆。
07如何把一则公告变成日常运维能力
飞畅的工程建议是把工业通信设备视为需要持续维护的系统节点:设备负责转发或采集,管理平台负责留下可核对的身份与变更记录,网络边界限制入口,运维流程负责在正确窗口完成升级。每一层回答不同问题,不能因为其中一层看似正常就跳过其他层。
采购与验收阶段可以提前询问厂商是否提供版本查询、配置备份、日志、安全公告和正式升级途径;实际支持范围仍以对应型号资料为准。本文没有声称飞畅产品具有公告中第三方产品的功能,也未给出任何产品无漏洞的保证。
这则消息最有价值的提醒是:工业数据加密、设备权限和密钥生命周期需要一起管理。查清自己有什么设备、谁能管理它、变更后数据怎样恢复,才能把一次公告处理转化为可重复的工程工作,而不是看到“升级完成”就结束。
原始来源:Moxa安全公告MPSA-262560:CVE-2026-109812、CVE-2026-109813,首次发布日期2026-10-16,本文核对日期2026-10-20。文中型号与修复信息为公告事实;其余标注的工程解读、应用建议及AI辅助原创图由飞畅独立组织,不代表公告厂商认可、也不暗示飞畅参与漏洞发现。正式处理以厂商最新公告和企业维护流程为准。


