

FIBERIOT / 工业通信
一台维护电脑接入厂区网络后,究竟能看哪些设备、改哪些参数?链路灯亮、地址能通,只说明存在通信条件,不说明这次操作被允许。10月8日,NSA发布了面向关键操作技术环境的零信任指导消息。下面先交代已核实的新闻事实,再以工业通信中的设备、连接和业务边界解释它的工程含义,不把国外指导当成国内企业必须执行的规定。
01新闻事实之外,先把几个词说清
OT是操作技术,指与设备运行、监测和物理过程有关的系统。工厂里的PLC、现场I/O、工程站和上层监控就是容易理解的例子。零信任不是“所有通信一律拒绝”,而是不因为一台电脑已经进入某个网络,就默认它对所有资源都有权限。用户是谁、设备是什么、要做哪件事,需要分别核对。
以下是飞畅独立工程解读,不是对信息表逐条翻译,也不是NSA对飞畅方案的认可。工业通信除了安全要求,还要考虑正常控制、可靠性和维护恢复。NIST既有OT安全资料同样提醒应兼顾性能、可靠性与安全条件;不能把办公网络的一套策略未经验证就推到生产链路上。
02身份回答“谁来了”,授权回答“能做什么”
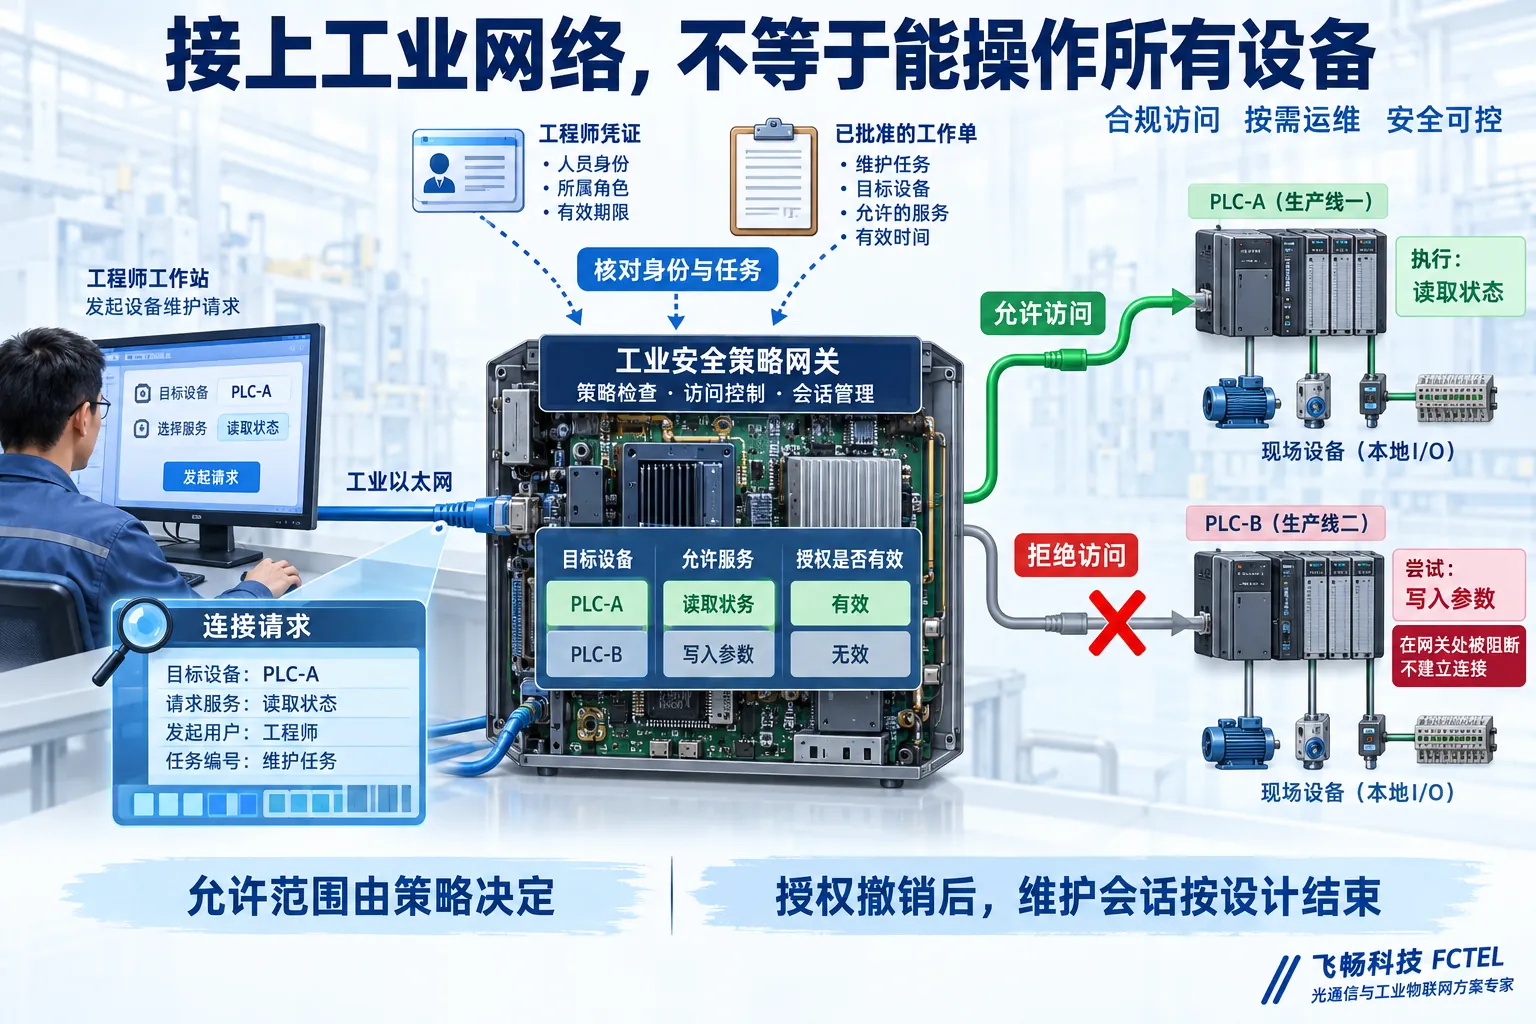
可以把维护过程想成有门禁的设备间:确认访客身份之后,还需要确定他能进哪个房间、能做什么操作。在网络里,账号或设备凭据帮助核对主体,授权策略决定允许访问的目标和服务。仅凭源地址在允许网段内,通常不能说明使用该地址的人或设备符合当前维护任务。
一个通用示例是工程站只获准读取PLC A的状态,不获准向PLC B写参数。承载连接的交换机、受控接入设备和应用系统各有角色;策略在哪里执行,应由实际架构决定。不能只增加一个“登录成功”页面,就推断后面的通信范围已经受到约束;也不能认为普通交换机必然能识别每条应用命令的含义。
03连接怎样受到限制,要看实际执行点
策略必须在能观察并控制相应连接的位置起作用。执行点可能根据来源、目标、服务与会话状态等条件允许或拒绝连接;能否进一步区分读写命令,取决于协议、产品能力和部署方式。图中读写分离是教学目标,不代表所有防火墙只看端口号就能做到应用级授权。
还要分清管理通道与控制通道:工程师修改参数的连接,不应自然扩大成全部设备之间的自由访问。生产控制已有自己的通信关系,实施限制前先梳理它们。VLAN可以帮助分组,却不自动等于身份认证,也不能代替跨区授权规则。将网络连通、身份核验、资源权限与业务操作分开,才能知道哪个环节真正执行了限制。
04持续核对,不等于每个控制报文都重新登录
新闻中的持续核对,可以理解为权限与状态不能只在第一次接入时检查一次就永远有效。维护任务结束、账号被撤销、设备状态异常时,会话是否继续存在,需要按系统设计处理。不同系统的复核频率与触发条件并不相同,不应擅自给出统一毫秒数或把所有数据帧改成反复登录。
对运行中的设备,授权撤销、连接关闭和业务恢复可能影响正在进行的任务。应事先约定什么情况下结束维护会话、怎样保存日志、业务怎样回到正常状态。会话断开也不代表之前下发的动作自动撤销,尤其是已经进入设备程序的操作。通信权限、应用执行和安全处置要由相应系统共同设计。
05先观察正常通信,才能知道异常在哪里
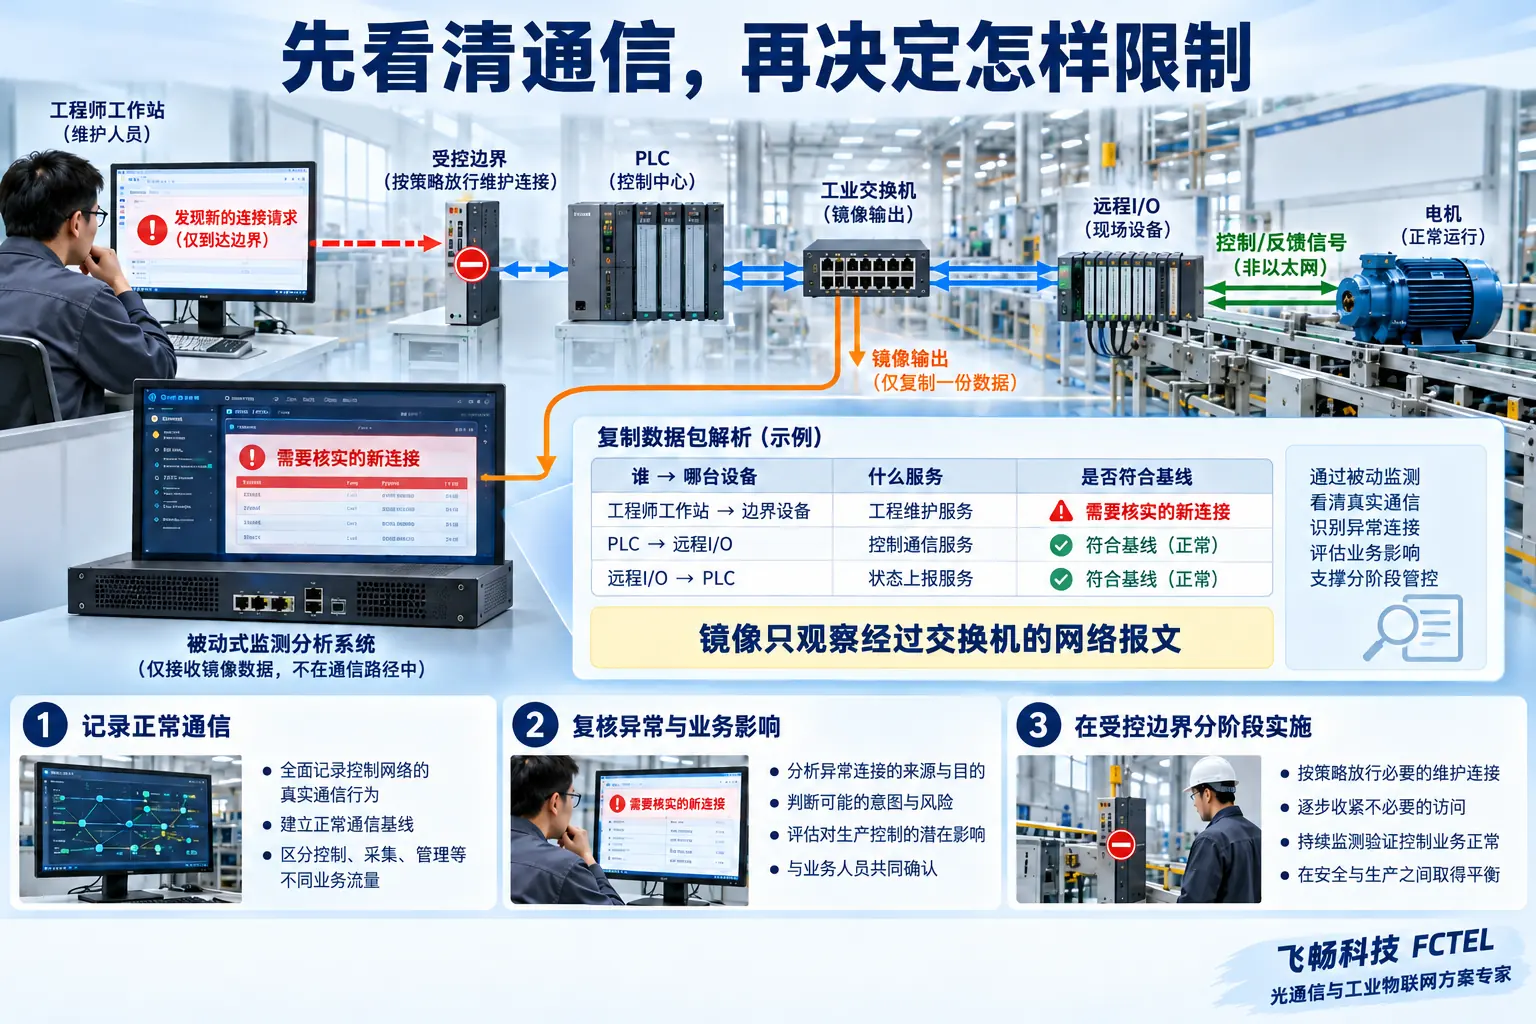
工业网络里“出现一个新地址”并不自动等于攻击,也可能是维护、更换设备或既定冗余切换。先记录正常情况下谁连接谁、使用什么服务、何时发生,再比较偏离情况。这样的正常通信关系可称为基线,是经过现场确认的参照,而不是永久不变的白名单。
交换机镜像端口或适合的监测设备可以把通信副本送给观察工具。观察工具并不一定处于控制数据的必经路径;采集到副本,也不代表有权中断原连接。镜像口容量、采集位置与丢帧会影响看到的证据,不能把未观察到的报文直接认定为没有发生。结合日志、工单和设备状态核实,才能减少误报。
06分阶段实施,保留正常控制与恢复条件
先在受控环境验证规则,明确工程站、监控平台、PLC和现场I/O的必要连接,再安排上线窗口。对于老设备,需要核对能否承载新增工具、是否支持所需凭据与管理方式,而不是要求所有设备立即具备同一种安全代理。若设备本身不能配合,可评估边界处的补充控制,但仍要说明保护范围。
限制实施后,既要测试不允许的访问确实受阻,也要验证获准业务、故障切换和维护恢复正常。只测一条被拒绝的连接,不足以证明整体方案可用。保存规则版本、涉及设备、业务影响与回退条件,让出现误阻时能恢复本次变更,避免为了解决一个报警而大范围停掉控制通信。
例如临时更换维护电脑时,既要确认新电脑的身份,也要撤销旧电脑不再需要的权限。否则,新设备可以工作,旧入口却仍保持开放。对照维护记录核查新增和撤销两端的结果,才能避免只验证“接入成功”,却遗漏任务结束后权限是否收回。此例为独立工程场景,不是新闻中公布的具体案例。
07对工业通信选型与维护的实际启示
飞畅工业交换机与通信设备可以作为承载和管理工业连接的组成部分,实际能做哪些分组、记录与限制,要查具体型号和说明书。本文不宣称某款设备实现完整零信任体系,也不把物理光纤隔离、网络分区和用户身份认证混为一谈。产品接口支持某种协议,不等于整套授权流程已经验证。
采购与验收时,应将身份来源、策略执行点、正常路径、日志证据和撤销后的行为写成可检查的问题。运维人员能够解释一次访问为何获准、到哪些设备、什么时候结束,比只在方案名称中加入“零信任”更有意义。这条消息提示的工程方向是减少默认放行;落到工业现场,还必须保护正常控制,并用实际业务验证实施边界。


