

先识别光传输承担的工作
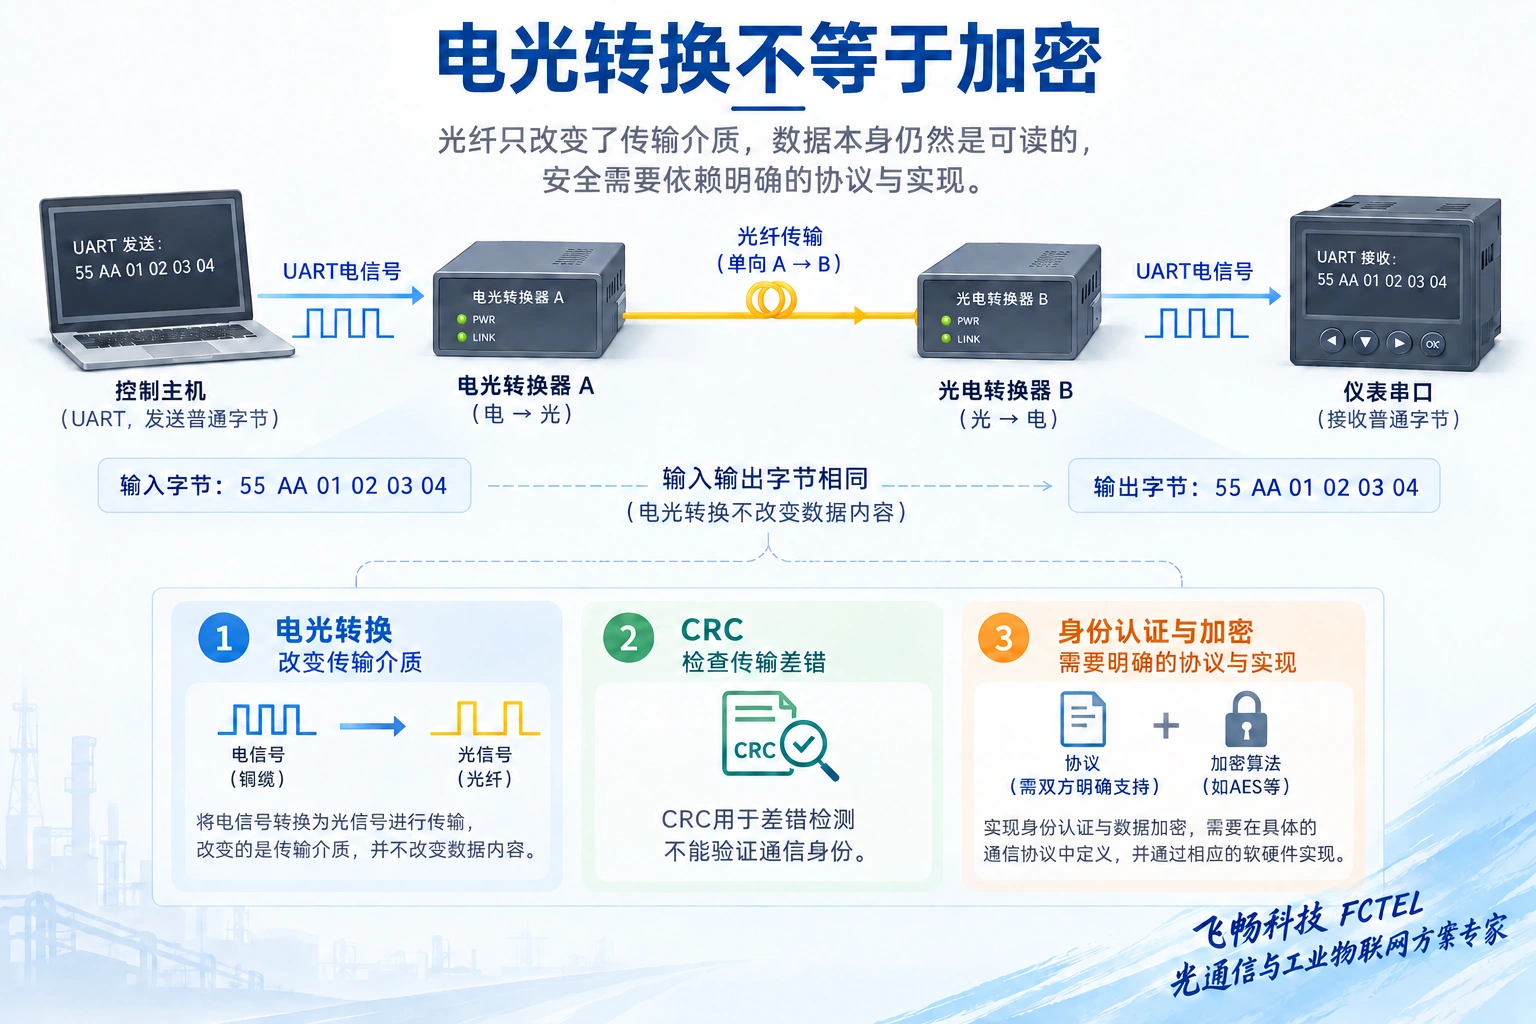
普通串口光猫的基本工作是电光转换与串行信号恢复,使相容接口能够通过光纤传输。改变传输介质不等于进行身份认证或加密。除非具体产品与协议明确实现相应能力,不能把光猫写成默认支持TLS、VPN或密码管理的网络安全设备,也不能仅凭光纤不导电就宣布整个控制系统安全。
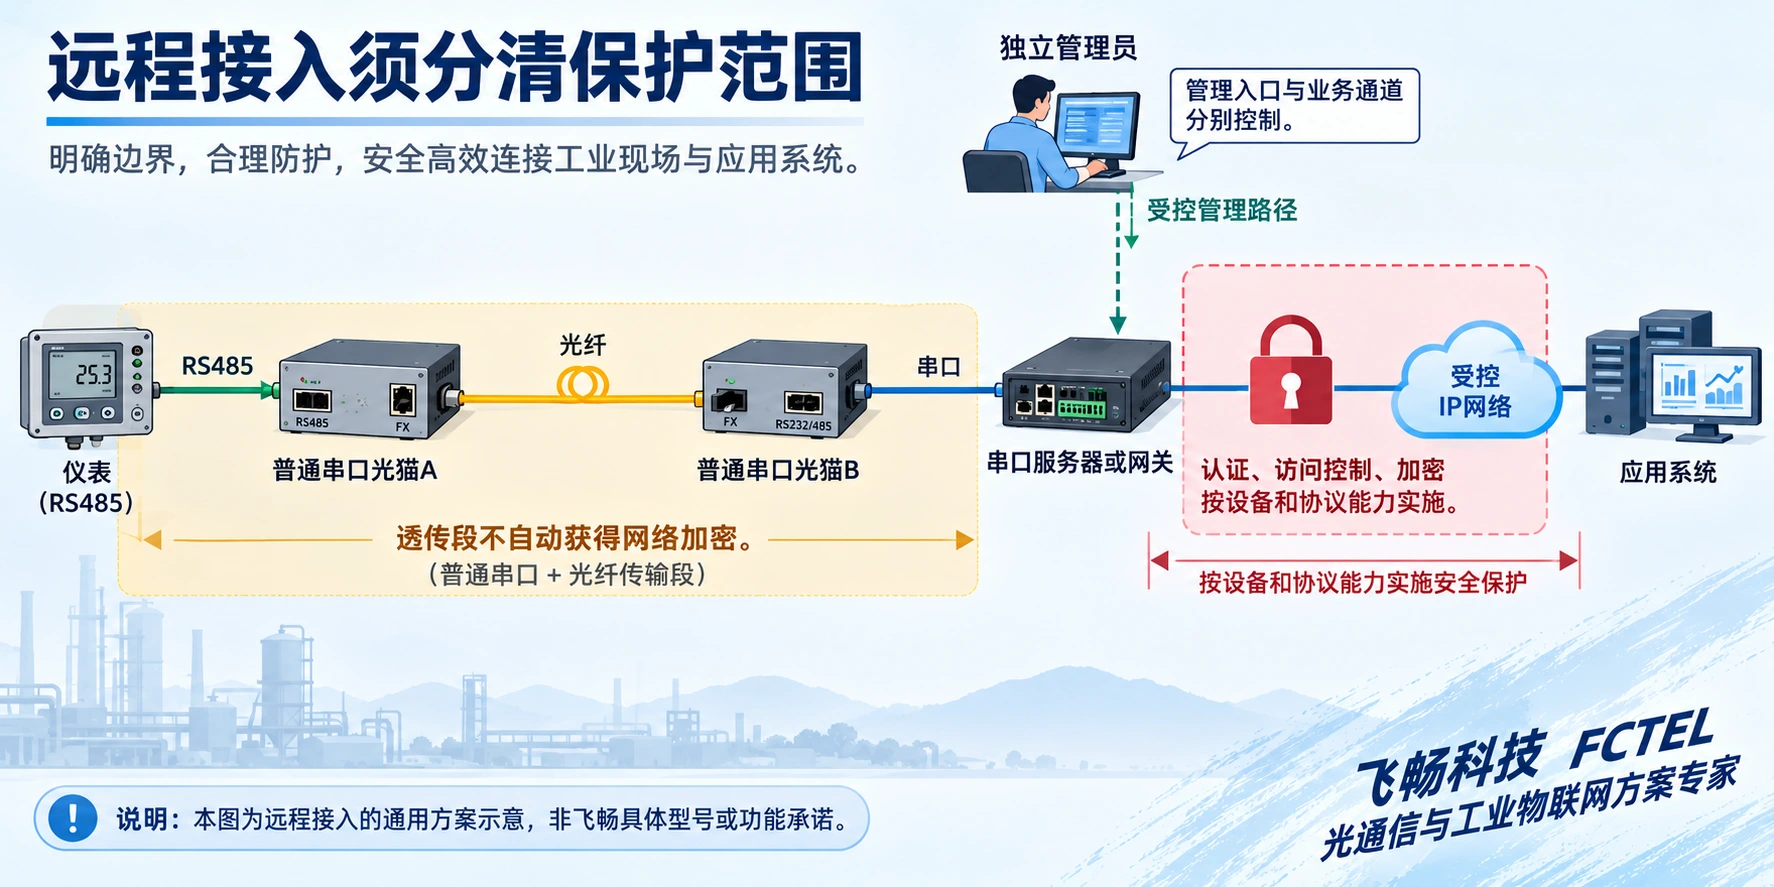
安全应分别考虑设备机柜与接线、串口业务、管理入口以及可能存在的IP接入。每个边界对应不同风险与措施。光纤降低部分电气耦合影响,但设备电源与串口铜线仍然存在;链路被断开、端点被替换或主站发出错误指令,也不会因为采用光纤而自动被阻止。
透明传输不自动核验业务身份
串口主机发送的字节经过透明链路,到另一端恢复为相应串行数据。设备可以有自身的线路处理与状态检测,但不据此推断其理解每条应用命令、识别操作者或授权控制动作。普通链路能传送一段报文,与这段报文来自可信主站,是两个需要分别证明的问题。
常见串行协议中的校验字段用于检测传输差错。例如Modbus RTU的CRC是报文差错检查机制,不是密码学身份认证,也不能单独抵抗有意修改。站点地址用于通信组织,不等于登录账号。建立边界时,应清楚区分电气隔离、差错检测、访问控制与加密保护,不能用一个“安全传输”概括全部能力。
光纤和电气隔离解决的是部分问题
光纤传输段不依靠导体传递串口电信号,因此可帮助改变跨区域布线的电气边界。隔离设计的范围与能力仍取决于设备实现,不能把光路隔离扩展成电源、所有串口和其它接线都隔离。产品资料中提到的防雷、保护或通道隔离,也必须按对应型号和测试条件理解。
飞畅多通道串口光猫资料列有通道与接口配置,可用于核对物理传输结构。本文不将其中的电气或通道隔离解释为报文加密。采购时若需要特定隔离、防护或安全能力,要求提供交付版本的明确资料;没有证据的功能应列为待确认,而非从相似型号或宣传用词推断。
保护串口段,先限制实际接入
普通串口链路的端点、机柜和维护接口需要物理管理。限制未经授权人员接触接线、替换端点或接入额外主站,保留端口用途与资产记录。维护工具和调试笔记本同样属于接入路径,不能因为只在现场使用就默认可信。调试完成后,应按制度恢复端口与机柜状态并记录变更。
应用层还应按实际功能限制可写操作,区分读取监测与控制执行。远端回复只证明某种通信结果,不能代替设备状态反馈、安全联锁或操作者权限。涉及生产控制的变更需要对应业务负责人确认影响,在允许条件下验收;链路恢复以后也应验证实际工艺状态,而非只确认通信灯重新亮起。
接入IP网络后,保护范围要重新画清
串口光猫之后另接串口服务器或网关,可以形成新的IP接入路径,但不代表原来光猫获得网络管理能力。应核对网关角色、协议映射、连接发起方和管理地址,确定哪些系统能到达现场接口。业务网络分区、允许的连接与访问权限需依据运行需求配置,不能将端口直接暴露到公网作为默认远程维护方式。
经批准的网络方案可以按实际端点能力采用认证与加密保护,但必须说明保护从哪里开始、在哪里结束。网关到应用系统之间的加密连接不自动覆盖网关以前的普通串口段。网络管理通道加密也不表示所有业务字节都加密。使用任何机制都应核对双方协议、证书或凭据管理与异常恢复,不自行添加产品未声明的功能。
加密与身份认证需要配套实现
TLS等机制针对相应网络协议与端点实现,不是把任何RS485双绞线接入光猫就生效。Modbus安全协议也属于需要明确支持的另一种实现,不能与普通Modbus串行透传混为一谈。若应用要求端到端可信指令,应由支持相应方案的实际端点完成验证,并测试错误身份、过期凭据或异常消息的处理。
加密不会消除所有故障,也不会代替访问最小化、配置备份与监控。增加网关或安全措施可能改变时延和维护流程,需要在真实负载下验证。不要为保持连接而关闭认证检查,或把凭据写入公开文章和截图。本文说明工程边界,不提供某一型号已获得认证或已经实现特定安全协议的承诺。
把管理、业务和恢复分别验收
管理入口应区分角色与权限,限制可访问来源,使用设备确实支持的安全方式并保存版本与变更记录。备份需要受控保管,恢复过程应在允许窗口验证。NIST工业控制安全指南强调结合运行与安全需求管理风险,不能把一般办公网络的调整直接照搬到持续运行的现场系统。
验收至少分别检查正常采集与控制反馈、未经授权访问的限制、管理变更记录以及连接中断后的恢复。说明哪些检查只覆盖IP段、哪些覆盖应用或物理接入,未实现的能力保持明确。交付资料应能画出全部接入点与责任边界;这样才能避免以“采用光纤”代替完整安全设计,也避免把安全需求错误归给普通透传光猫。
资料:Modbus串行线路规范;Modbus规范与安全协议入口;NIST SP800-82r3;飞畅多通道串口光猫。配图为通用机制示意,不代表具体型号实物、PCB、实测或客户案例;产品能力按交付规格核对。


